Zuletzt aktualisiert: 22. September 2026
Quick Answer: CVE-2026-82923 ist eine kritische Sicherheitslücke im AI Website Builder Plugin für WordPress, die es Angreifern ohne Authentifizierung ermöglicht, beliebigen Code auf betroffenen Servern auszuführen. Für 2026 ist noch kein offizieller Patch verfügbar. Betroffene Website-Betreiber müssen das Plugin sofort deaktivieren, ihre Installation bereinigen und alternative Absicherungsmaßnahmen umsetzen.
Key Takeaways
- 🔴 CVE-2026-82923 betrifft das AI Website Builder Plugin für WordPress und ermöglicht Remote Code Execution (RCE) ohne Login.
- ⚠️ Kein Patch verfügbar (Stand September 2026): Das Plugin muss bis zur Behebung deaktiviert werden.
- 🛡️ Workarounds wie Web Application Firewalls (WAF) und Datei-Integritätsprüfungen können das Risiko deutlich senken.
- 🔍 Betroffene WordPress-Versionen: alle Installationen mit AI Website Builder Plugin bis einschließlich der zuletzt veröffentlichten Version.
- 💥 Mögliche Schäden: vollständige Server-Kompromittierung, Datenverlust, SEO-Spam-Injektionen, Ransomware-Infektion.
- 🔗 Verwandte Schwachstellen: CVE-2026-1946 (GW AI Website Builder) und CVE-2026-85678 (AI Builder) sind ebenfalls aktiv ausgenutzt.
- ✅ Sofortmaßnahme: Plugin deaktivieren, Backup erstellen, Malware-Scan durchführen, Passwörter ändern.
- 👨💻 Bei unsicherer Lage oder aktivem Hack empfiehlt sich professionelle Hilfe, die Ersteinschätzung bei WP-Repair ist kostenlos.
Was ist CVE-2026-82923 und warum ist es so gefährlich?
CVE-2026-82923 ist eine kritisch eingestufte Sicherheitslücke im AI Website Builder Plugin für WordPress [1][3]. Sie ermöglicht es nicht authentifizierten Angreifern, über eine fehlerhafte Datei-Upload-Funktion des Plugins beliebigen PHP-Code auf dem Webserver auszuführen, ein sogenannter Remote Code Execution (RCE)-Angriff.
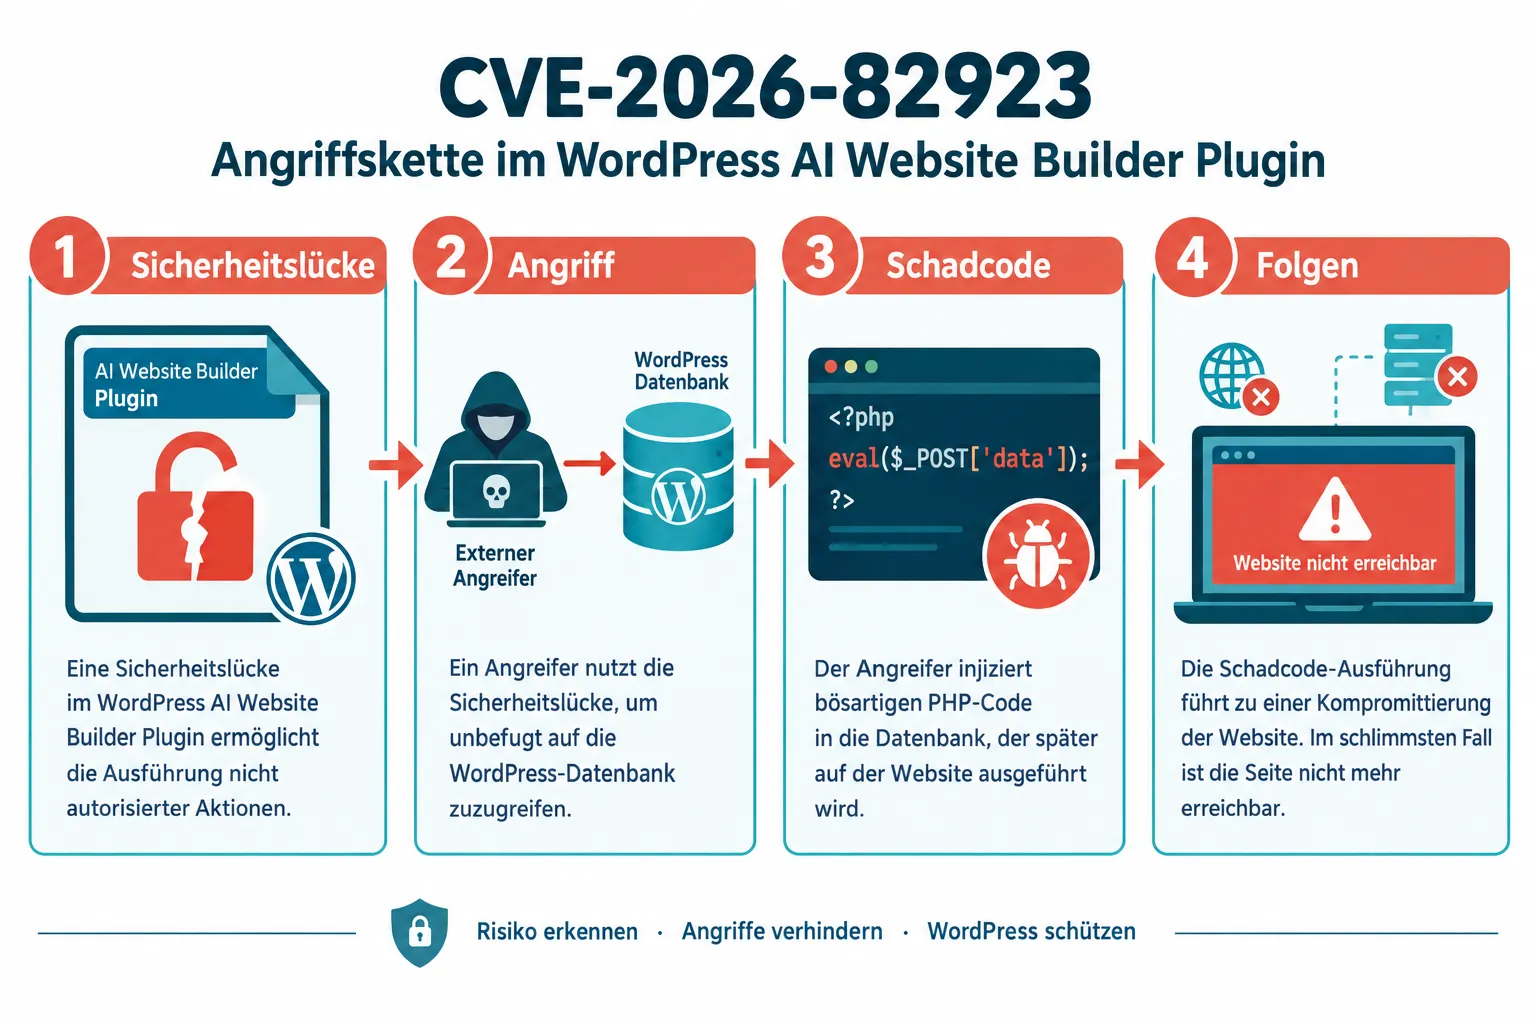
Das Besondere an dieser Lücke: Es ist kein Login erforderlich. Ein Angreifer kann die Schwachstelle vollautomatisiert ausnutzen, ohne jemals Zugangsdaten zu benötigen. Laut Einschätzung mehrerer Sicherheitsdatenbanken liegt der CVSS-Score im kritischen Bereich [2][4].
Technischer Hintergrund:
- Die Lücke liegt in der Art, wie das Plugin Dateien verarbeitet, die über den KI-gestützten Build-Prozess hochgeladen werden [5].
- Angreifer können speziell präparierte Dateien einschleusen, die dann serverseitig als PHP ausgeführt werden.
- Die zugehörige CWE-Klassifizierung deutet auf eine unzureichende Eingabevalidierung hin [6].
- Das Plugin ist auf zehntausenden WordPress-Installationen aktiv, was die potenzielle Angriffsfläche erheblich vergrößert [7].
Wichtig für Betreiber: Auch wenn die eigene Website bisher nicht angegriffen wurde, bedeutet das nicht, dass sie sicher ist. Automatisierte Angriffs-Bots scannen das Netz kontinuierlich nach verwundbaren Installationen.
Wer mehr über die allgemeinen Risiken von KI-Pagebuildern erfahren möchte, findet auf der Seite WordPress KI-Pagebuilder: Risiken, Bugs & Best Practices 2026 eine umfassende Übersicht.
Welche WordPress-Versionen und Plugins sind von CVE-2026-82923 betroffen?
CVE-2026-82923 betrifft alle WordPress-Installationen, auf denen das AI Website Builder Plugin in einer verwundbaren Version aktiv ist [1][8]. Die Schwachstelle ist nicht an eine bestimmte WordPress-Kernversion gebunden, entscheidend ist ausschließlich die Plugin-Version.
Betroffene Konfigurationen:
- Alle bekannten Versionen des AI Website Builder Plugins bis zum Stand September 2026 [5]
- WordPress-Installationen aller Kernversionen (5.x, 6.x), sofern das Plugin installiert und aktiv ist
- Auch deaktivierte, aber noch installierte Plugin-Versionen können unter Umständen ein Risiko darstellen
Verwandte Schwachstellen, die gleichzeitig geprüft werden sollten:
| CVE-Nummer | Plugin | Schweregrad | Status |
|---|---|---|---|
| CVE-2026-82923 | AI Website Builder | Kritisch | Kein Patch |
| CVE-2026-1946 | GW AI Website Builder | Hoch | Prüfen [10] |
| CVE-2026-85678 | AI Builder | Hoch | Prüfen |
Wer KI-generierte WordPress-Seiten betreibt, sollte alle drei CVEs im Blick behalten. Eine detaillierte Analyse typischer Sicherheitslücken in KI-generierten Seiten bietet der Artikel Absicherung und Reparatur von KI-generierten WordPress-Webseiten mit Sicherheitslücken.
Bin ich von CVE-2026-82923 betroffen? So prüfen Sie Ihre WordPress-Seite
Eine WordPress-Seite ist betroffen, wenn das AI Website Builder Plugin installiert ist, unabhängig davon, ob es aktiv genutzt wird [3][7]. Die Prüfung dauert wenige Minuten.
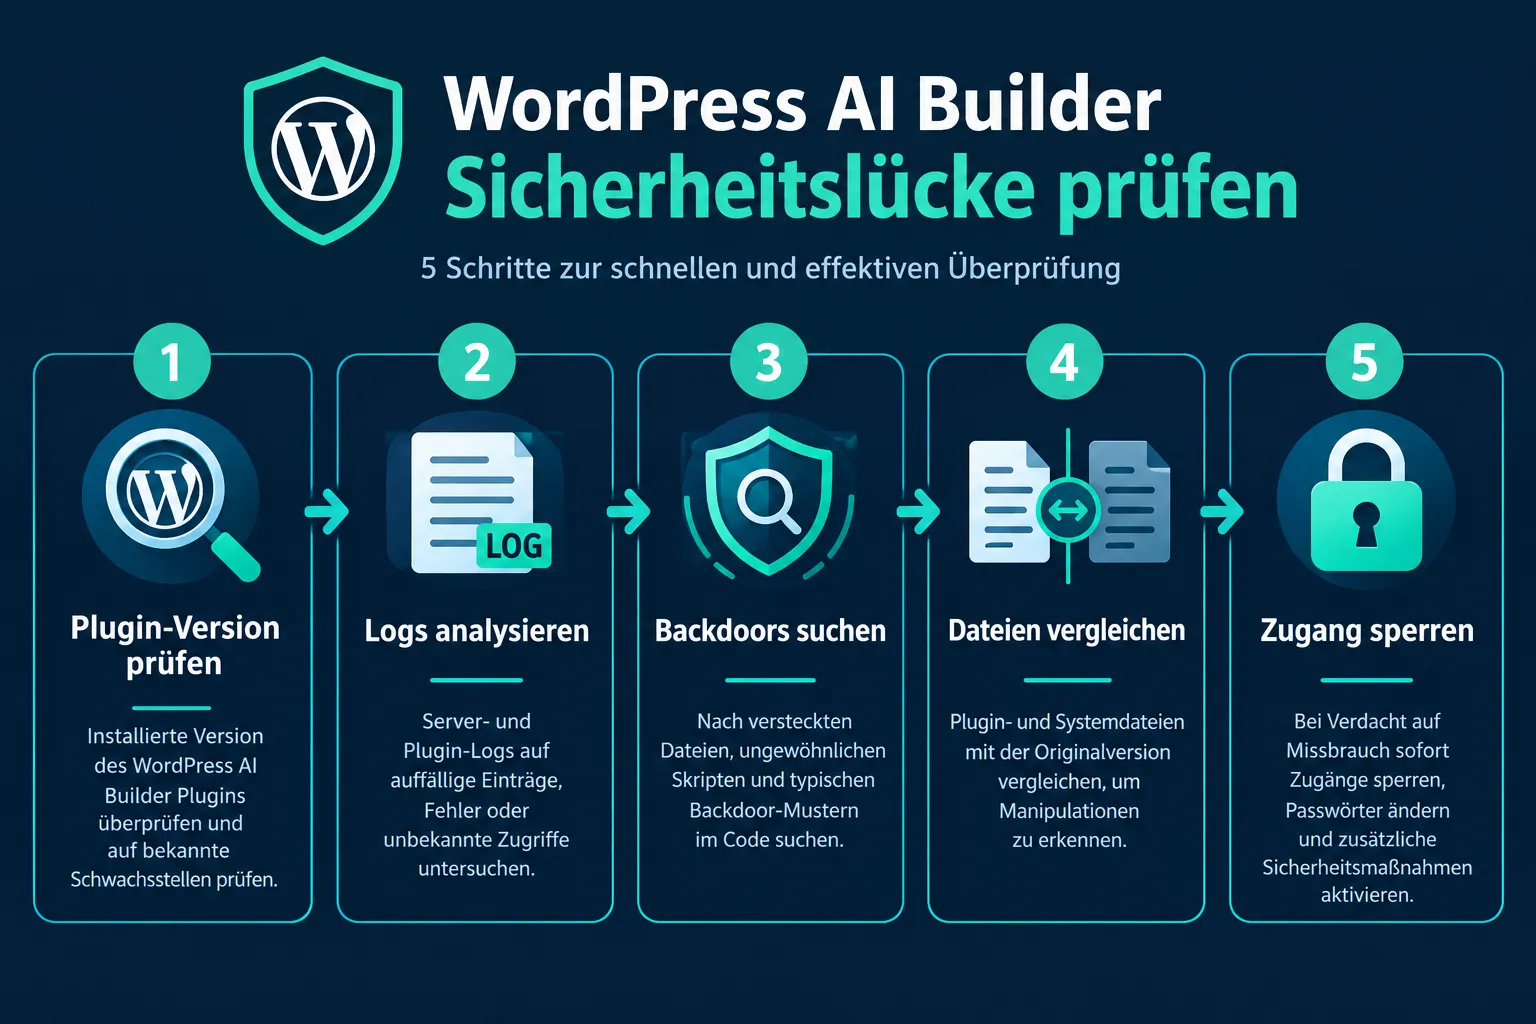
Schnell-Check in 5 Schritten:
- WordPress-Backend öffnen → Plugins → Installierte Plugins
- Nach „AI Website Builder“ suchen und die installierte Version notieren
- Aktuelle Version mit den Einträgen in den CVE-Datenbanken vergleichen [1][2]
- Server-Logs der letzten 30 Tage auf ungewöhnliche POST-Anfragen prüfen
- Datei-Upload-Verzeichnisse (
/wp-content/uploads/) auf unbekannte PHP-Dateien untersuchen
Zeichen, dass die Seite bereits kompromittiert wurde:
- Unbekannte PHP-Dateien in Upload-Verzeichnissen
- Neue Admin-Benutzer, die nicht selbst angelegt wurden
- Weiterleitungen auf fremde Websites
- Google Search Console meldet Malware oder Spam-URLs
- Hosting-Anbieter hat das Konto wegen Missbrauchs gesperrt
Wer unsicher ist, ob die eigene Seite bereits gehackt wurde, findet im Artikel WordPress gehackt: Website reparieren, Anleitung 2026 eine ausführliche Anleitung zur Diagnose.
Welche Schäden kann CVE-2026-82923 an meiner Website anrichten?
CVE-2026-82923 ermöglicht im schlimmsten Fall die vollständige Übernahme des Webservers [5][6]. Das klingt abstrakt, in der Praxis bedeutet es: Angreifer können alles tun, was der Webserver-Prozess erlaubt.
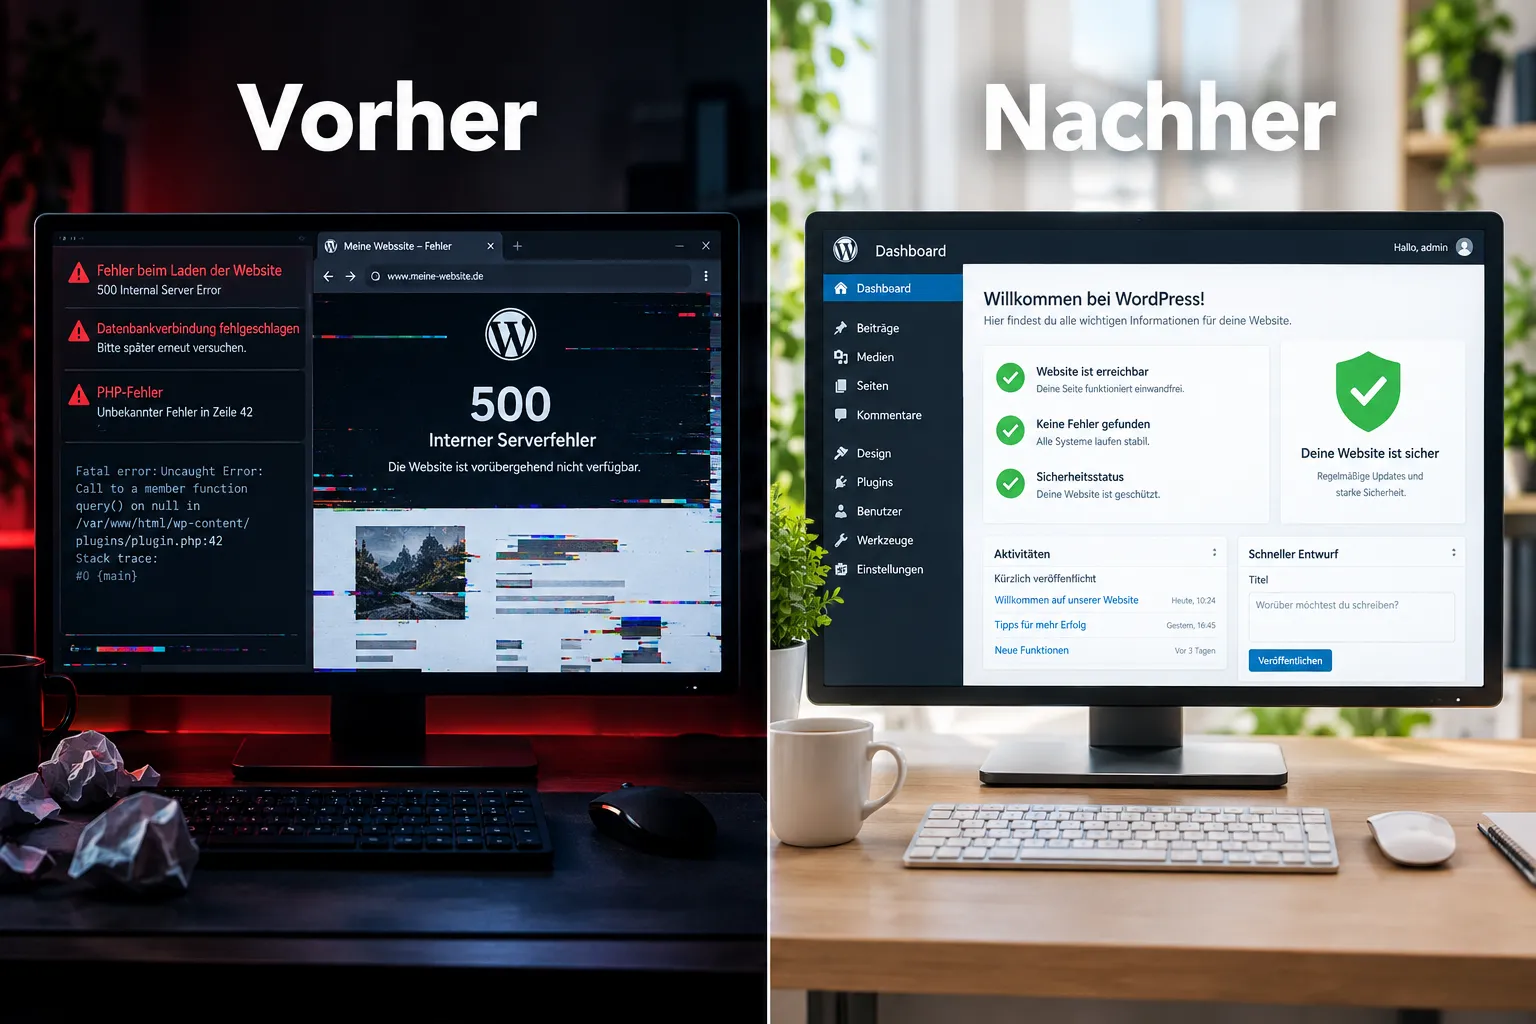
Konkrete Schadensszenarien:
- Datenverlust: Datenbankinhalte, Kundendaten und Mediendateien werden gestohlen oder gelöscht
- SEO-Spam: Tausende Spam-Seiten werden in die WordPress-Installation injiziert, was das Google-Ranking dauerhaft beschädigt
- Phishing-Hosting: Die eigene Website wird als Plattform für Phishing-Angriffe auf Dritte missbraucht
- Ransomware: Alle Dateien auf dem Server werden verschlüsselt, Schäden in Höhe von 10.000-50.000 € sind keine Seltenheit
- Behördenstrafen: Bei Verlust personenbezogener Daten drohen DSGVO-Bußgelder ab 15.000 €
- Reputationsschaden: 68 % der Nutzer verlieren das Vertrauen in eine betroffene Marke dauerhaft
Besonders tückisch: Viele Angriffe bleiben wochenlang unentdeckt, weil die Website nach außen hin normal aussieht, während im Hintergrund Daten abfließen oder Spam verbreitet wird.
Wie kann ich CVE-2026-82923 reparieren? Konkrete Schritte für betroffene Seiten
Die Reparatur und Absicherung von KI-Website-Builder-WordPress-Seiten bei CVE-2026-82923 folgt einem klaren Ablauf [5][9]. Da kein offizieller Patch existiert, ist die Deaktivierung des Plugins der erste und wichtigste Schritt.
Sofortmaßnahmen (innerhalb der ersten Stunde):
- Plugin sofort deaktivieren, nicht nur deaktivieren, sondern vollständig deinstallieren
- Vollständiges Backup erstellen, Datenbank und alle Dateien sichern, bevor weitere Änderungen vorgenommen werden
- Passwörter ändern, WordPress-Admin, FTP/SFTP, Hosting-Panel und Datenbank
- Alle Admin-Benutzer prüfen, unbekannte Accounts sofort löschen
- Upload-Verzeichnisse scannen, nach PHP-Dateien suchen, die dort nicht hingehören
Bereinigung nach einem aktiven Angriff:
- Alle WordPress-Kerndateien mit frischen Originaldateien überschreiben
- Themes und Plugins aus sauberen Quellen neu installieren
- Datenbank auf injizierte Schadcode-Einträge prüfen (besonders
wp_optionsundwp_posts) .htaccess-Datei auf unbekannte Weiterleitungsregeln untersuchen- Sauberes Backup einspielen, falls vorhanden
Für eine strukturierte Schritt-für-Schritt-Anleitung zur Bereinigung einer gehackten Seite empfiehlt sich die Lektüre von Gehackte WordPress Seite bereinigen: Anleitung 2026.
Workaround für CVE-2026-82923: Was tun, bis ein Patch verfügbar ist?
Solange kein offizieller Patch für CVE-2026-82923 existiert, können mehrere Maßnahmen das Risiko erheblich senken [3][7]. Diese Workarounds ersetzen keinen Patch, bieten aber wirksamen Schutz.
Effektive Workarounds ohne Patch:
- Plugin deinstallieren, die sicherste Option, solange kein Fix verfügbar ist
- Web Application Firewall (WAF) aktivieren, Dienste wie Cloudflare WAF oder Wordfence können bekannte Exploit-Muster blockieren
- PHP-Ausführung in Upload-Verzeichnissen sperren, über
.htaccessoder Server-Konfiguration - Datei-Uploads auf erlaubte Typen beschränken, PHP-Dateien grundsätzlich nicht erlauben
- Monitoring aktivieren, automatische Benachrichtigung bei verdächtigen Dateiänderungen
.htaccess-Snippet zum Sperren von PHP in Upload-Verzeichnissen:
<code class="language-apache"><Directory "/wp-content/uploads">
    <Files "*.php">
        deny from all
    </Files>
</Directory>
</code>
Dieses Snippet verhindert, dass hochgeladene PHP-Dateien vom Server ausgeführt werden, auch wenn sie bereits vorhanden sind.
Wer Hilfe bei der Umsetzung dieser Maßnahmen benötigt, kann sich jederzeit kostenlos und unverbindlich an WP-Repair wenden.
Welche WordPress-Sicherheits-Plugins schützen vor CVE-2026-82923?
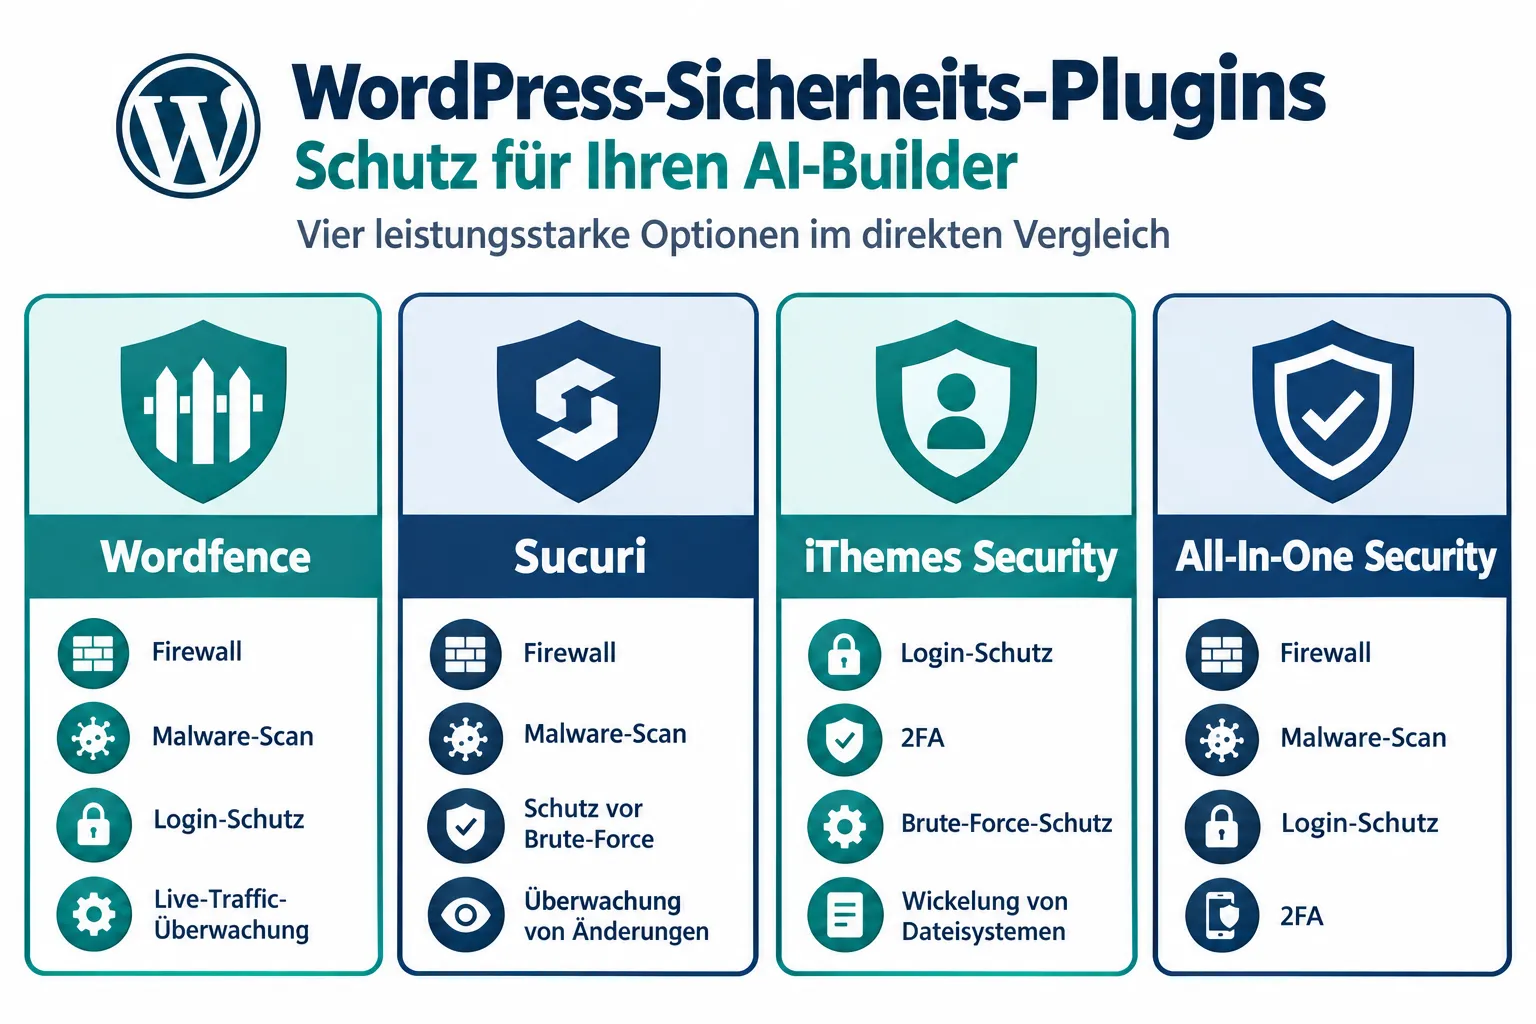
Kein Sicherheits-Plugin kann eine ungepatchte RCE-Lücke vollständig schließen, aber die richtigen Tools reduzieren die Angriffsfläche erheblich [4][9]. Die Kombination aus WAF, Malware-Scanner und Datei-Integritätsprüfung ist am wirksamsten.
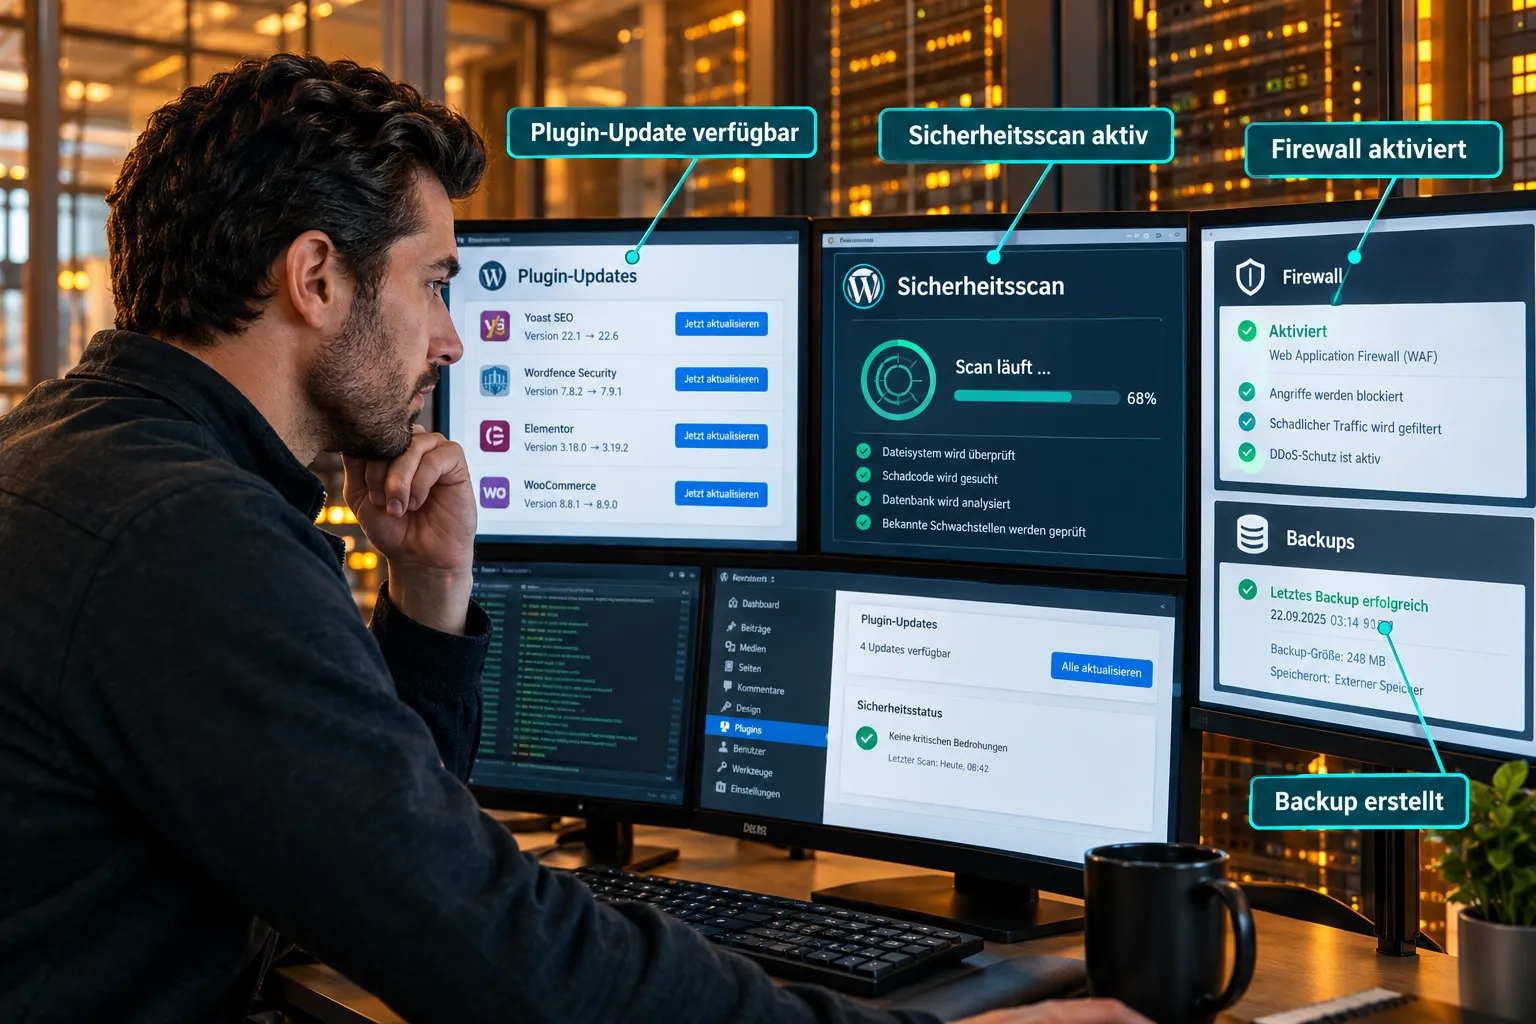
Empfohlene Sicherheits-Plugins 2026:
| Plugin | Stärken | Besonders geeignet für |
|---|---|---|
| Wordfence Security | WAF, Malware-Scan, Login-Schutz, 2FA | Allgemeine Absicherung |
| Sucuri Security | Datei-Integritätsprüfung, Blacklist-Monitoring | Kompromittierte Seiten |
| iThemes Security Pro | Brute-Force-Schutz, Dateiänderungs-Erkennung | Kleine bis mittlere Seiten |
| All-In-One Security | Kostenlos, Firewall-Regeln, Login-Lockdown | Einsteiger |
Wähle Wordfence, wenn die Seite viel Traffic hat und eine aktive WAF benötigt wird. Wähle Sucuri, wenn der Verdacht besteht, dass die Seite bereits kompromittiert ist.
Ergänzend dazu ist es sinnvoll, regelmäßige Backups einzurichten. Welche Backup-Lösung am besten passt, erklärt der Artikel WordPress Backup Plugins im Vergleich.
Wann ist ein Patch für CVE-2026-82923 verfügbar?
Stand September 2026 ist kein offizieller Patch für CVE-2026-82923 verfügbar [1][5][8]. Das Plugin-Entwicklungsteam wurde über die Lücke informiert, ein konkretes Release-Datum für einen Fix wurde jedoch noch nicht kommuniziert.
So bleiben Sie informiert:
- Regelmäßig die offizielle CVE-Datenbank prüfen: Tenable CVE-2026-82923 [1]
- WordPress-Plugin-Repository auf Updates überwachen
- Sicherheits-Newsletter wie WPScan oder Wordfence Blog abonnieren
- Hosting-Anbieter nach automatischen Benachrichtigungen bei Plugin-Updates fragen
Einschätzung (keine Garantie): Basierend auf vergleichbaren CVE-Fällen aus der Vergangenheit ist davon auszugehen, dass ein Patch innerhalb von 30-90 Tagen nach öffentlicher Bekanntmachung erscheint, sofern das Plugin aktiv gepflegt wird. Bis dahin bleibt die Deinstallation die sicherste Option.
Brauche ich professionelle Hilfe bei der Reparatur und Absicherung von KI-Website-Builder-WordPress-Seiten?
Professionelle Hilfe ist dann sinnvoll, wenn die Seite bereits kompromittiert wurde, kein sauberes Backup vorhanden ist oder die technischen Maßnahmen überfordern. Die Reparatur und Absicherung von KI-Website-Builder-WordPress-Seiten bei CVE-2026-82923 erfordert in solchen Fällen Erfahrung mit Malware-Bereinigung und Server-Sicherheit.
Wann Sie sich Hilfe holen sollten:
- Die Seite zeigt Symptome eines aktiven Angriffs (Weiterleitungen, Spam-URLs, neue Admin-Accounts)
- Kein aktuelles, sauberes Backup vorhanden
- Der Hosting-Anbieter hat das Konto wegen Malware gesperrt
- Die technischen Schritte zur Bereinigung sind unklar
- Es handelt sich um einen Shop mit Kundendaten (DSGVO-Relevanz)
Kay Jaeger und das Team von WP-Repair haben in über 20 Jahren mehr als 890 WordPress-Seiten gerettet, mit einer Erfolgsquote von 98,2 %. Die Ersteinschätzung ist komplett kostenlos und unverbindlich. Sollte eine Reparatur nicht möglich sein, fällt lediglich eine Aufwandspauschale von 49 EUR an.
Mehr zum Ablauf und den Kosten erklärt der Artikel WordPress Reparatur-Service Deutschland: Kosten & Ablauf 2026.
Alternativen zum verwundbaren AI Website Builder Plugin
Wer das AI Website Builder Plugin wegen CVE-2026-82923 deinstallieren muss, braucht eine sichere Alternative. Mehrere KI-gestützte Page-Builder für WordPress haben bisher keine vergleichbaren kritischen Lücken gezeigt.
Sichere Alternativen (Stand 2026):
- Elementor AI, weit verbreitet, aktiv gepflegt, regelmäßige Sicherheitsupdates
- Divi Builder, etablierter Builder mit eigenem Sicherheitsprogramm
- Bricks Builder, moderne Architektur, aktive Community
- Beaver Builder, konservativ, aber sehr stabil und sicher
Auswahlkriterien für einen sicheren KI-Builder:
- Aktive Entwicklung mit regelmäßigen Updates (mindestens monatlich)
- Transparente Kommunikation bei Sicherheitsproblemen
- Mindestens 100.000 aktive Installationen (breitere Sicherheitsforschung)
- Kompatibilität mit gängigen Sicherheits-Plugins
Wer mehr über typische Fehler und Risiken bei KI-generierten WordPress-Seiten erfahren möchte, findet im Artikel KI WordPress Fehler reparieren: 10 AI-Builder Probleme beheben praxisnahe Einblicke.
FAQ: CVE-2026-82923 und WordPress-Sicherheit
Was bedeutet CVE-2026-82923 konkret für meine Website? Es bedeutet, dass das AI Website Builder Plugin eine kritische Lücke hat, über die Angreifer ohne Login Schadcode auf Ihrem Server ausführen können. Solange kein Patch verfügbar ist, sollte das Plugin sofort deinstalliert werden.
Muss ich das Plugin löschen oder reicht deaktivieren? Löschen ist sicherer. Auch deaktivierte Plugins können unter bestimmten Umständen angreifbar sein, da ihre Dateien weiterhin auf dem Server liegen.
Wie lange habe ich Zeit zu reagieren? Keine. Automatisierte Bots scannen das Web kontinuierlich nach verwundbaren Installationen. Handeln Sie sofort, sobald Sie wissen, dass das Plugin installiert ist.
Kann mein Hosting-Anbieter mich schützen? Teilweise. Managed-Hosting-Anbieter mit integrierter WAF können Exploit-Versuche blockieren, aber das ersetzt nicht die Deinstallation des Plugins.
Was kostet eine professionelle Bereinigung? Die Ersteinschätzung bei WP-Repair ist kostenlos. Die Kosten für eine vollständige Bereinigung hängen vom Ausmaß des Schadens ab und werden als Festpreis-Angebot kommuniziert.
Betrifft CVE-2026-82923 auch WooCommerce-Shops? Ja. Wenn das AI Website Builder Plugin auf einem WooCommerce-Shop installiert ist, sind Kundendaten, Zahlungsinformationen und die gesamte Shop-Infrastruktur gefährdet.
Wie erkenne ich, ob meine Seite bereits gehackt wurde? Typische Anzeichen: unbekannte PHP-Dateien im Upload-Verzeichnis, neue Admin-Accounts, Weiterleitungen auf fremde Seiten, Warnmeldungen in der Google Search Console.
Sind auch Multisite-Installationen betroffen? Ja. Bei WordPress Multisite kann eine kompromittierte Installation alle Subsites gefährden, da sie auf denselben Dateien und der Datenbank basieren.
Was ist der Unterschied zwischen CVE-2026-82923 und CVE-2026-1946? CVE-2026-82923 betrifft das AI Website Builder Plugin, CVE-2026-1946 betrifft das GW AI Website Builder Plugin [10]. Beide sind separate Produkte mit ähnlichen Schwachstellen-Typen.
Reicht ein Malware-Scan, um sicher zu sein? Nein. Ein Scan kann bekannte Schadcode-Muster erkennen, aber nicht alle. Die Deinstallation des Plugins und eine vollständige Überprüfung der Serverstruktur sind notwendig.
Fazit: Jetzt handeln, bevor der Schaden entsteht
CVE-2026-82923 ist keine theoretische Bedrohung, sie wird aktiv ausgenutzt, und ein Patch ist noch nicht in Sicht. Für alle Betreiber von WordPress-Seiten mit dem AI Website Builder Plugin gilt: Das Plugin sofort deinstallieren, ein Backup erstellen, die Seite auf Kompromittierung prüfen und Schutzmaßnahmen implementieren.
Die gute Nachricht: Mit den richtigen Schritten lässt sich die Reparatur und Absicherung von KI-Website-Builder-WordPress-Seiten auch ohne tiefes technisches Wissen angehen. Wer unsicher ist oder bereits Anzeichen eines Angriffs bemerkt, sollte nicht zögern, professionelle Hilfe in Anspruch zu nehmen.
Ihre nächsten Schritte:
- ✅ AI Website Builder Plugin sofort deinstallieren
- ✅ Vollständiges Backup erstellen
- ✅ Malware-Scan mit Wordfence oder Sucuri durchführen
- ✅ Alle Passwörter ändern (Admin, FTP, Datenbank)
- ✅ WAF aktivieren und PHP-Ausführung in Upload-Verzeichnissen sperren
- ✅ CVE-Datenbank auf Patch-Verfügbarkeit überwachen
- ✅ Bei Unsicherheit: kostenlose Ersteinschätzung bei WP-Repair anfordern
Wer eine gehackte oder beschädigte WordPress-Seite schnell wieder zum Laufen bringen möchte, findet bei WP-Repair einen erfahrenen Partner, mit über 20 Jahren Erfahrung, 890+ geretteten Seiten und einer Erfolgsquote von 98,2 %. Die Erstanfrage ist kostenlos und unverbindlich: 0 23 32 – 96 70 35 8 oder sos@wp-repair.de.
Referenzen
[1] CVE-2026-82923, https://www.tenable.com/cve/CVE-2026-82923 [2] CVE-2026-82923, https://app.opencve.io/cve/CVE-2026-82923 [3] CVE-2026-82923, https://www.ionix.io/threat-center/cve-2026-82923/ [4] CVE-2026-82923, https://feedly.com/cve/CVE-2026-82923 [5] AI Website Builder GitHub Build Plugin Vulnerability CVE-2026-82923, https://freshysites.com/security-bulletins/ai-website-builder-github-build-plugin-vulnerability-cve-2026-82923/ [6] CVE-2026-82923, https://casky.ai/cve/CVE-2026-82923 [7] CVE-2026-82923, https://zerohour.day/cves/CVE-2026-82923 [8] CVE-2026-82923, https://opencve.alliance.unm.edu/cve/CVE-2026-82923 [9] CVE-2026-82923, https://db.gcve.eu/vuln/cve-2026-82923 [10] CVE-2026-1946, https://www.sentinelone.com/vulnerability-database/cve-2026-1946/
References
- Cve 2026 82923
- Cve 2026 82923
- Cve 2026 82923
- Cve 2026 82923
- Ai Website Builder Github Build Plugin Vulnerability Cve 2026 82923
- Cve 2026 82923
- Cve 2026 82923
- Cve 2026 82923
- Cve 2026 82923
- Cve 2026 1946
- Pt 2026 57120
- Cve 2026 85678
- Cve 2026 1946
- Ai Builder Plugin Vulnerability Cve 2026 85678
- Cve 2026 1946 Gw Ai Website Builder