Zuletzt aktualisiert: 23. Oktober 2026
Quick Answer: Unerwünschte Nachrichten über das Kontaktformular entstehen fast immer durch Programme, die Formulare automatisch absuchen. Wirksam ist die Kombination aus unsichtbarem Honeypot-Feld, Zeitprüfung, einem Inhaltsfilter und aktueller Software. Ein einzelnes Plugin reicht gegen professionelle Verteiler nicht aus.
Ein Kontaktformular ist der offenste Eingang einer Website. Wer dort keine Vorkehrungen trifft, bekommt täglich Nachrichten, die niemand geschrieben hat, der wirklich etwas kaufen will. Die gute Nachricht: Mit wenigen, aufeinander abgestimmten Maßnahmen lässt sich das Problem fast vollständig lösen, ohne echte Interessenten auszusperren.
Dieser Leitfaden zeigt, wie die Nachrichten entstehen, welche Schutzmethoden heute tragen und wann ein weiteres Hilfsmittel nichts mehr bringt.
Wie unerwünschte Nachrichten über das Kontaktformular ins Postfach kommen
Fast nie sitzt ein Mensch davor. Programme durchsuchen das Netz systematisch nach erreichbaren Eingängen, erkennen typische Installationen an Pfaden und Feldnamen und senden in Sekundenbruchteilen fertige Anfragen ab, oft hunderte pro Tag.
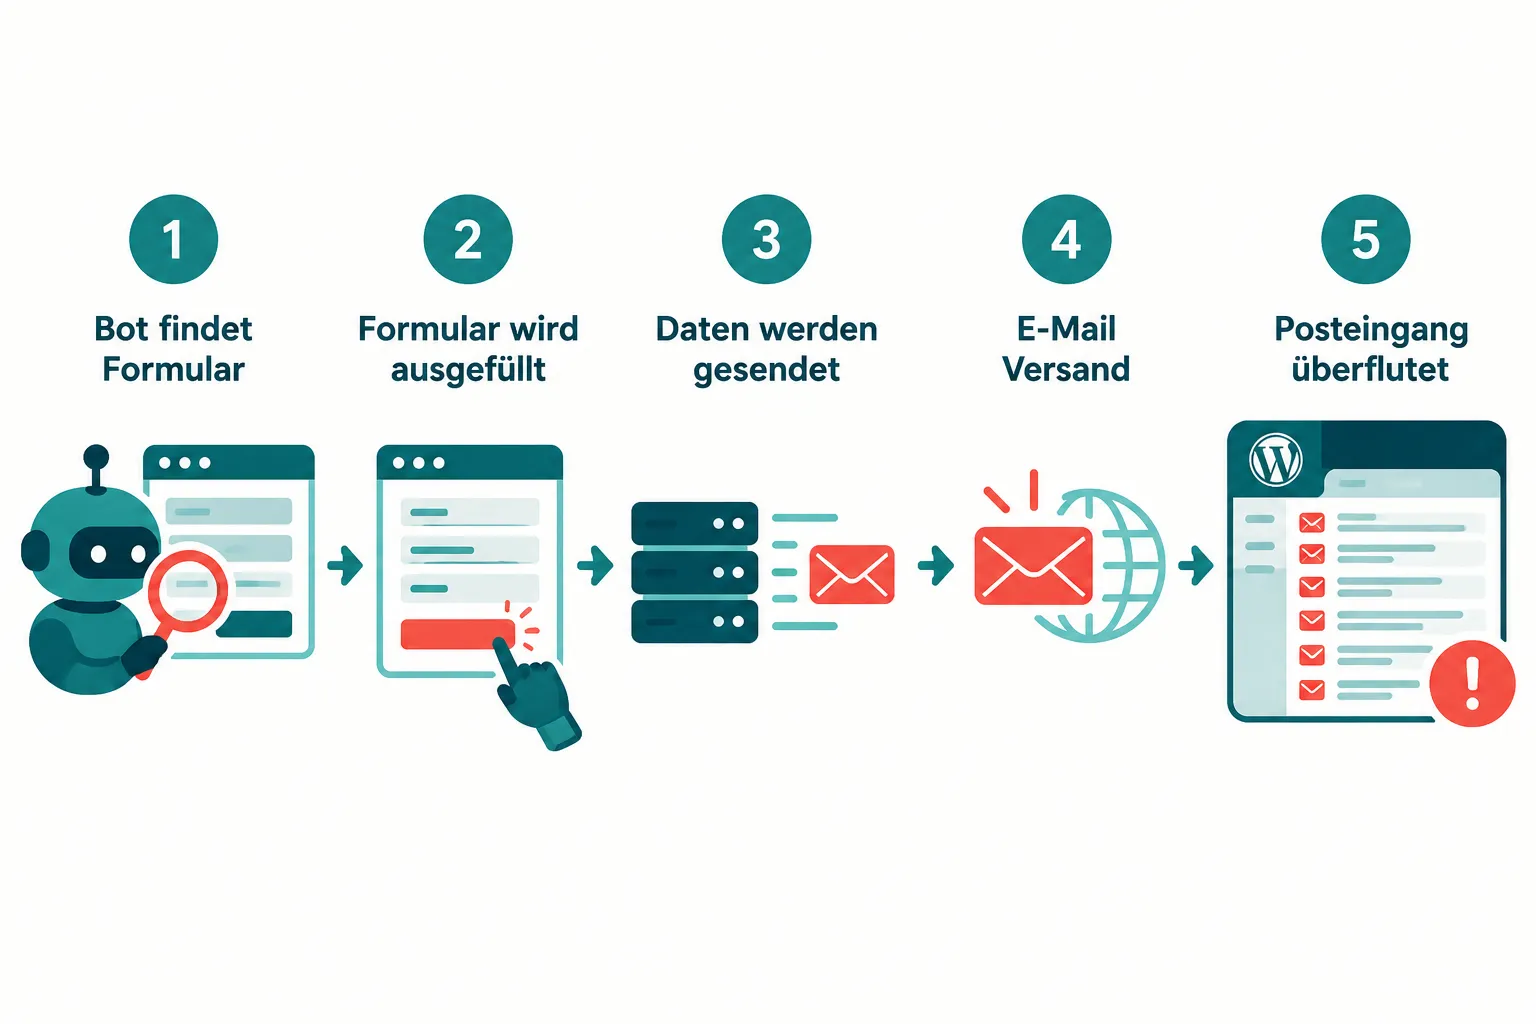
Sie prüfen vorher, ob ein Eingang überhaupt Schutz bietet. Fehlt er, wandert die Adresse in eine Liste und wird dauerhaft bespielt. Deshalb kommt es oft schlagartig: Eine Seite läuft monatelang ruhig, dann treffen täglich Dutzende Nachrichten ein. Das ist kein persönlicher Angriff, sondern der Moment, in dem die Adresse in einen Verteiler aufgenommen wurde.
Spam über das Kontaktformular erkennen: typische Merkmale von Formular-Spam
Gewöhnliche Werbemail wird vom Provider aussortiert, bevor sie das Postfach erreicht. Nachrichten aus dem eigenen Eingang dagegen verschickt der eigene Server. Er gilt als vertrauenswürdiger Absender, deshalb greifen Filter, die auf den Ruf des Absenders setzen, hier nicht. Typische Merkmale:
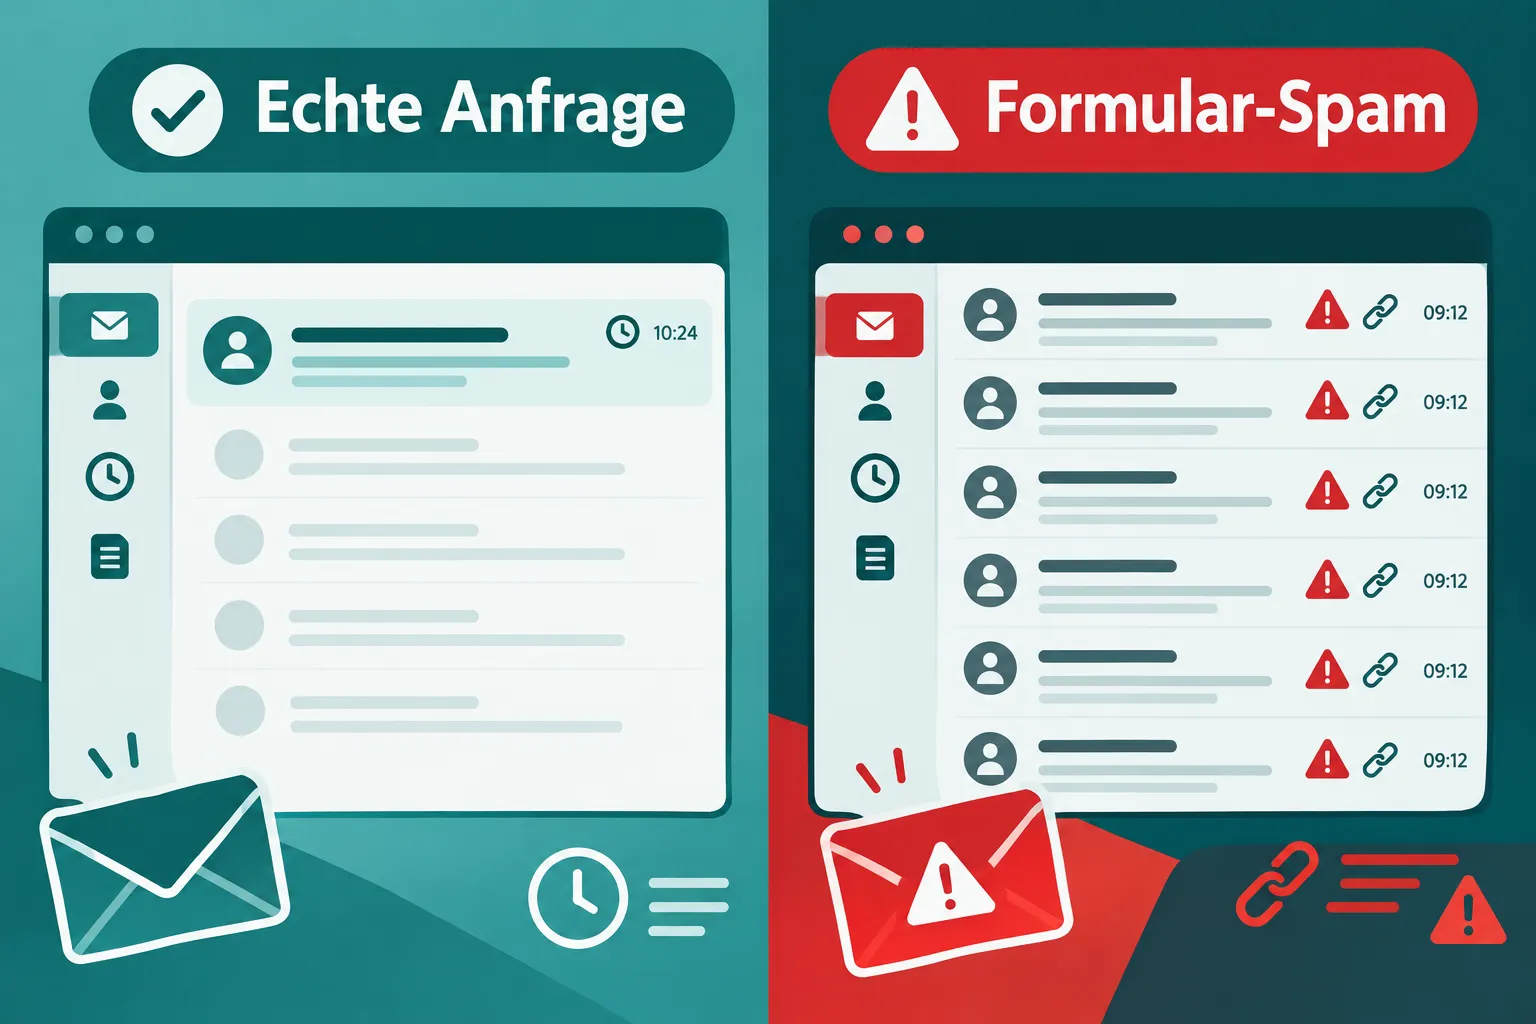
- generische Betreffzeilen wie Geschäftsanfrage oder ein komplett leerer Betreff
- Links auf Krypto-, Kredit- oder SEO-Angebote
- fehlende oder offensichtlich gefälschte Absenderdaten
- identischer Text, der in minimalen Varianten wiederkehrt
- Absendezeiten mitten in der Nacht in kurzen Abständen
Diese Muster sind der Ausgangspunkt jeder automatischen Erkennung. Wer sie einmal an den eigenen Nachrichten prüft, erkennt den Verteiler meist sofort.
Warum kleine WordPress-Websites besonders betroffen sind
Betroffen ist jeder öffentlich erreichbare Eingang: Kontaktseite, Angebotsanfrage, Newsletter, Kommentarfeld. Die Größe der Seite spielt keine Rolle, weil niemand von Hand auswählt. Entscheidend ist, wie leicht ein Ziel zu knacken ist.
Veraltete Plugins und Standardkonfigurationen ohne Schutz machen eine Seite interessant. Wer die Installation selten pflegt, sollte deshalb zuerst prüfen lassen, ob grundlegende Sicherheitslücken offen stehen, bevor Formular-Tricks greifen können. Ein geschützter Eingang auf einer unsicheren Installation ist nur eine Fassade.
Hinzu kommt die Adresse selbst. Steht die Seite in einem CMS ohne aktuelle Version, wandert sie in Listen, die unter Programmierern gehandelt werden. Ein Blick in das Backend zeigt, wie viele Erweiterungen seit Monaten keine Aktualisierung gesehen haben.
Honeypot-Feld und Zeitmessung: Schutz ohne Plugin und ohne Rätsel
Ein Honeypot ist ein Feld, das im Browser unsichtbar bleibt. Ein Mensch füllt es nie aus, ein Programm schon, weil es alle Felder der Reihe nach befüllt. Bei einem benutzerdefinierten Formular mit vielen Feldern fällt das besonders auf. Wird das Feld ausgefüllt, verwirft die Website die Nachricht still, ohne Fehlermeldung und ohne den Besucher zu behindern.
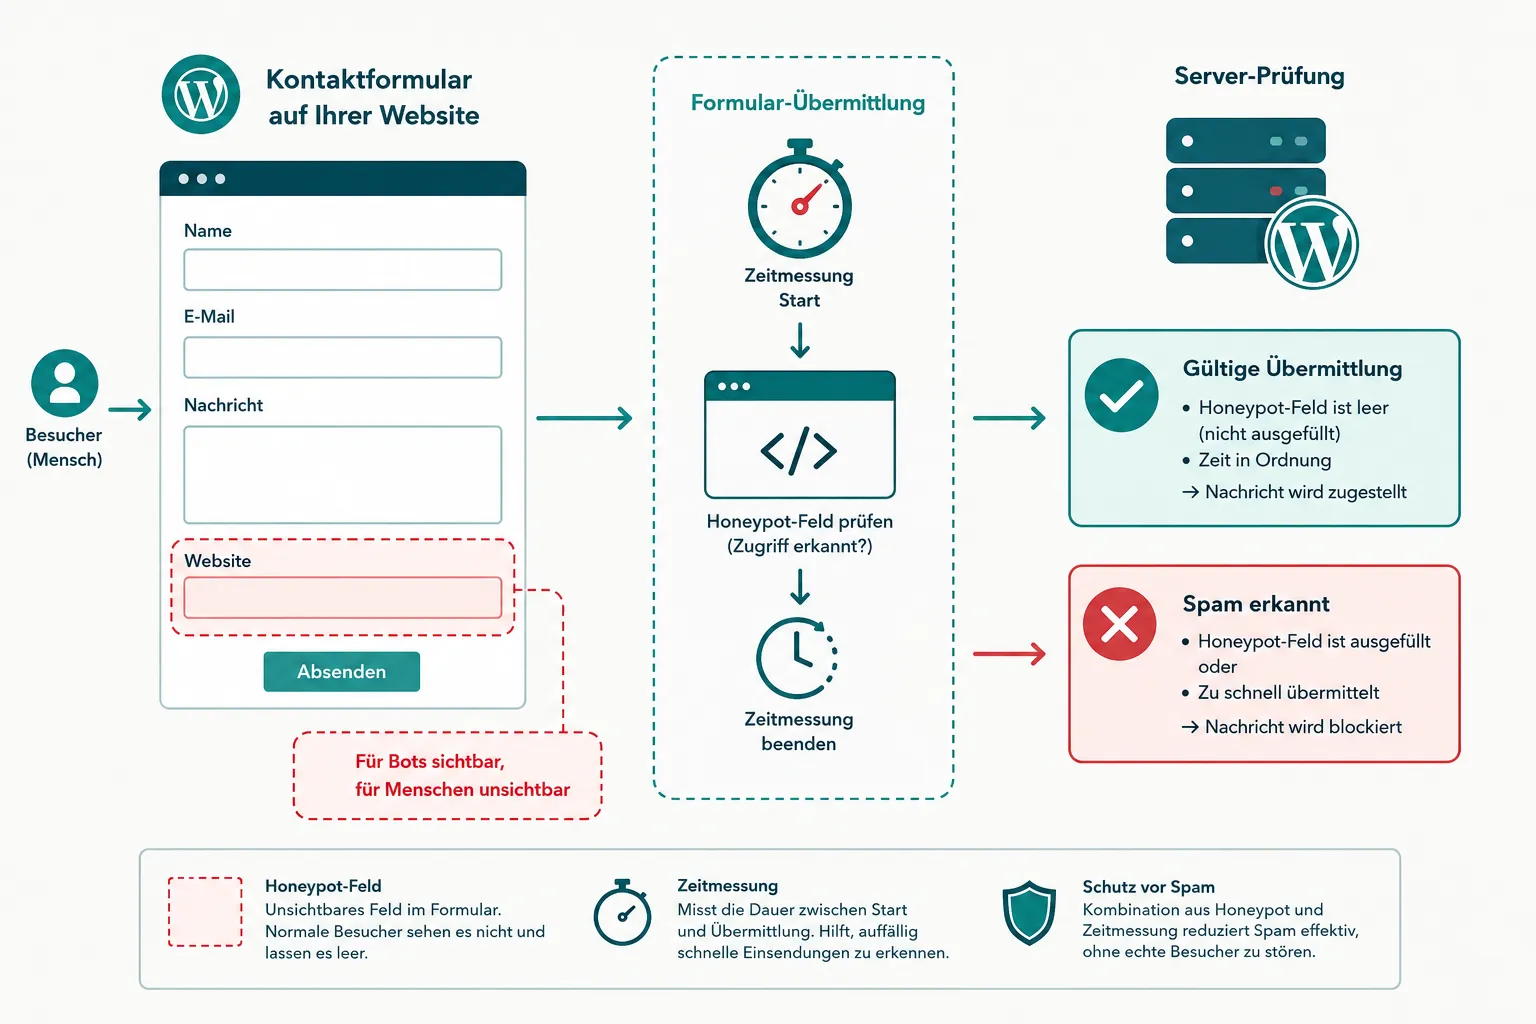
Die Zeitmessung ergänzt das: Ein Absenden nach weniger als zwei Sekunden bedeutet fast immer, dass ein Programm das Formular ausgefüllt und abgesendet hat. Beide Verfahren laufen im Hintergrund, kosten keine Interaktion und sind in vielen Plugins bereits eingebaut. Der Aufwand beschränkt sich auf das Aktivieren.
Wer wissen will, wie viele Anfragen auf diese Weise verschwinden, kann die verworfenen Nachrichten einige Tage mitschreiben lassen. Die Zahl erklärt meist besser als jede Statistik, warum der Aufwand sich lohnt.
Automatisierte Anfragen erkennen: Captchas, reCAPTCHA und Cloudflare Turnstile
Rätselabfragen waren lange Standard und sind heute der schwächste Teil der Kette. Die klassische Abfrage von Google nervt Besucher, verarbeitet viele Daten und blockiert regelmäßig echte Anfragen. Cloudflare Turnstile prüft im Hintergrund und zeigt meist gar keine Aufgabe.
Wer ein Captcha einsetzt, sollte es als eine Schicht unter mehreren behandeln, nicht als Lösung. Einzeln eingesetzt verschiebt es das Problem nur: Es hält einfache Programme auf, professionelle Verteiler umgehen es.
Für Betreiber ohne Entwickler im Haus ist die kostenlose Version der großen Formular-Erweiterungen meist der schnellste Weg. Sie bringen Honeypot, Zeitprüfung und eine Anbindung an einen Filter mit, ohne dass etwas programmiert werden muss. Auch Contact Form 7 bringt eigene Filter mit, die aber nicht automatisch aktiv sind.
Anti-Spam-Schutz richtig aufbauen: Blacklist, Inhaltsfilter und Updates
Eine einzelne Maßnahme reicht gegen professionelle Verteiler nicht. Bewährt hat sich eine Kette aus vier Gliedern: ein unsichtbares Feld, eine Zeitprüfung, ein Inhaltsfilter und aktuelle Software.
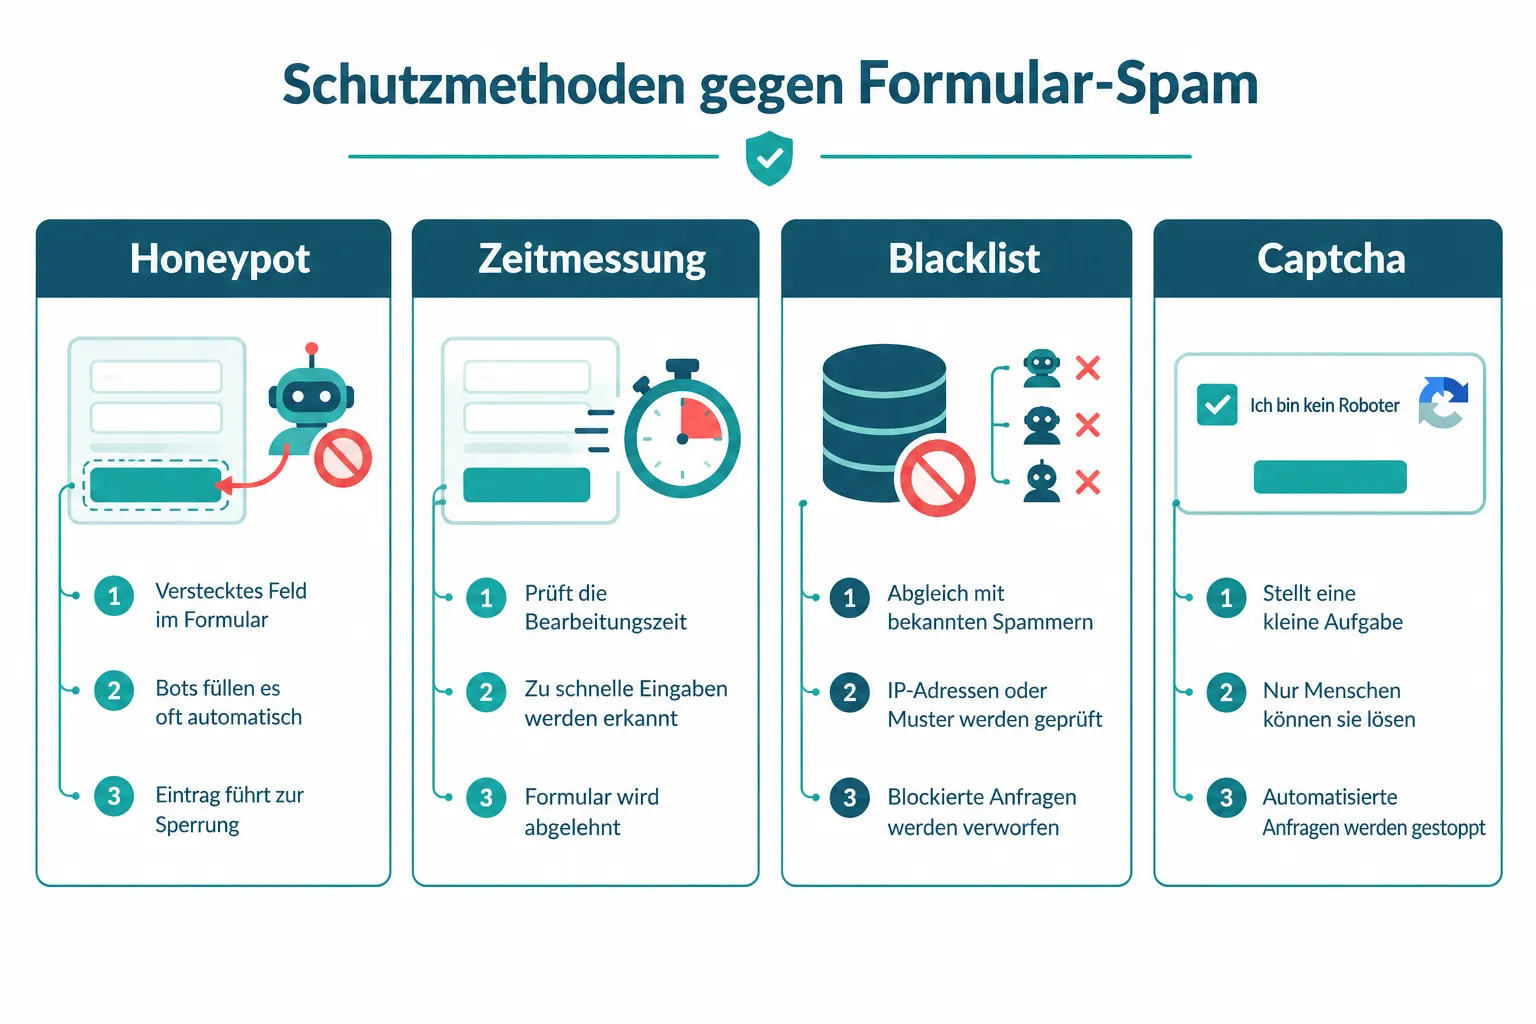
Der Inhaltsfilter vergleicht Nachricht und Absender mit einer laufend gepflegten Datenbank. Eine Blacklist für bekannte Domains und auffällige Formulierungen fängt den Rest. Updates schließen die Lücken, über die Umgehungen überhaupt erst funktionieren. Wer nur filtert und nie aktualisiert, hält ein Loch zu, während daneben ein zweites aufgeht.
Akismet, CleanTalk und serverseitige Filter im Vergleich
Akismet arbeitet mit einer großen Datenbank verdächtiger Absender und ist bei Weblogs seit Jahren Standard. CleanTalk prüft zusätzlich schon beim Ausfüllen und blockiert auffällige Sitzungen, bevor überhaupt gesendet wird. Beide Dienste schicken Daten an einen Server, was datenschutzrechtlich benannt werden muss.
Wer ohne externe Dienste arbeiten will, setzt auf serverseitige Prüfungen: Pflichtfelder, Feldlängen, ein Zeitfenster und die Auswertung des HTTP-Headers. Das kostet etwas Konfiguration, verarbeitet aber keine Daten bei Dritten. Für Website-Besucher ist davon nichts sichtbar, was den Ansatz für Formulare mit vielen Anfragen attraktiv macht.
DSGVO-konform schützen: Einwilligung und Datenminimierung
Jeder Filter verarbeitet technische Daten wie IP-Adressen. Das braucht eine Rechtsgrundlage und einen Hinweis in der Datenschutzerklärung. Dienste, die im Hintergrund auf dem eigenen Server prüfen, sind datenschutzrechtlich einfacher zu begründen als solche, die jede Eingabe an einen Dritten schicken.
Wer sensible Angaben über den Eingang erwartet, sollte die Konfiguration vor dem Livegang prüfen lassen, nicht danach. Datenschutzhinweis, Einwilligung und die tatsächlich eingesetzten Dienste müssen zusammenpassen. Eine mathematische Aufgabe, die im Browser gerechnet wird, ist datenschutzrechtlich unauffällig, gegen moderne Verteiler aber nahezu wirkungslos.
Warum trotz Rätselabfrage weiterhin Nachrichten ankommen
Ein Rest bleibt immer, das ist kein Zeichen für einen Totalausfall. Professionelle Spam-Verteiler lösen einfache Aufgaben automatisch, ein Teil wird sogar von Hand gelöst, damit Filter umgangen werden. Häufige Ursachen für Restsendungen:
- veraltete Version mit bekannten Umgehungen
- fehlende Begrenzung pro IP-Adresse
- Prüfung nur im Browser statt auf dem Server
- kein zusätzlicher Inhaltsfilter aktiv
Der letzte Punkt wiegt am schwersten. Eine Prüfung, die ausschließlich per JavaScript im Browser läuft, lässt sich abschalten, indem das Skript die Seite gar nicht erst lädt. Serverseitige Prüfungen lassen sich so nicht umgehen.
Was tun, wenn der Eingang bereits geflutet wird
Bei akuter Spam-Flut zählt Reihenfolge mehr als Vollständigkeit. Zuerst den Eingang kurz deaktivieren, damit keine weiteren Nachrichten auflaufen, und die Bestätigung für Absender so lange deaktiviert lassen, bis Ruhe einkehrt. Dann Honeypot und Zeitprüfung aktivieren, sie brauchen keine Konfiguration. Anschließend die Absenderadressen der letzten Tage sperren und eine Begrenzung pro IP einrichten.
Erst danach lohnt der Blick auf die Ursache. Eine Flut ist oft ein Hinweis darauf, dass die Seite insgesamt angreifbar ist. Wer parallel unerwartete Fehlermeldungen sieht, sollte die Seite grundlegend prüfen lassen, statt weiterzusuchen.
Kontaktformulare, Kommentare und Login getrennt absichern
Der Eingang ist nur eine Stelle. Kommentarfelder, Anmeldung und Registrierung werden genauso automatisiert bearbeitet. Viele Filter decken nur einen dieser Bereiche ab. Prüfen Sie deshalb für jede Stelle einzeln, ob sie geschützt ist, statt sich auf eine Einstellung für die ganze Seite zu verlassen.
Wer bereits über einen ungeschützten Zugang angegriffen wurde, findet im Beitrag zur Bereinigung einer gehackten WordPress-Seite die Wiederherstellungsschritte. Formularschutz allein repariert keinen bestehenden Befall.
Typische Fehler, die den Schutz wirkungslos machen
In der Praxis scheitern die meisten Versuche an denselben drei Punkten. Erstens: Der Schutz ist eingebaut, aber nirgends dokumentiert, welche Nachrichten verworfen werden. Zweitens: Die Prüfung greift nur bei einem Eingang, während ein zweiter, älterer weiter offen steht. Drittens: Die Benachrichtigungen und Integrationen wurden nie angepasst, sodass verdächtige Nachrichten trotzdem per Mail beim Betreiber landen.
Der dritte Punkt ist der häufigste. Wer eine Weile mitschreibt, sieht schnell, dass ein Teil der Nachrichten das Postfach über einen Umweg erreicht, etwa über ein zweites Formular in einem Shop-System wie WooCommerce, das eine eigene Zustellung mitbringt. Dort greift die Einstellung aus dem Haupteingang nicht. Dasselbe gilt für Formulare in Elementor: Sie werden oft angelegt, ohne dass jemand die Schutzoptionen der gefundenen Formulare prüft.
Kommen die Nachrichten zwar an, aber der Versand selbst klemmt, hilft der Beitrag zu fehlenden E-Mails aus dem Formular weiter.
Ein weiterer Punkt wird selten bedacht. Aufgaben, die leicht zu lösen sind, halten nur die einfachsten Programme auf. Wer echte Nutzer nicht verlieren will, sollte die Schutzmethoden deshalb nicht danach auswählen, wie schwer sie zu lösen sind, sondern wie viele Fehlalarme sie produzieren. Und wer die verworfene Post sieht, muss sie nicht beantworten müssen: Die meisten Systeme legen sie in einen eigenen Ordner.
Wann professionelle Hilfe sinnvoll ist
Wenn trotz Honeypot, Zeitprüfung und Inhaltsfilter weiter Nachrichten ankommen, liegt die Ursache selten im Eingang. Häufig ist die Installation kompromittiert und versendet selbst, oder es fehlt die serverseitige Begrenzung. Dann hilft kein weiteres Hilfsmittel, sondern eine Analyse der Logs und der Dateien.
Genau dort setzt der Reparaturdienst an: erst feststellen, was tatsächlich offen ist, dann aufräumen und absichern. Wer unsicher ist, welcher Anbieter Erfahrung mitbringt, findet Orientierung im Beitrag zum WordPress-Spezialisten. Trennt sich das Problem nicht sauber von anderen Fehlern, ist die professionelle Fehlerbehebung der passendere Einstieg als ein weiteres Addon.
Häufige Fragen
Reicht ein Honeypot-Feld allein aus?
Gegen einfache Programme ja, gegen professionelle Verteiler nicht. Zusammen mit Zeitprüfung und Inhaltsfilter wird deutlich mehr abgefangen.
Ist Cloudflare Turnstile die bessere Wahl?
Für die meisten Websites ja, weil es im Hintergrund arbeitet und weniger Daten an Dritte gehen. Ein Inhaltsfilter bleibt trotzdem nötig.
Warum kommt trotz Rätselabfrage weiterhin etwas an?
Weil ein Teil der Verteiler die Aufgabe automatisch löst oder von Hand lösen lässt. Die Abfrage ist eine Schicht, keine Mauer.
Brauche ich eine Einwilligung für solche Dienste?
Ja, sobald personenbezogene Daten verarbeitet werden. Einwilligung, Datenschutzhinweis und der tatsächlich genutzte Dienst müssen zusammenpassen.
Hilft ein weiteres Hilfsmittel bei einer akuten Flut?
Selten. Bei akuter Flut hilft zuerst das kurzfristige Deaktivieren, dann eine Begrenzung pro IP und die Prüfung, ob die Seite insgesamt kompromittiert ist.
Fazit
Unter Kontrolle kommt das Spam-Problem nur mit mehreren Schichten: unsichtbare Mechanismen für die breite Masse, eine moderne Abfrage für hartnäckige Fälle und ein Inhaltsfilter als letzte Instanz. Dazu aktuelle Software und ein Datenschutzhinweis, der zur Konfiguration passt.
Wer trotz aller Maßnahmen weiter überflutet wird, sollte nicht endlos weitere Erweiterungen testen, sondern die Seite prüfen lassen. Ein Blick von außen zeigt meist in Minuten, ob nur ein Eingang offen ist oder die ganze Installation.