Zuletzt aktualisiert: 22. September 2026
Quick Answer: CVE-2026-27540 ist eine kritische Sicherheitslücke im Plugin „WooCommerce Wholesale Lead Capture“, die es Angreifern erlaubt, ohne jede Anmeldung beliebige Dateien, einschließlich PHP-Webshells, auf den Server hochzuladen. Seit Mitte September 2026 laufen aktive Angriffswellen gegen verwundbare Shops. Die Lösung: sofort auf Plugin-Version 2.0.3.2 oder höher aktualisieren, die Seite auf Webshells prüfen und kompromittierte Zugangsdaten rotieren.
Key Takeaways
- 🔴 Kritische Lücke: CVE-2026-27540 erlaubt Remote Code Execution ohne Login, eine der gefährlichsten Schwachstellenklassen überhaupt [1][5]
- 📦 Betroffen: WooCommerce Wholesale Lead Capture von Rymera Web Co Pty Ltd, alle Versionen vor 2.0.3.2 [5][8]
- ⚡ Aktive Angriffe: Seit ca. 14.,16. September 2026 laufen automatisierte Scan-und-Exploit-Kampagnen [3][9]
- 🛠️ Patch verfügbar: Version 2.0.3.2 schließt die Lücke, Update sofort einspielen [5][8][9]
- 🔍 Erkennung: Unbekannte PHP-Dateien im Upload-Verzeichnis, verdächtige AJAX-Aufrufe in den Server-Logs
- 💾 Wiederherstellung: Sauberes Backup einspielen, alle Passwörter und API-Keys rotieren [3][8]
- 💶 Kosten: Professionelle Notfall-Reparatur ab wenigen Hundert Euro, je nach Ausmaß der Kompromittierung
- 🛡️ Prävention: WAF-Regeln, automatische Updates und regelmäßige Sicherheits-Scans verhindern Folgeattacken
Was ist CVE-2026-27540 und warum ist die WooCommerce Wholesale Lead Capture Lücke so gefährlich?
CVE-2026-27540 ist offiziell als „Unrestricted Upload of File with Dangerous Type“ (CWE-434) klassifiziert und ermöglicht es Angreifern, ohne jede Authentifizierung ausführbare Dateien auf einen WordPress-Server hochzuladen [1][2]. Das führt in der Praxis direkt zu Remote Code Execution, der Angreifer kann den Server vollständig übernehmen.
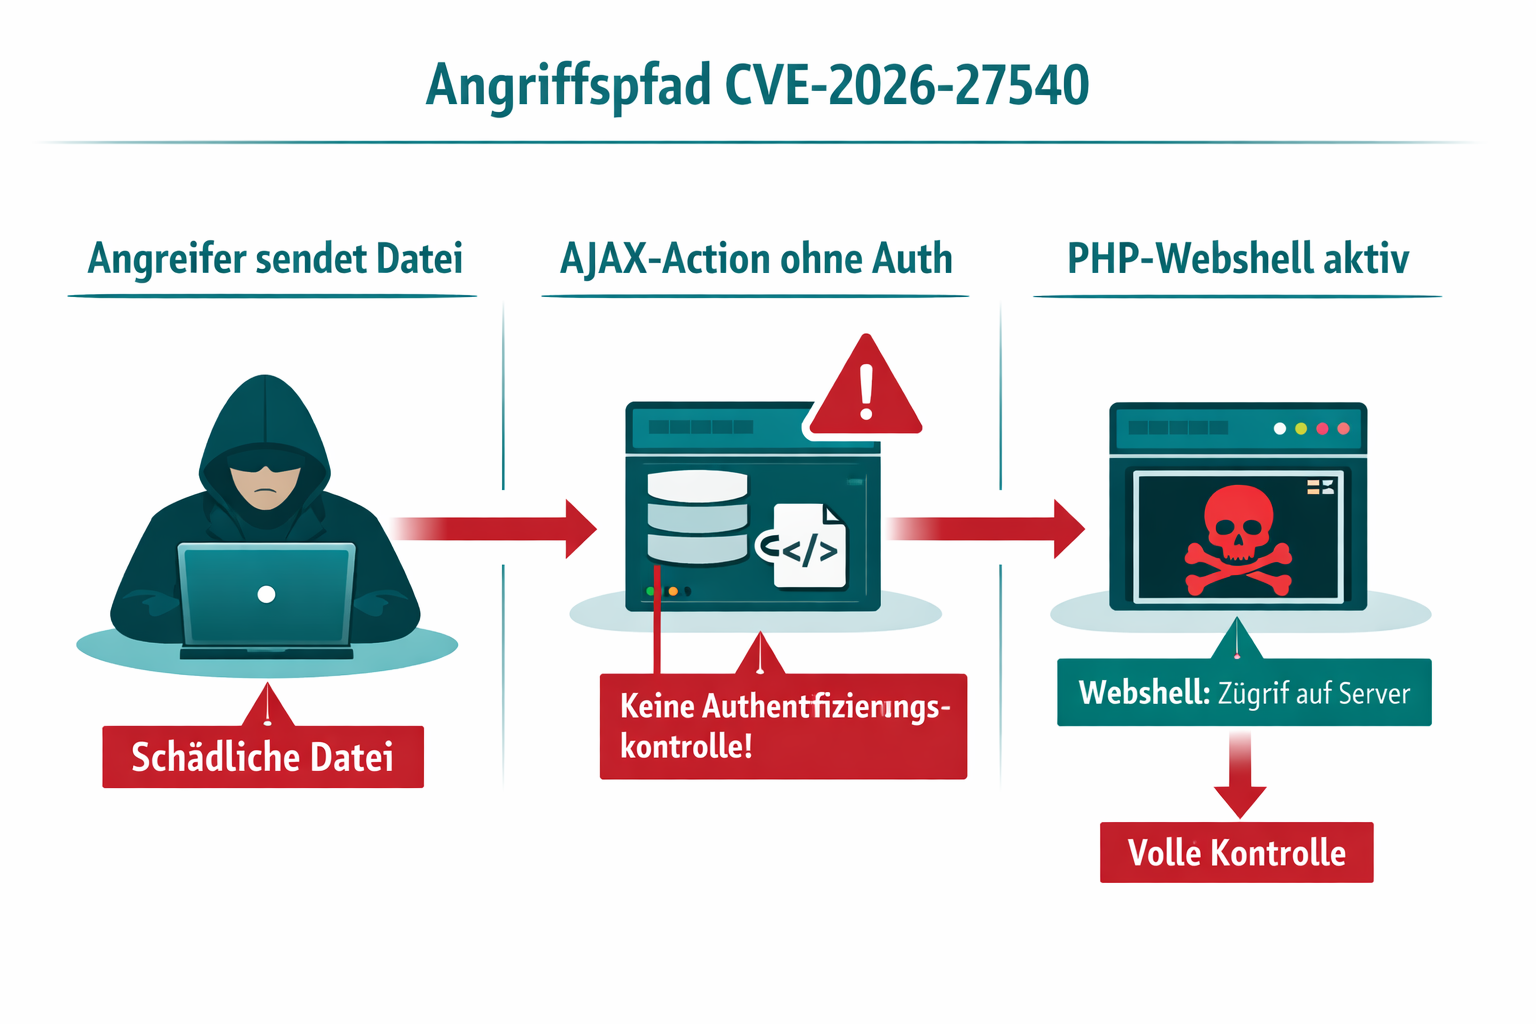
Technisch nutzt der Angriff eine WordPress-AJAX-Action namens wwlc_file_upload_handler aus. Diese Funktion ist öffentlich erreichbar, also ohne Login, und akzeptiert eine vom Angreifer selbst kontrollierte Whitelist erlaubter Dateitypen über den Parameter file_settings [3][8][9]. Das bedeutet: Ein Angreifer schickt einfach eine PHP-Datei mit manipulierten Parametern, und der Server speichert sie brav ab. Danach kann der Angreifer diese Datei aufrufen und beliebige Befehle auf dem Server ausführen.
Betroffen ist das Premium-Plugin „WooCommerce Wholesale Lead Capture“ des australischen Herstellers Rymera Web Co Pty Ltd, das laut Sicherheitsberichten rund 6.000 aktive Installationen hat [1][2][5][7]. Es wird typischerweise von B2B-Shops eingesetzt, die Großhandelskunden über ein Lead-Formular erfassen, also genau die Shops, die oft sensible Kundendaten und Zahlungsinformationen verwalten.
Warum ist das besonders schlimm?
- Kein Login nötig, jeder im Internet kann angreifen
- Angriff ist vollständig automatisierbar
- Nach erfolgreicher Ausnutzung hat der Angreifer vollen Serverzugriff
- Kundendaten, Bestellungen und Zahlungsinformationen sind gefährdet
Welche Plugin-Versionen sind von CVE-2026-27540 betroffen?
Alle Versionen des Plugins „WooCommerce Wholesale Lead Capture“ vor Version 2.0.3.2 sind verwundbar [5][8][9]. Die Schwachstelle wurde im Februar 2026 öffentlich bekannt gemacht, der Patch (Version 2.0.3.2) wurde um den 20. Februar 2026 veröffentlicht [5][8][9].
Das bedeutet: Wer das Plugin seit Februar 2026 nicht aktualisiert hat, betreibt seit Monaten eine offene Hintertür. Und seit Mitte September 2026 suchen automatisierte Angriffsprogramme gezielt nach genau diesen veralteten Installationen [3][9].
Schnell-Check: Bin ich betroffen?
| Situation | Risiko |
|---|---|
| Plugin-Version < 2.0.3.2, aktiv | 🔴 Kritisch, sofort handeln |
| Plugin-Version 2.0.3.2 oder höher | ✅ Patch eingespielt |
| Plugin deaktiviert, aber installiert | 🟡 Geringes Risiko, trotzdem updaten |
| Plugin nicht installiert | ✅ Nicht betroffen |
Woran erkennt man, ob der WooCommerce-Shop durch diesen Exploit gehackt wurde?
Ein kompromittierter Shop zeigt oft keine offensichtlichen Symptome, Angreifer arbeiten gerne still. Trotzdem gibt es klare Warnsignale, auf die man achten sollte [3][8][9].
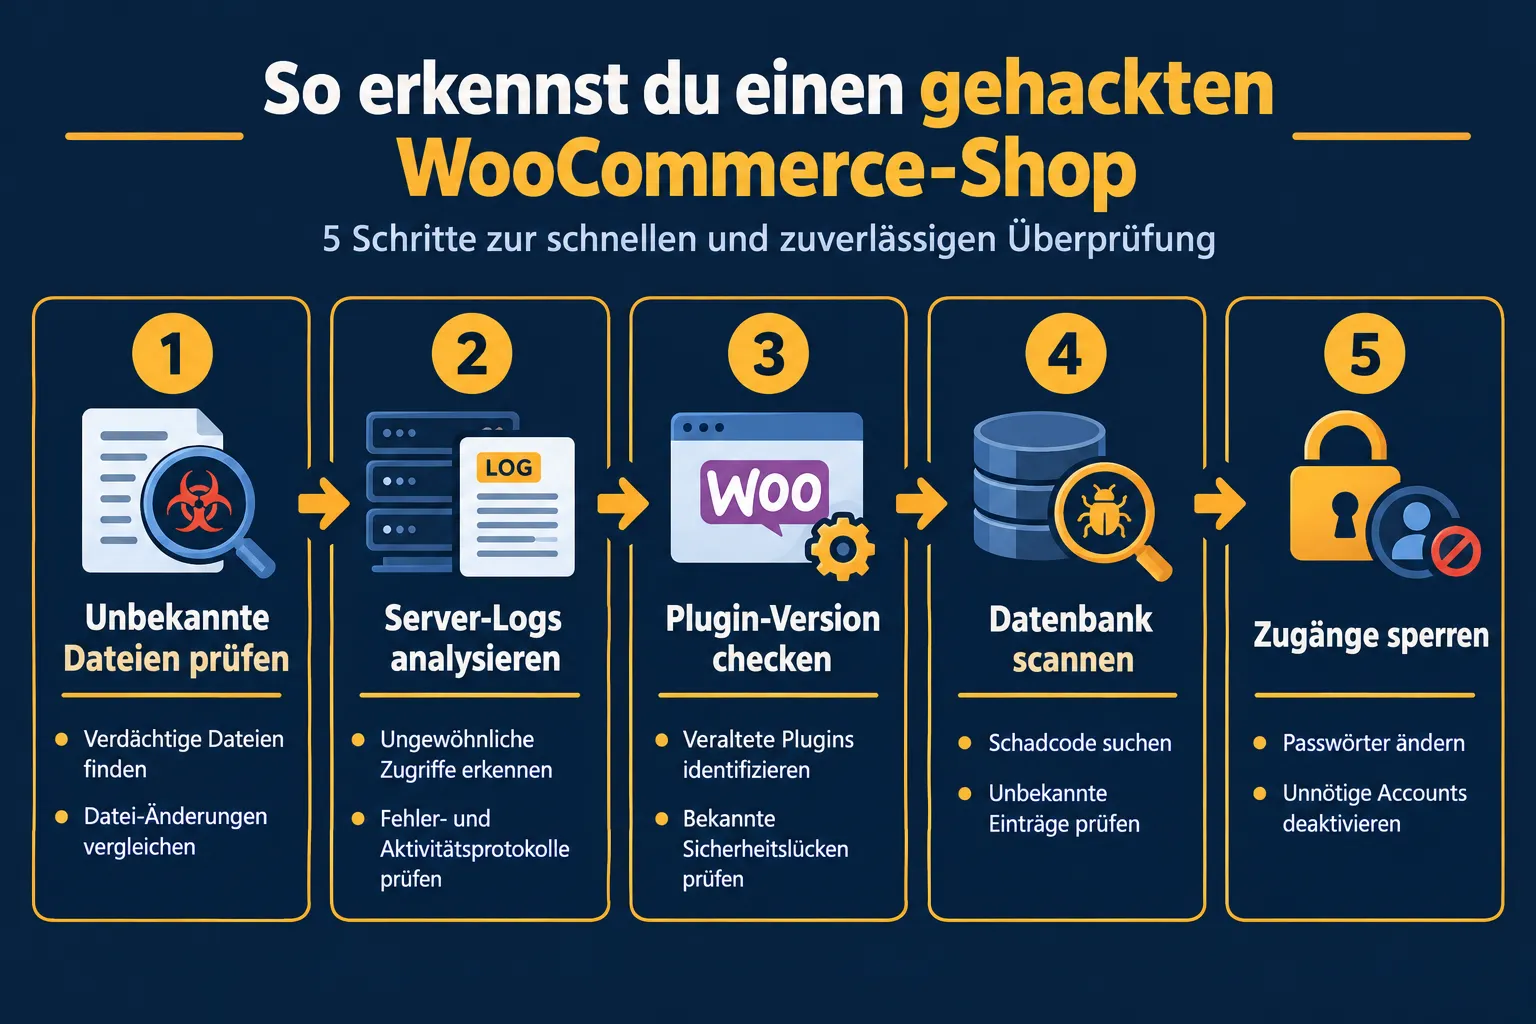
Konkrete Warnsignale:
- Unbekannte PHP-Dateien im Verzeichnis
wp-content/uploads/oder in Plugin-Ordnern - Verdächtige Einträge in den Server-Logs: POST-Anfragen an
wp-admin/admin-ajax.phpmit dem Parameterwwlc_file_upload_handlervon unbekannten IP-Adressen - Neue, unbekannte WordPress-Administratoren im Backend
- Veränderte Kerndateien von WordPress oder WooCommerce
- Unerwartete Weiterleitungen auf Spam-Seiten
- Google Search Console zeigt Sicherheitswarnungen oder manuelle Maßnahmen
- Hosting-Provider meldet ungewöhnlichen Traffic oder Speicherverbrauch
So prüft man die Logs konkret:
Zugriff auf die Server-Logs (z.B. via cPanel, SSH oder Hosting-Backend) und Suche nach dem Begriff wwlc_file_upload_handler. Jeder Treffer von einer unbekannten IP ist ein starker Hinweis auf einen Angriffsversuch.
Wer unsicher ist, kann auch einen professionellen WordPress-Sicherheitscheck beauftragen, das spart Zeit und Nerven.
Häufiger Fehler: Viele Shop-Betreiber schauen nur ins WordPress-Backend und übersehen dabei Webshells im Dateisystem, die über FTP oder SSH sichtbar wären.
Wo bekommt man den Sicherheits-Patch für WooCommerce Wholesale Lead Capture?
Den Patch gibt es direkt über das offizielle WordPress-Plugin-Repository oder über das eigene Rymera-Web-Co-Konto, falls das Plugin als Premium-Lizenz erworben wurde [5][8][9][10]. Die gepatchte Version trägt die Versionsnummer 2.0.3.2.
So spielt man das Update ein:
- WordPress-Backend öffnen → Plugins → Installierte Plugins
- „WooCommerce Wholesale Lead Capture“ suchen
- Auf „Jetzt aktualisieren“ klicken
- Nach dem Update die Versionsnummer kontrollieren (sollte 2.0.3.2 oder höher sein)
- Kurz testen, ob das Lead-Formular noch funktioniert
Wichtig vor dem Update: Immer zuerst ein vollständiges Backup erstellen. Falls etwas schiefgeht, lässt sich der Stand schnell aus dem WordPress-Backup wiederherstellen.
Mehrere kommerzielle Sicherheitsplattformen haben CVE-2026-27540 inzwischen in ihre Datenbanken aufgenommen und können verwundbare Installationen automatisch erkennen [2][5][10]. Wer ein Vulnerability-Management-Tool einsetzt, sollte dort ebenfalls prüfen, ob der Patch als eingespielt markiert ist.
Notfall-Reparatur nach WooCommerce Wholesale Lead Capture Hacks: Die wichtigsten Sofortmaßnahmen
Wer einen Hack vermutet oder bestätigt hat, sollte sofort handeln, jede Stunde zählt. Hier ist der bewährte Notfallplan [3][8][9][11]:
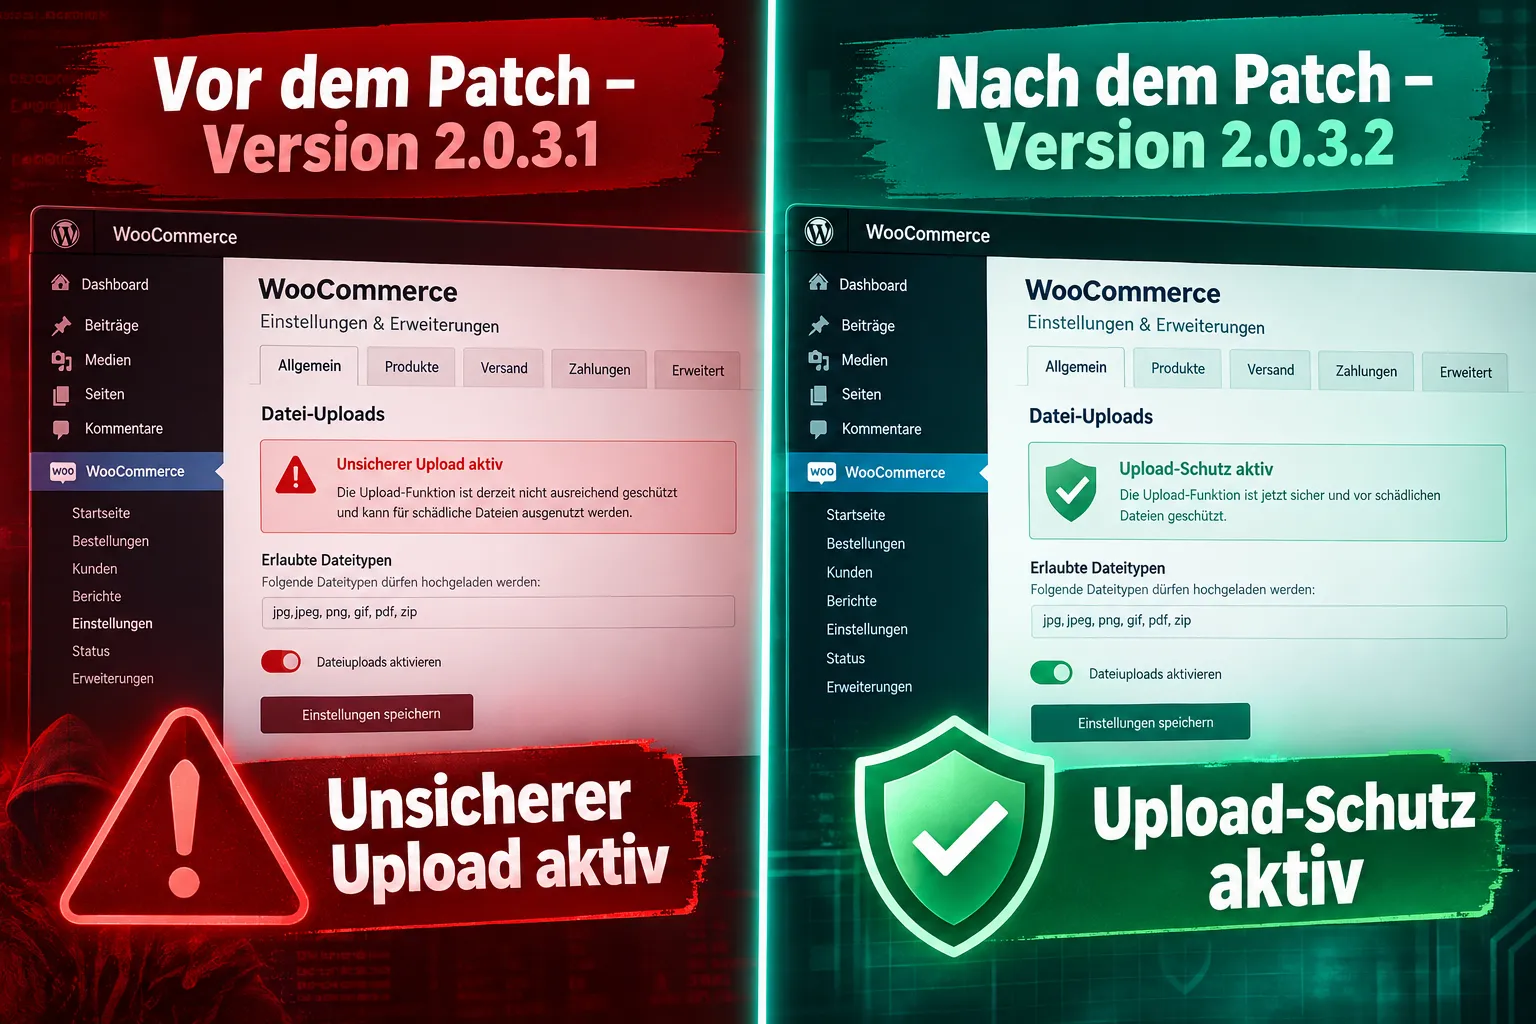
Phase 1: Schaden begrenzen (0-30 Minuten)
- Shop sofort offline nehmen, Wartungsmodus aktivieren oder Hosting-Account temporär sperren
- Alle Passwörter sofort ändern: WordPress-Admin, Datenbank, FTP/SSH, Hosting-Panel, API-Keys
- Plugin deaktivieren, WooCommerce Wholesale Lead Capture sofort deaktivieren
- Hosting-Provider informieren, viele Anbieter haben eigene Incident-Response-Teams
Phase 2: Analyse (30-90 Minuten)
- Dateisystem scannen, speziell
wp-content/uploads/auf PHP-Dateien prüfen - Server-Logs auswerten, Zeitpunkt der Kompromittierung eingrenzen
- Datenbank prüfen, auf unbekannte Admin-Accounts und veränderte Optionen achten
- Backup-Datum identifizieren, letztes sauberes Backup vor der Kompromittierung finden
Phase 3: Bereinigung und Wiederherstellung (1-6 Stunden)
- Sauberes Backup einspielen, idealerweise ein Backup von vor dem Angriff [3][8]
- Plugin auf Version 2.0.3.2 aktualisieren
- Alle Dateien auf Webshells prüfen, auch in Theme-Ordnern und anderen Plugins
- WordPress-Kerndateien neu installieren
- WAF-Regeln aktivieren, Hosting-Provider oder Sicherheits-Plugin konfigurieren
Für eine detaillierte Anleitung zur vollständigen Wiederherstellung nach einem Hack empfiehlt sich die Schritt-für-Schritt-Anleitung zur WordPress-Wiederherstellung nach einem Hack.
Kann man Kundendaten nach einem CVE-2026-27540-Angriff wiederherstellen?
In vielen Fällen ja, aber es kommt stark darauf an, wie früh der Angriff erkannt wurde und ob ein sauberes Backup existiert [3][8][9]. Wenn der Angreifer „nur“ eine Webshell platziert hat und noch keine Daten exfiltriert wurden, sind die Daten in der Datenbank meist intakt.
Wichtige Schritte zur Datenrettung:
- Datenbank-Backup sichern, bevor irgendwas bereinigt wird, die aktuelle Datenbank sichern
- Auf Datenexfiltration prüfen, Logs auf ungewöhnliche Datenbankabfragen oder Datei-Downloads analysieren
- DSGVO-Pflichten beachten, bei einem bestätigten Datenleck besteht in Deutschland eine Meldepflicht gegenüber der zuständigen Datenschutzbehörde (innerhalb von 72 Stunden)
- Kunden informieren, falls Kundendaten betroffen sind, müssen betroffene Personen benachrichtigt werden
⚠️ Rechtlicher Hinweis: Ein Datenschutzverstoß durch einen Hack kann Bußgelder ab 15.000 € nach sich ziehen. Im Zweifelsfall einen Datenschutzbeauftragten hinzuziehen.
Bei komplexen Datenrettungsszenarien hilft ein Blick auf die WordPress-Datenbank-Reparatur-Anleitung weiter.
Wie lange dauert die Notfall-Reparatur nach WooCommerce Wholesale Lead Capture Hacks?
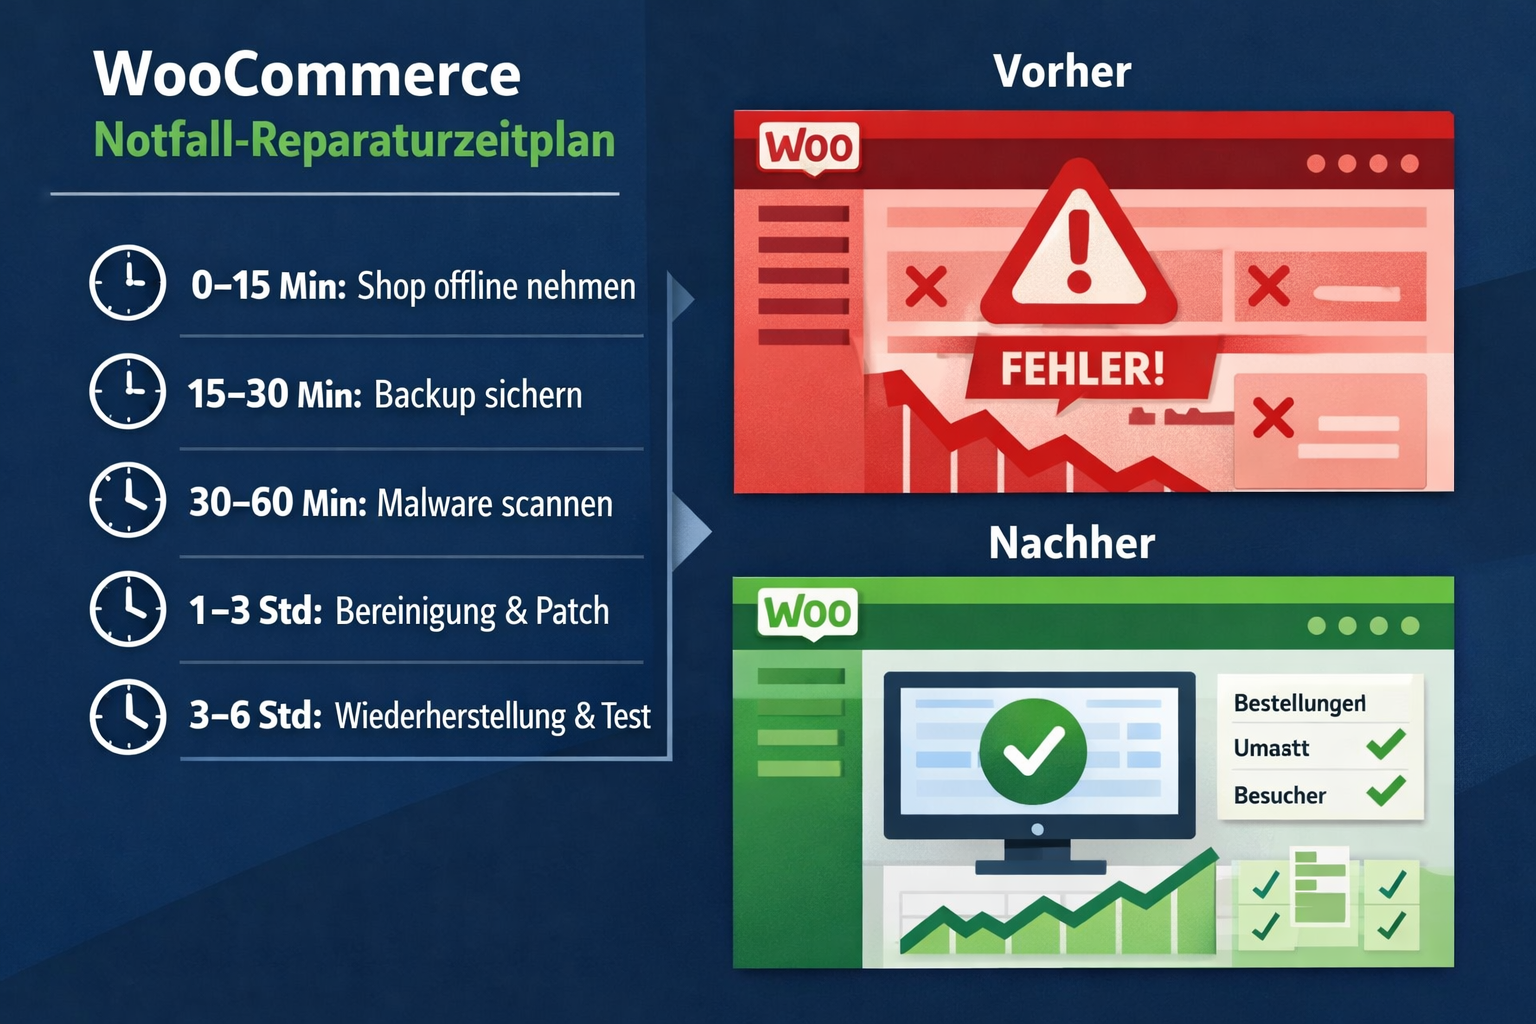
Eine einfache Bereinigung, Plugin-Update, Webshell entfernen, Passwörter rotieren, dauert bei einem erfahrenen Techniker 2-4 Stunden [3][8]. Bei einer tiefer gehenden Kompromittierung, bei der Backdoors in mehrere Dateien eingeschleust wurden, kann die vollständige Wiederherstellung 6-24 Stunden in Anspruch nehmen.
Typische Zeitrahmen:
| Szenario | Geschätzte Dauer |
|---|---|
| Nur Plugin-Update, kein Hack bestätigt | 30-60 Minuten |
| Webshell gefunden, Backup vorhanden | 2-4 Stunden |
| Mehrere Backdoors, kein sauberes Backup | 8-24 Stunden |
| Vollständige Neuinstallation nötig | 12-48 Stunden |
WP-Repair löst die meisten WordPress-Probleme im Durchschnitt in etwa 3 Stunden, auch komplexe Hack-Bereinigungen.
Was kostet die Reparatur nach einem WooCommerce Wholesale Lead Capture Hack?
Die Kosten hängen vom Ausmaß der Kompromittierung ab. Ein einfaches Plugin-Update kostet nichts außer Zeit. Eine professionelle Hack-Bereinigung liegt je nach Aufwand zwischen einigen Hundert und mehreren Tausend Euro.
Bei WP-Repair gilt: Die erste Analyse ist komplett kostenlos und unverbindlich. Danach gibt es ein Festpreis-Angebot, keine versteckten Kosten. Sollte der Fehler trotz intensiver Suche nicht behoben werden können, fällt lediglich eine Aufwandspauschale von 49 EUR an.
Kostentreiber im Überblick:
- Tiefe der Kompromittierung (eine Webshell vs. viele Backdoors)
- Verfügbarkeit eines sauberen Backups
- Notwendigkeit einer vollständigen Neuinstallation
- DSGVO-Dokumentation und Meldepflichten
- Folgekosten durch Ranking-Verluste bei längerer Downtime
Zum Vergleich: Ransomware-Angriffe verursachen erfahrungsgemäß Schäden von durchschnittlich 12.000 € und mehr, eine professionelle Prävention ist also deutlich günstiger.
CVE-2026-27540 im Vergleich: Wie gefährlich ist diese Lücke wirklich?
CVE-2026-27540 gehört zur gefährlichsten Klasse von Web-Schwachstellen, weil sie keine Authentifizierung erfordert und direkt zu Remote Code Execution führt [1][2][5]. Das unterscheidet sie von vielen anderen Plugin-Lücken, die erst nach einem erfolgreichen Login ausgenutzt werden können.
Vergleich mit anderen häufigen WooCommerce-Schwachstellen:
- SQL-Injection: Erfordert oft spezifische Eingabefelder, Auswirkung meist auf Datenbankebene
- Cross-Site Scripting (XSS): Erfordert oft Nutzerinteraktion, kein direkter Serverzugriff
- Broken Access Control: Erfordert meist einen eingeloggten Nutzer
- CVE-2026-27540 (File Upload RCE): Kein Login nötig, voller Serverzugriff möglich, maximale Gefahr [1][2][7]
Die Kombination aus „kein Login nötig“ und „voller Serverzugriff“ macht diese Lücke besonders attraktiv für automatisierte Angriffskampagnen, wie sie seit Mitte September 2026 beobachtet werden [3][9].
Ähnliche systemische Risiken durch Drittanbieter-Plugins werden auch im Artikel zur Absicherung von WordPress-Seiten mit Sicherheitslücken ausführlich behandelt.
Braucht man professionelle Hilfe für die Notfall-Reparatur nach WooCommerce Wholesale Lead Capture Hacks?
Wer technisch versiert ist und ein sauberes Backup hat, kann die Bereinigung selbst durchführen. In allen anderen Fällen ist professionelle Hilfe dringend empfohlen, besonders wenn Kundendaten betroffen sein könnten [3][8][9].
Professionelle Hilfe ist sinnvoll, wenn:
- Kein sauberes Backup vor der Kompromittierung existiert
- Mehrere verdächtige Dateien im Dateisystem gefunden wurden
- Der Shop geschäftskritisch ist und schnell wieder laufen muss
- Kundendaten möglicherweise betroffen sind (DSGVO-Relevanz)
- Die eigene technische Expertise für eine vollständige Bereinigung nicht ausreicht
WP-Repair bietet genau für diese Situation einen WordPress-Notdienst an, mit kostenloser Ersteinschätzung, Festpreis-Angebot und einer Erfolgsquote von 98,2 % bei über 800 geretteten Websites.
Häufige Fehler bei der Reparatur nach dem WooCommerce Wholesale Lead Capture Hack
Viele Shop-Betreiber machen bei der Selbst-Reparatur Fehler, die dazu führen, dass der Shop erneut kompromittiert wird [3][8][9].
Die häufigsten Fehler:
- Nur das Plugin updaten, ohne das Dateisystem zu prüfen, bereits platzierte Webshells bleiben aktiv
- Backup einspielen, aber Passwörter nicht rotieren, der Angreifer kommt einfach wieder rein
- Nur
wp-content/uploads/prüfen, Backdoors werden oft auch in Theme-Ordner oder andere Plugin-Verzeichnisse geschrieben - Shop zu früh wieder online nehmen, bevor die Bereinigung vollständig abgeschlossen ist
- Keine WAF-Regeln aktivieren, ohne Schutzmaßnahmen droht die nächste Attacke sofort
- Kein Monitoring einrichten, ohne kontinuierliche Überwachung bleibt ein erneuter Angriff unbemerkt
Goldene Regel: Ein Hack ist erst dann wirklich behoben, wenn das gesamte Dateisystem sauber ist, alle Zugangsdaten geändert wurden und ein Schutzmechanismus aktiv ist.
Alternativen zum WooCommerce Wholesale Lead Capture Plugin nach dem Hack
Wer nach dem Vorfall über einen Plugin-Wechsel nachdenkt, hat einige Optionen. Wichtig ist dabei, dass jedes Ersatz-Plugin aktiv gepflegt wird und regelmäßige Sicherheitsupdates erhält.
Mögliche Alternativen:
- WooCommerce B2B, umfangreiches B2B-Plugin mit aktiver Entwicklung
- Wholesale Suite (andere Komponenten), andere Plugins von Rymera Web Co, die nicht betroffen sind
- B2BKing, beliebtes B2B-Plugin mit regelmäßigen Updates
- Eigene Lösung, für technisch versierte Teams: ein maßgeschneidertes Lead-Formular ohne Datei-Upload-Funktion
Entscheidungsregel: Wer das Plugin hauptsächlich für einfache Lead-Erfassung ohne Datei-Upload nutzt, kann auf ein schlankes Kontaktformular-Plugin (z.B. WPForms oder Gravity Forms) wechseln, das reduziert die Angriffsfläche erheblich.
Wie verhindert man zukünftige WooCommerce Wholesale Lead Capture Exploits?
Prävention ist günstiger als Reparatur. Wer die folgenden Maßnahmen umsetzt, reduziert das Risiko eines erneuten Angriffs erheblich [2][5][8][9][10].
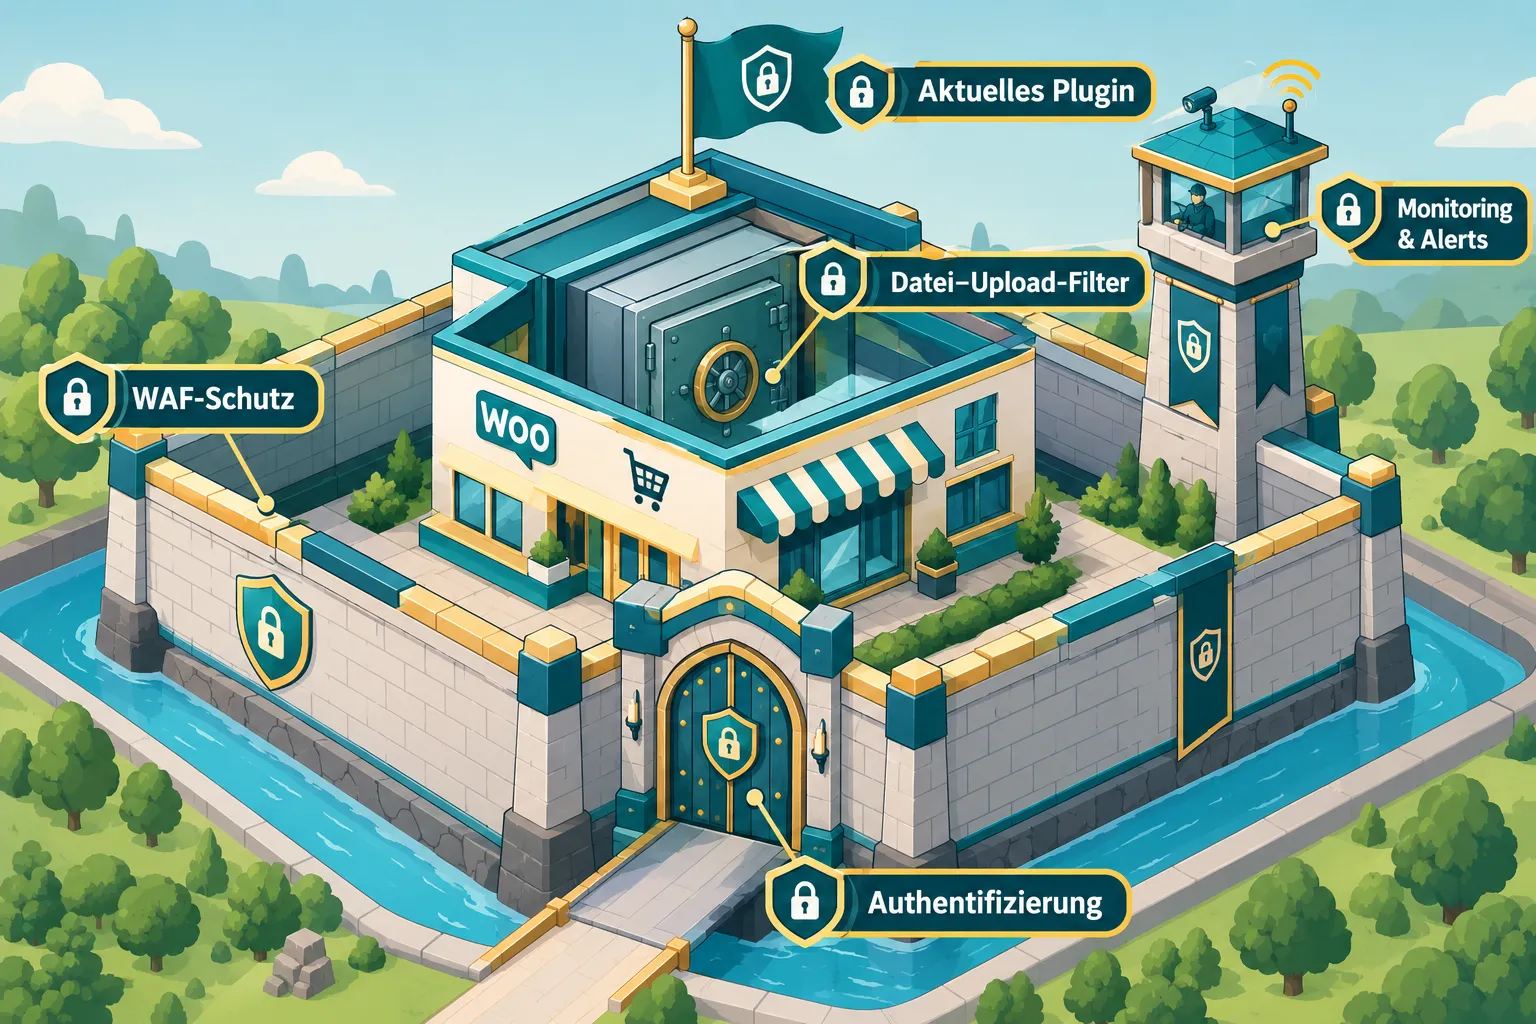
Technische Schutzmaßnahmen:
- Automatische Plugin-Updates aktivieren, kritische Patches werden sofort eingespielt
- Web Application Firewall (WAF), blockiert bekannte Angriffsmuster, einschließlich Aufrufe der
wwlc_file_upload_handler-Action [2][5][8][9][10] - Datei-Upload-Verzeichnisse schützen, PHP-Ausführung in
wp-content/uploads/per.htaccessdeaktivieren - Regelmäßige Sicherheits-Scans, z.B. mit Wordfence, Sucuri oder ähnlichen Tools
- Tägliche Backups, idealerweise extern gespeichert, nicht nur beim Hosting-Provider
- Monitoring einrichten, Benachrichtigungen bei verdächtigen Dateiänderungen
Organisatorische Maßnahmen:
- Plugin-Inventar regelmäßig prüfen und nicht genutzte Plugins entfernen
- Nur Plugins mit aktiver Entwicklung und regelmäßigen Updates einsetzen
- Sicherheitsnachrichten für eingesetzte Plugins abonnieren (z.B. über WPScan oder Patchstack)
Experten gehen davon aus, dass automatisierte Scan-und-Exploit-Kampagnen für CVE-2026-27540 noch mindestens einige Monate anhalten werden, da viele Shops Patches erfahrungsgemäß verzögert einspielen [3][8][9][11]. Wer jetzt handelt, ist auf der sicheren Seite.
Weitere Informationen zu dauerhaften Schutzmaßnahmen gibt es im WordPress-Notdienst-Ratgeber für Shops.
FAQ: CVE-2026-27540 und Notfall-Reparatur
Muss ich meinen Shop sofort offline nehmen, wenn ich die Lücke entdecke? Ja, wenn ein Hack vermutet wird. Solange der Shop online ist, kann der Angreifer aktiv bleiben. Im Zweifelsfall kurz offline nehmen, prüfen, dann wieder online.
Reicht es, nur das Plugin zu aktualisieren? Nur wenn noch kein Angriff stattgefunden hat. Nach einer Kompromittierung muss das gesamte Dateisystem auf Webshells und Backdoors geprüft werden.
Wie lange ist mein Shop nach einem Hack für Google unsichtbar? Bereits nach 6 Stunden Downtime kann sich das Ranking verschlechtern. Bei Malware-Befall kann Google die Seite aktiv aus den Suchergebnissen entfernen.
Kann ich den Hack selbst erkennen, ohne technisches Wissen? Teilweise. Offensichtliche Symptome wie Weiterleitungen oder Warnmeldungen im Browser sind erkennbar. Versteckte Webshells erfordern jedoch technisches Know-how oder ein Sicherheits-Plugin.
Was kostet die Ersteinschätzung bei WP-Repair? Die Ersteinschätzung ist komplett kostenlos und unverbindlich. Erst nach Angebot und Zustimmung fallen Kosten an.
Bin ich nach dem Update auf 2.0.3.2 sicher? Für diese spezifische Lücke ja. Generelle Sicherheit erfordert aber weitere Maßnahmen wie WAF, regelmäßige Backups und Monitoring.
Muss ich einen Datenschutzvorfall melden? Wenn Kundendaten durch den Hack abgeflossen sein könnten, ja, innerhalb von 72 Stunden bei der zuständigen Datenschutzbehörde.
Welche PHP-Dateien im Upload-Ordner sind verdächtig?
Jede PHP-Datei in wp-content/uploads/ ist verdächtig, da dort normalerweise keine PHP-Dateien liegen sollten.
Kann WP-Repair auch helfen, wenn der Shop gar nicht mehr erreichbar ist? Ja. In diesem Fall wird Zugang zum Hosting-Panel benötigt, um direkt auf Dateisystem und Datenbank zuzugreifen.
Wie schnell antwortet WP-Repair auf Notfallanfragen? In der Regel innerhalb weniger Stunden, per Telefon unter 0 23 32 – 96 70 35 8 oder per E-Mail an sos@wp-repair.de.
Fazit: Jetzt handeln, bevor der nächste Angriff kommt
Die Notfall-Reparatur nach WooCommerce Wholesale Lead Capture Hacks durch CVE-2026-27540 ist keine Frage des Ob, sondern des Wann, denn die Angriffswellen laufen seit Mitte September 2026 auf Hochtouren [3][9]. Wer das Plugin noch nicht auf Version 2.0.3.2 aktualisiert hat, sollte das jetzt sofort tun.
Die drei wichtigsten nächsten Schritte:
- Plugin-Version prüfen, Backend öffnen, Version kontrollieren, sofort updaten falls nötig
- Dateisystem scannen, auf unbekannte PHP-Dateien in Upload- und Plugin-Ordnern prüfen
- Schutzmaßnahmen aktivieren, WAF, automatische Updates und tägliche Backups einrichten
Wer unsicher ist oder einen Hack vermutet, sollte nicht zögern: Die kostenlose Ersteinschätzung von WP-Repair ist in wenigen Minuten angefragt, und Kay Jaeger mit seinem Team hat bereits über 800 WordPress-Seiten erfolgreich gerettet. Telefonisch erreichbar unter 0 23 32 – 96 70 35 8, per E-Mail unter sos@wp-repair.de.
Quellen
[1] CVE-2026-27540, https://nvd.nist.gov/vuln/detail/CVE-2026-27540
[2] CVE-2026-27540, https://www.sentinelone.com/vulnerability-database/cve-2026-27540/
[3] Attackers Exploit WooCommerce Wholesale, https://thehackernews.com/2026/09/attackers-exploit-woocommerce-wholesale.html
[4] CVERecord, https://www.cve.org/CVERecord?id=CVE-2026-27540
[5] WooCommerce Wholesale Lead Capture Plugin CVE-2026-27540, https://www.rapid7.com/db/vulnerabilities/woocommerce-wholesale-lead-capture-plugin-cve-2026-27540/
[6] CVE-2026-27540, https://cvefeed.io/vuln/detail/CVE-2026-27540
[7] WooCommerce Wholesale Lead Capture Unrestricted File Upload CVE-2026-27540, https://www.thehackerwire.com/woocommerce-wholesale-lead-capture-unrestricted-file-upload-cve-2026-27540/
[8] WooCommerce Wholesale Lead Capture CVE-2026-27540 PHP Webshell, https://aviatrix.ai/threat-research-center/woocommerce-wholesale-lead-capture-cve-2026-27540-php-webshell/
[9] Hackers Target WordPress Sites Via Third-Party WooCommerce Plugin, https://www.bleepingcomputer.com/news/security/hackers-target-wordpress-sites-via-third-party-woocommerce-plugin/
[10] CVE-2026-27540, https://csurface.io/threatsensor/cve/CVE-2026-27540
References
- Cve 2026 27540
- Cve 2026 27540
- Attackers Exploit Woocommerce Wholesale
- Cverecord
- Woocommerce Wholesale Lead Capture Plugin Cve 2026 27540
- Cve 2026 27540
- Woocommerce Wholesale Lead Capture Unrestricted File Upload Cve 2026 27540
- Woocommerce Wholesale Lead Capture Cve 2026 27540 Php Webshell
- Hackers Target WordPress Sites Via Third Party Woocommerce Plugin
- Cve 2026 27540
- Third Party Woocommerce Plugin Hits WordPress Sites With Php Backdoor Abusing Recently Patched Vulnerability
- Cve 2026 27540
- malware.news
- 6d0eca4d Fa86 4318 8a4b 4fe9cccc6315
- Cve 2026 27540 Woocommerce Webshell Attacks Require 2 0 3 2