Zuletzt aktualisiert: 25. September 2026
Quick Answer: Mehrere WooCommerce-Plugins werden seit Monaten trotz verfügbarer Patches aktiv ausgenutzt, darunter Lücken mit CVSS-Score 9.8, die Remote-Code-Ausführung und vollständige Account-Übernahmen ermöglichen [3]. Die Wiederherstellung kompromittierter WooCommerce-Shops nach kritischen Plugin-Sicherheitslücken umfasst vier Kernschritte: Shop isolieren, Backup sichern, Schadcode entfernen und System sauber neu aufsetzen. Wer diese Schritte in der richtigen Reihenfolge durchführt, rettet sowohl Daten als auch Kundenvertrauen.
Key Takeaways
- 🔴 Aktive Angriffe laufen jetzt: Allein für eine einzige WooCommerce-Plugin-Lücke wurden über 94.000 Exploit-Versuche von nur zehn IP-Adressen registriert [3].
- ⚠️ Kritische CVEs 2026: CVE-2026-27540 (Arbitrary File Upload), CVE-2026-18391 (RCE via PHP-Object-Injection), CVE-2026-77264 (Auth-Bypass) und CVE-2026-8457 (Apple-Login-Bypass) betreffen aktiv genutzte WooCommerce-Plugins [4][10].
- 🛑 Sofortmaßnahme: Kompromittierte Shops müssen sofort offline genommen werden, jede Stunde online erhöht den Schaden für Kunden und das Google-Ranking.
- 💾 Backup vor allem anderen: Niemals den Shop bereinigen, ohne vorher ein vollständiges Backup zu erstellen, auch wenn er gehackt ist.
- 🔍 Patching ≠ Wiederherstellung: Ein Plugin-Update entfernt keine bereits eingeschleusten Backdoors. Eine vollständige Bereinigung ist fast immer nötig.
- 💶 Kosten variieren stark: Einfache Bereinigungen beginnen bei einigen Hundert Euro; komplexe Wiederherstellungen nach RCE-Angriffen können mehrere Tausend Euro kosten.
- 🧑💻 Profis für schwere Fälle: Bei RCE-Kompromittierungen oder wenn Kundendaten betroffen sind, ist professionelle Hilfe keine Option, sondern Pflicht.
- 🔒 Prävention ist günstiger: Regelmäßige Updates, ein Wartungsvertrag und automatisierte Backups kosten einen Bruchteil einer Notfall-Reparatur.
Was bedeutet es, wenn ein WooCommerce-Shop durch eine Plugin-Lücke kompromittiert wurde?
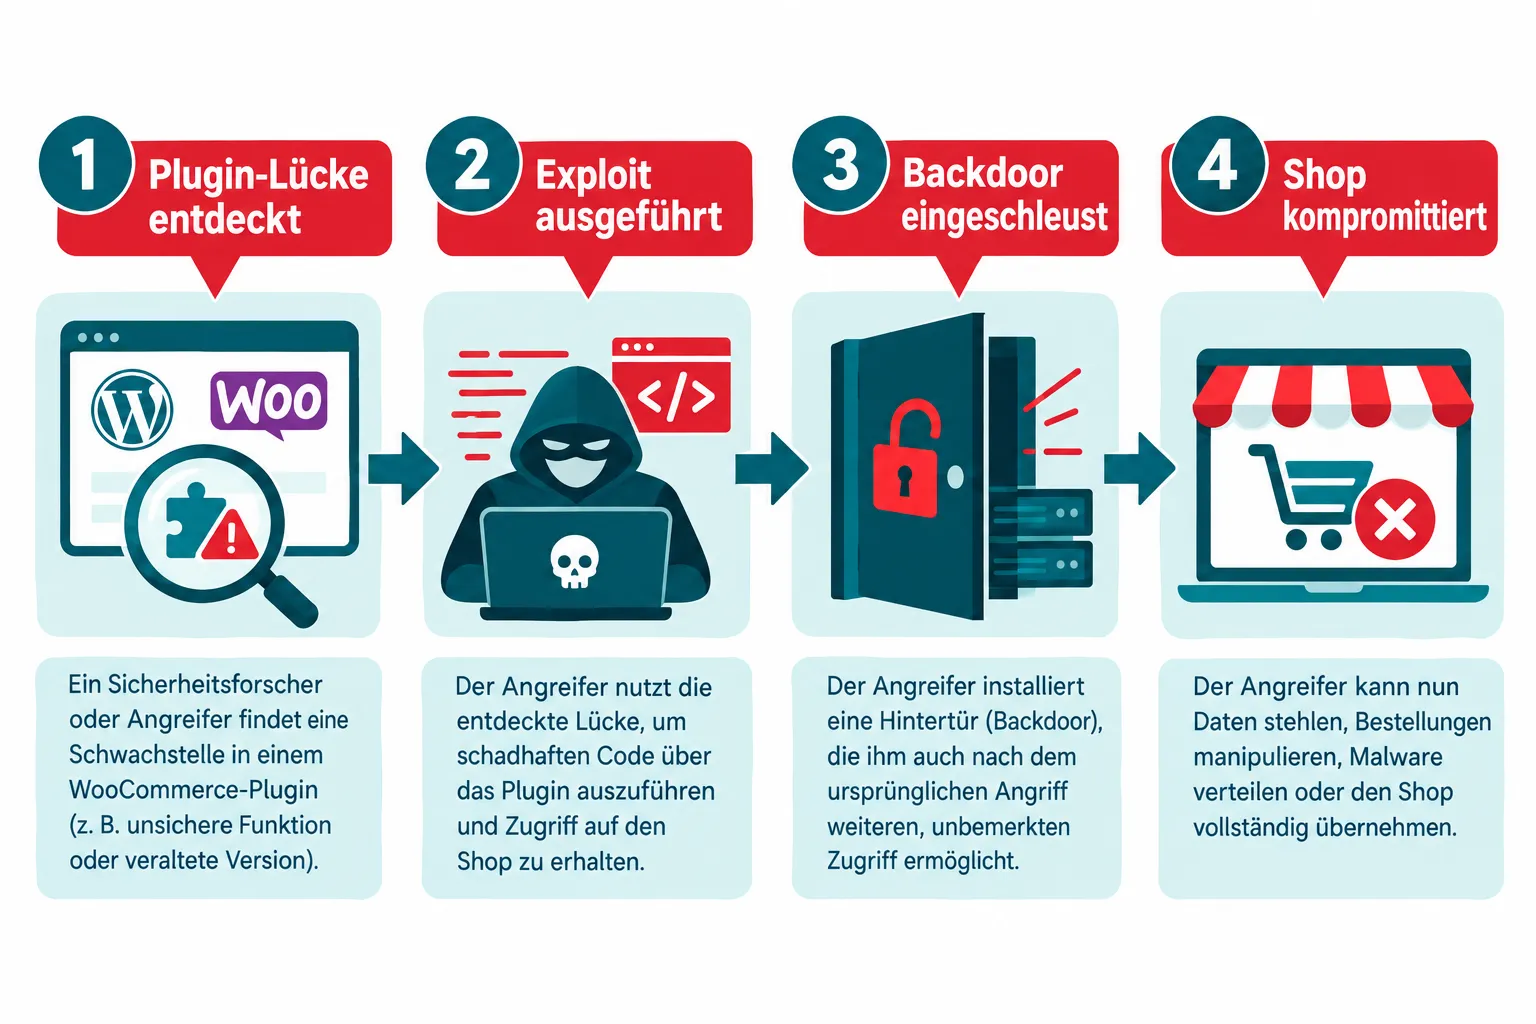
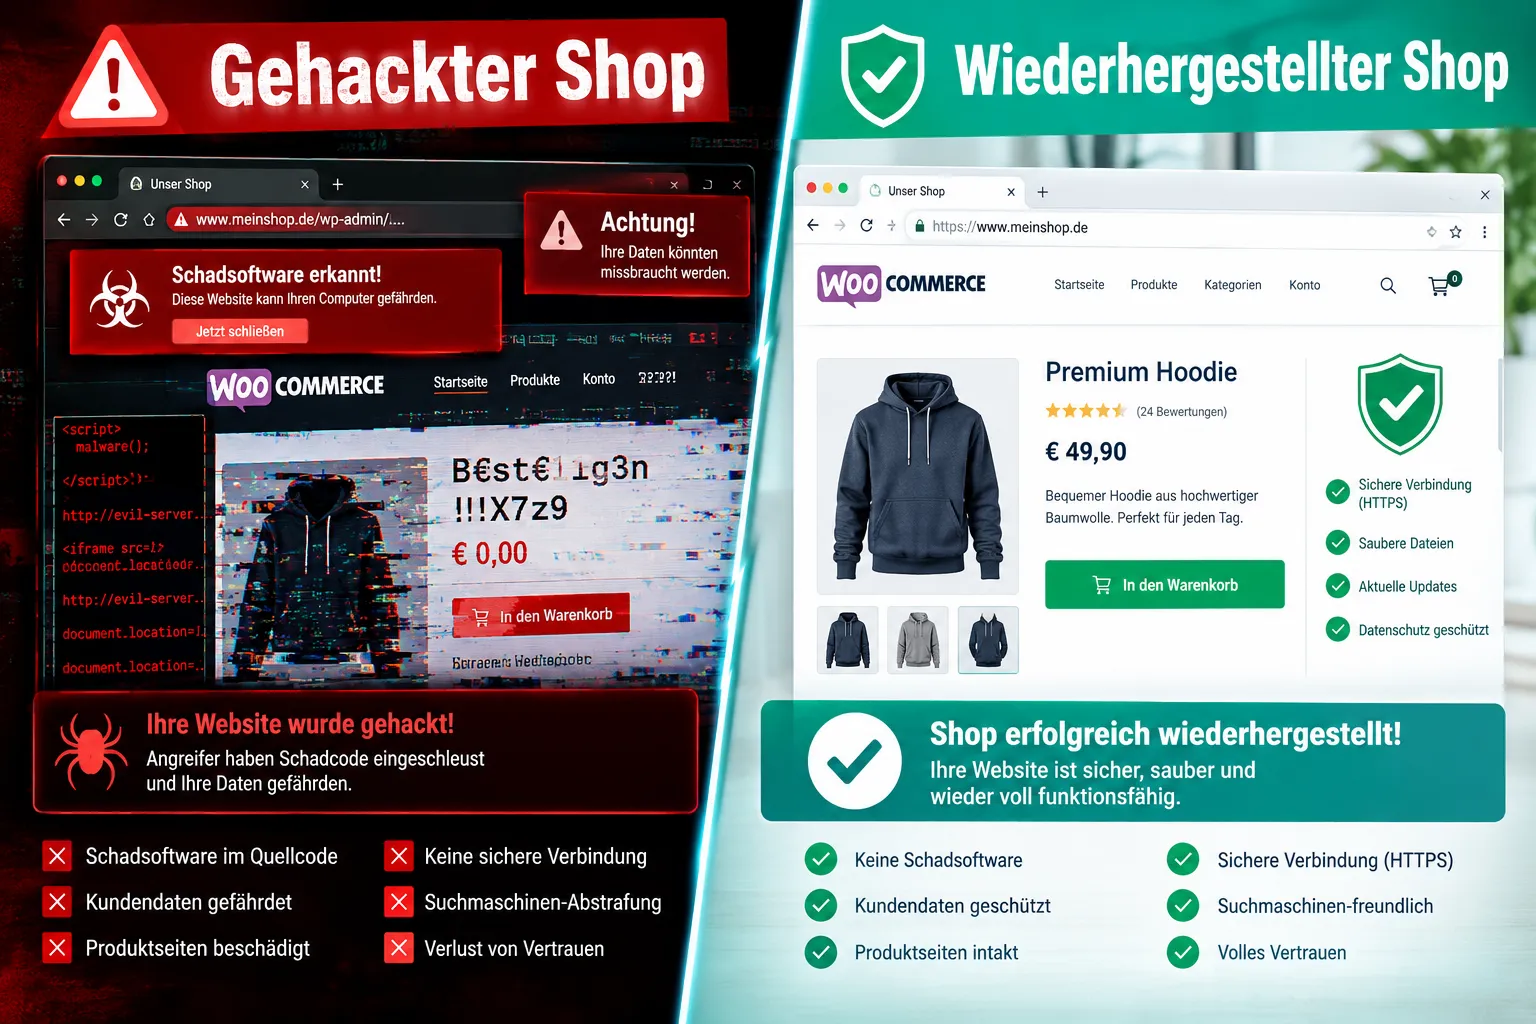
Ein kompromittierter WooCommerce-Shop ist eine Installation, in die Angreifer durch eine Sicherheitslücke eingedrungen sind und dort unautorisierten Zugriff erlangt haben. Das kann bedeuten: eingeschleuste Backdoors, gestohlene Kundendaten, manipulierte Checkout-Seiten oder vollständige Übernahme des Servers.
Plugin-Sicherheitslücken sind dabei der häufigste Einstiegspunkt. WooCommerce-Shops nutzen im Schnitt deutlich mehr Plugins als normale WordPress-Seiten, weil Zahlungsabwicklung, Abo-Verwaltung, Social Login und Benachrichtigungen alle eigene Erweiterungen brauchen. Jedes dieser Plugins ist eine potenzielle Angriffsfläche.
Besonders gefährlich sind Lücken mit hohem CVSS-Score:
- CVSS 9.8, Kritisch: Angreifer brauchen keine Anmeldedaten. Sie können aus der Ferne Code ausführen oder Dateien hochladen.
- CVSS 7-8.9, Hoch: Oft Auth-Bypass oder Privilege Escalation, die mit anderen Lücken kombiniert werden.
- CVSS unter 7, Mittel/Niedrig: Meist nur mit vorherigem Login ausnutzbar.
Im Sommer 2026 wurden mehrere WooCommerce-Plugins mit CVSS 9.8 gemeldet und aktiv ausgenutzt [5][6][9]. Die Wiederherstellung kompromittierter WooCommerce-Shops nach kritischen Plugin-Sicherheitslücken ist deshalb 2026 ein ernstes, akutes Thema, kein theoretisches.
Woran erkenne ich, dass mein WooCommerce-Shop durch ein Plugin gehackt wurde?
Ein Hack bleibt oft tagelang oder wochenlang unbemerkt, das ist das eigentlich Gefährliche. Angreifer wollen möglichst lange unentdeckt bleiben, um Daten zu sammeln oder den Shop als Spam-Relay zu nutzen.
Typische Warnsignale:
- 🔴 Google zeigt eine Malware-Warnung für die Domain an
- 🔴 Der Hosting-Anbieter hat den Account gesperrt
- 🔴 Kunden berichten von unbekannten Weiterleitungen beim Checkout
- 🔴 Im WordPress-Backend tauchen unbekannte Admin-Benutzer auf
- 🔴 Dateien wurden unerwartet geändert (Dateidatum prüfen)
- 🔴 Der Shop sendet Spam-E-Mails, ohne dass jemand etwas konfiguriert hat
- 🔴 WooCommerce-Bestellungen enthalten seltsame Einträge oder fehlen plötzlich
- 🔴 Das Google Search Console meldet neue, unbekannte URLs (Pharma-Hack, Redirect-Hack)
Schnell-Check ohne Tools:
- Rufe die Website über einen Browser auf, der noch nie die Seite besucht hat (oder im Inkognito-Modus eines anderen Geräts).
- Suche bei Google nach
site:deinedomain.de, erscheinen dort Spam-Seiten? - Prüfe im WordPress-Backend unter Benutzer, ob unbekannte Admins eingetragen sind.
Bei Verdacht auf eine Kompromittierung durch CVE-2026-27540 (Wholesale Lead Capture) lohnt ein Blick auf hochgeladene Dateien in /wp-content/uploads/, diese Lücke erlaubt das Hochladen beliebiger Dateien ohne Authentifizierung [4]. Mehr dazu in unserem Artikel zur Notfall-Reparatur nach WooCommerce Wholesale Lead Capture Hacks.
Welche Daten werden bei einem WooCommerce-Plugin-Sicherheitsbruch gestohlen?
Bei einem Angriff über eine WooCommerce-Plugin-Lücke sind je nach Schwere der Kompromittierung folgende Daten gefährdet:
| Datenkategorie | Risiko | Typischer Angriffsweg |
|---|---|---|
| Kundennamen & E-Mail-Adressen | Hoch | Datenbankzugriff nach RCE |
| Bestellhistorie & Adressen | Hoch | Direkter DB-Dump |
| Zahlungsdaten (letzte 4 Stellen) | Mittel | WooCommerce speichert keine vollständigen Kartendaten |
| Passwort-Hashes | Hoch | DB-Zugriff, dann Brute-Force offline |
| Session-Tokens | Hoch | Auth-Bypass (z.B. CVE-2026-77264) [2] |
| Admin-Zugangsdaten | Sehr hoch | Backdoor, Keylogger in PHP-Dateien |
| API-Keys (Zahlungsanbieter) | Sehr hoch | Konfigurationsdateien ausgelesen |
Wichtig für DSGVO-Betroffene: Sobald personenbezogene Kundendaten abgeflossen sind, besteht in Deutschland eine Meldepflicht gegenüber der zuständigen Datenschutzbehörde, in der Regel innerhalb von 72 Stunden nach Bekanntwerden. Das gilt auch für WooCommerce-Shops, egal wie klein.
Schritt-für-Schritt: Wiederherstellung kompromittierter WooCommerce-Shops nach kritischen Plugin-Sicherheitslücken
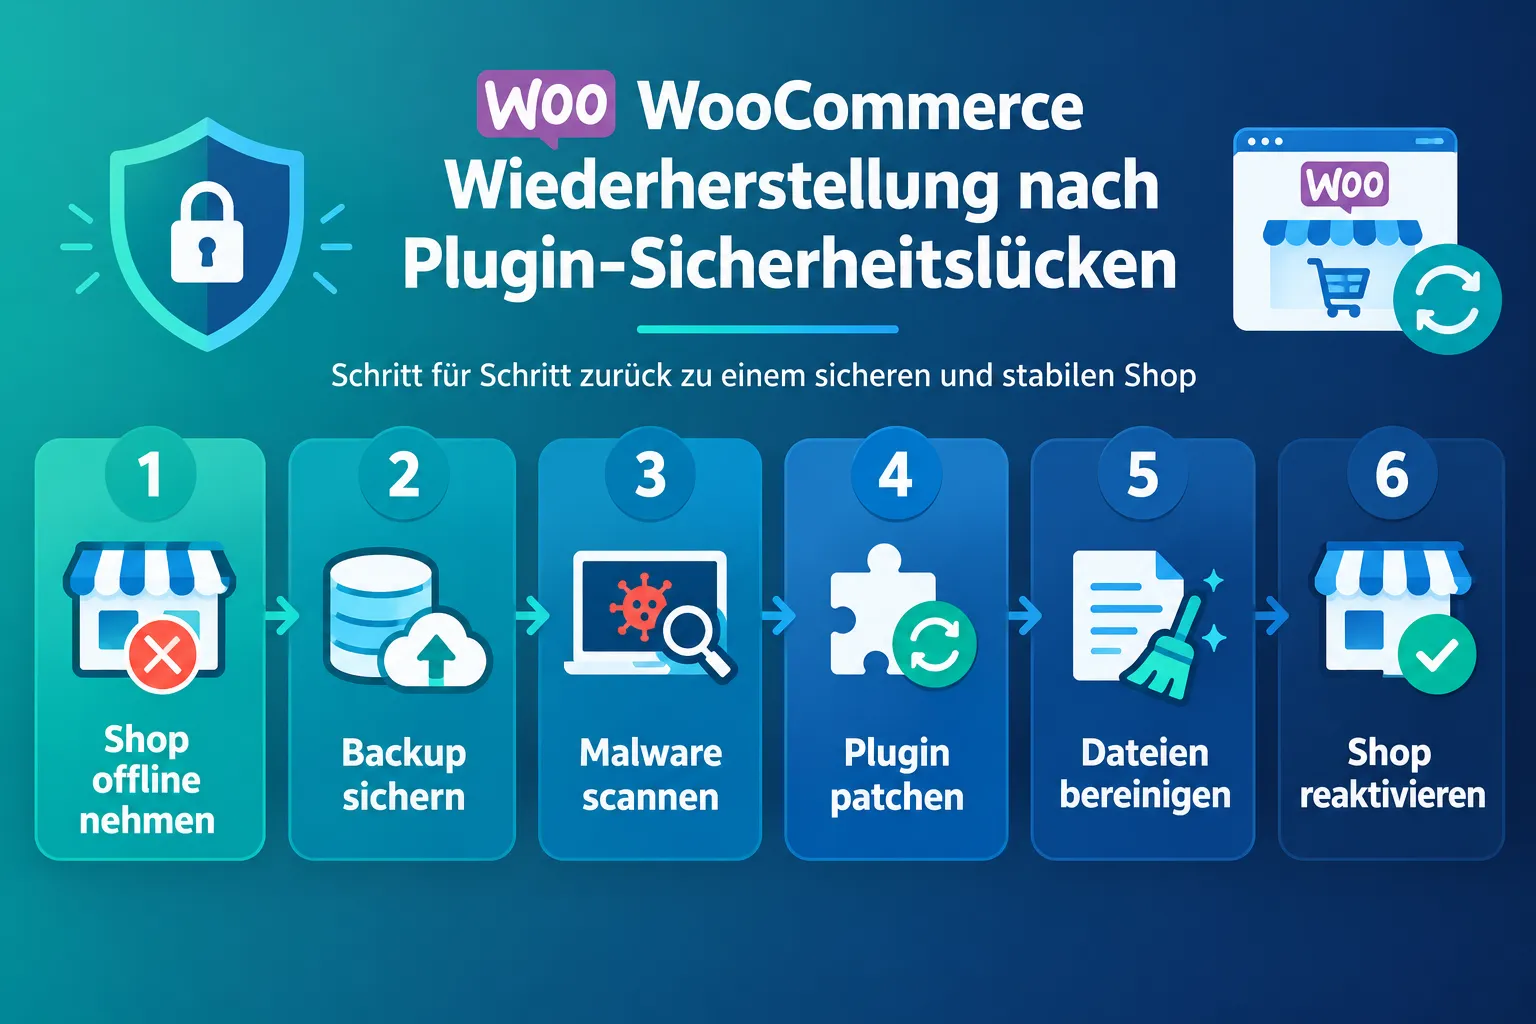
Die Wiederherstellung kompromittierter WooCommerce-Shops nach kritischen Plugin-Sicherheitslücken folgt einer klaren Reihenfolge. Wer Schritte überspringt oder in der falschen Reihenfolge vorgeht, riskiert, dass Backdoors übersehen werden oder Beweise vernichtet werden.
Phase 1: Sofortmaßnahmen (erste 30 Minuten)
- Shop in den Wartungsmodus versetzen oder vollständig offline nehmen, verhindert weiteren Schaden für Kunden.
- Alle Passwörter sofort ändern: WordPress-Admin, FTP/SFTP, Hosting-Panel, Datenbank, E-Mail-Konten.
- Vollständiges Backup erstellen, auch den kompromittierten Zustand sichern (für spätere Analyse und eventuelle Behördenmeldungen).
- Hosting-Anbieter informieren, viele Hoster haben eigene Sicherheitsteams und können helfen.
Phase 2: Analyse (1-4 Stunden)
- Einfallstor identifizieren: Welches Plugin war betroffen? Wann wurde es zuletzt aktualisiert?
- Server-Logs auswerten: Wann fand der erste verdächtige Zugriff statt?
- Schadcode lokalisieren: Welche Dateien wurden verändert? Gibt es neue PHP-Dateien in Upload-Ordnern?
Phase 3: Bereinigung (2-8 Stunden)
- Kompromittierte Plugins deaktivieren und löschen.
- WordPress-Kerndateien neu installieren (frischer Download von wordpress.org).
- Alle Theme-Dateien und Plugin-Dateien gegen saubere Versionen austauschen.
- Datenbank auf injizierte Inhalte prüfen (versteckte Admin-Benutzer, schädliche Skripte in Optionen oder Posts).
- Malware-Scanner einsetzen (z.B. Wordfence, MalCare, oder einen professionellen Dienst).
Phase 4: Absicherung und Reaktivierung
- Alle Plugins und Themes auf aktuelle Versionen aktualisieren.
- Sicherheits-Plugin konfigurieren (Firewall, Login-Schutz, Datei-Integritätsprüfung).
- Google Search Console: Malware-Warnung entfernen lassen, falls vorhanden.
- Shop reaktivieren und Kunden informieren (bei Datenverlust).
Für einen tieferen Einblick in die allgemeine Vorgehensweise empfehlen wir unsere Anleitung WordPress nach Hack wiederherstellen.
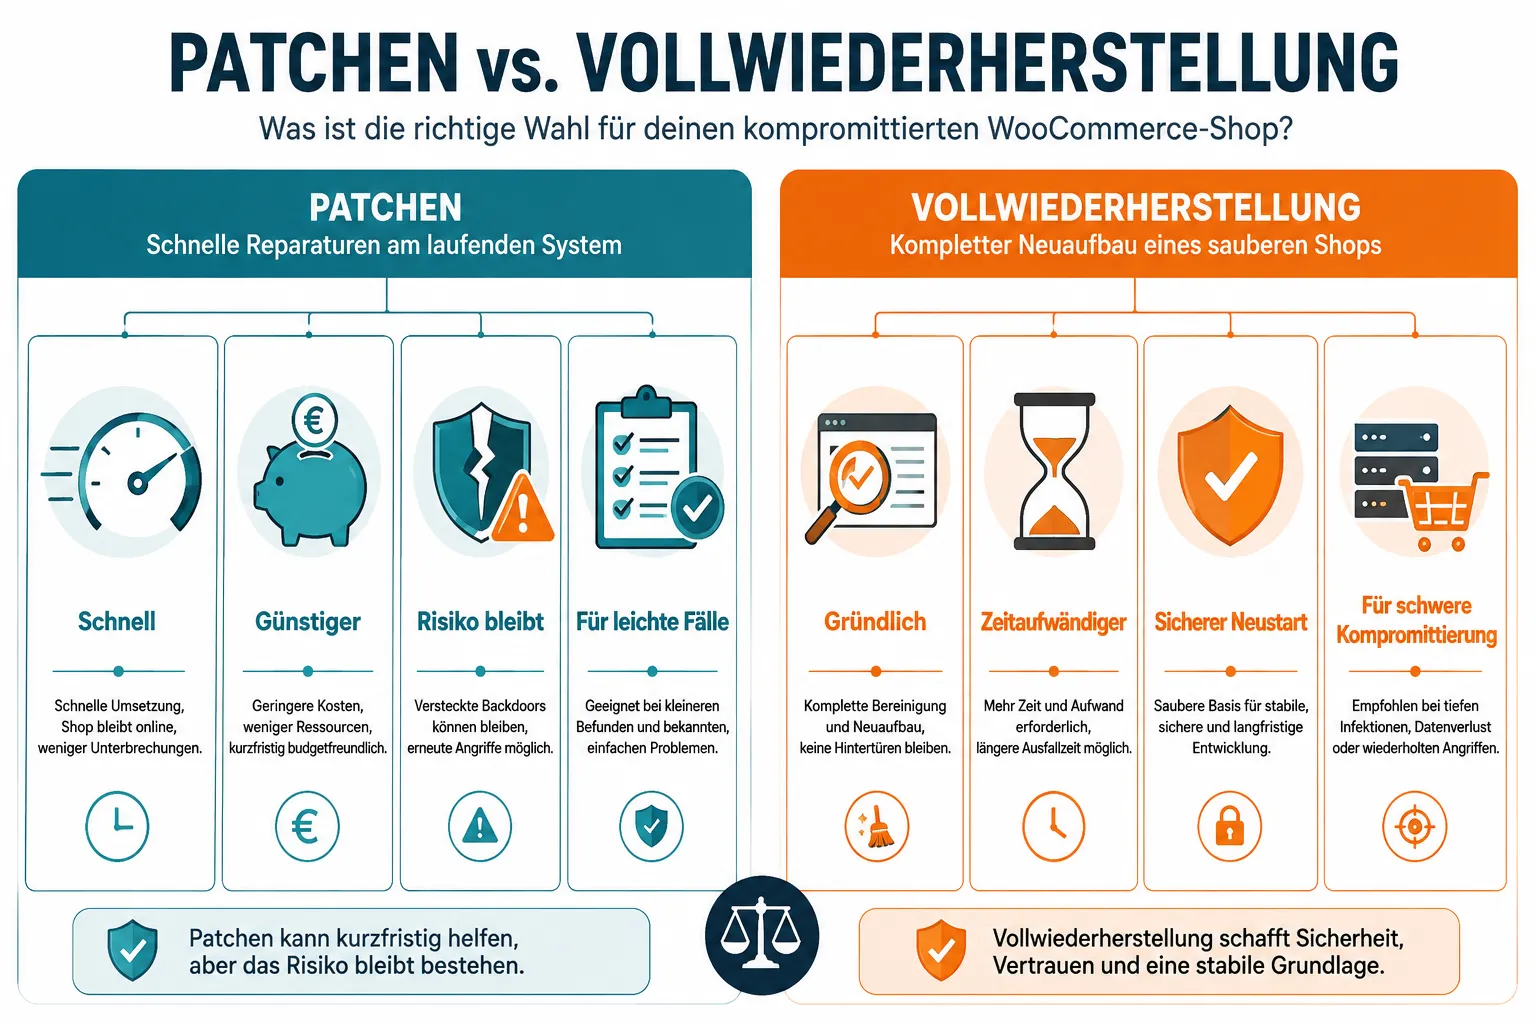
Patching vs. vollständige Wiederherstellung: Was ist der Unterschied?
Patching und vollständige Wiederherstellung sind nicht dasselbe, und diese Verwechslung ist einer der häufigsten und teuersten Fehler nach einem Angriff.
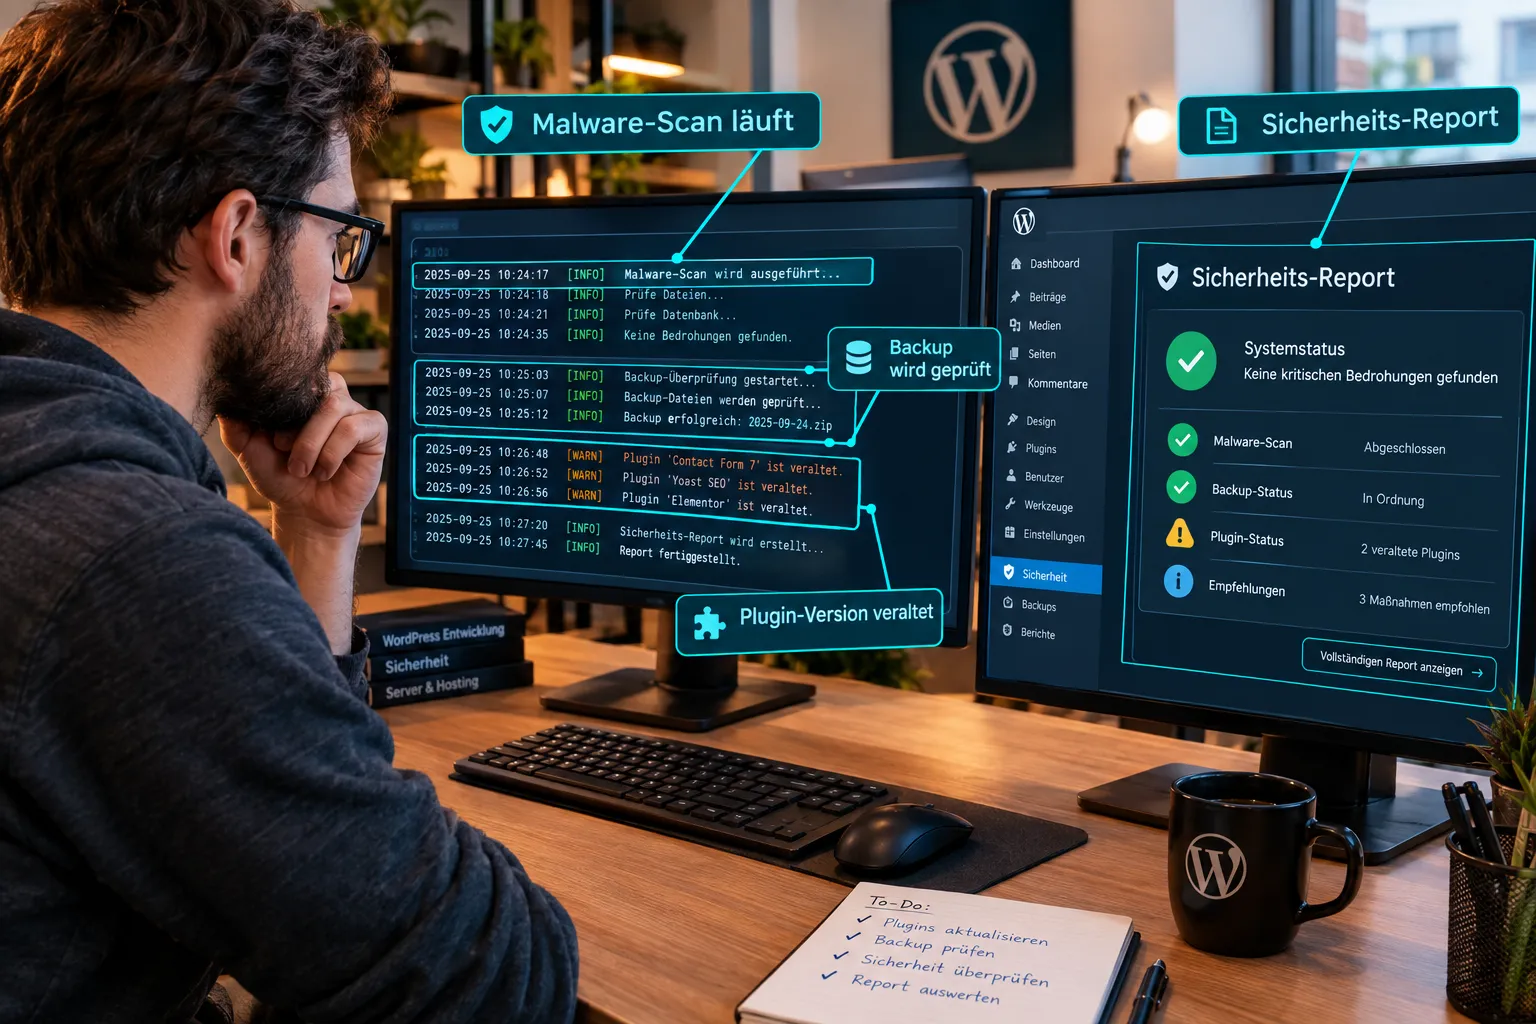
Patching bedeutet: Das betroffene Plugin wird auf die aktuelle, gepatchte Version aktualisiert. Das schließt die ursprüngliche Lücke, entfernt aber keine bereits eingeschleusten Backdoors, Schadcode-Fragmente oder angelegten Admin-Benutzer.
Vollständige Wiederherstellung bedeutet: Alle Dateien werden gegen saubere Versionen ausgetauscht, die Datenbank wird bereinigt, und der Shop wird auf einem nachweislich sauberen Stand neu aufgesetzt.
Wann reicht Patching?
- Die Lücke wurde entdeckt, bevor ein Angriff stattgefunden hat.
- Es gibt keine Hinweise auf Dateiänderungen oder unbekannte Benutzer.
- Ein Malware-Scanner bestätigt: keine Funde.
Wann ist vollständige Wiederherstellung nötig?
- Es gibt Hinweise auf aktiven Angriff (veränderte Dateien, unbekannte Admins, Weiterleitungen).
- Die Lücke ermöglichte RCE (Remote Code Execution), wie bei CVE-2026-18391 (WooCommerce Subscriptions) [7].
- Kundendaten könnten abgeflossen sein.
- Der Hosting-Anbieter hat den Account wegen Malware gesperrt.
Faustregel: Bei CVSS-Scores über 9.0 und aktiver Ausnutzung immer vollständige Wiederherstellung, Patching allein ist hier fahrlässig.
Kann ich WooCommerce nach einem Sicherheitsbruch aus einem Backup wiederherstellen?
Ja, ein sauberes Backup ist der schnellste Weg zur Wiederherstellung, aber nur unter bestimmten Bedingungen. Das Backup muss von vor dem Angriff stammen und darf selbst nicht kompromittiert sein.
Wichtige Punkte bei der Backup-Wiederherstellung:
- Backup-Datum prüfen: Wann genau fand der erste Angriff statt? Server-Logs helfen dabei. Ein Backup von nach dem Angriff enthält möglicherweise bereits Schadcode.
- Backup nicht direkt einspielen: Erst prüfen, ob das Backup sauber ist, dann einspielen.
- Nach dem Einspielen sofort patchen: Das Backup stellt den alten, verwundbaren Zustand wieder her. Alle Plugins müssen danach sofort aktualisiert werden.
- Passwörter trotzdem ändern: Auch nach Backup-Wiederherstellung alle Zugangsdaten erneuern.
Wer kein Backup hat oder dessen Backup zu alt ist, muss den manuellen Bereinigungsweg gehen. Einen Überblick über geeignete Backup-Lösungen bietet unser Vergleich der WordPress Backup Plugins für schnelle Wiederherstellung.
Wie lange dauert die Wiederherstellung eines gehackten WooCommerce-Shops?
Die Dauer hängt direkt von der Schwere der Kompromittierung ab. Als grobe Orientierung:
| Szenario | Geschätzte Dauer |
|---|---|
| Plugin-Update, kein aktiver Angriff | 30-60 Minuten |
| Leichte Kompromittierung, Backdoor gefunden | 2-6 Stunden |
| Mittelschwere Kompromittierung, mehrere Dateien betroffen | 6-12 Stunden |
| Schwere RCE-Kompromittierung, Datenbank betroffen | 1-3 Tage |
| Vollständiger Neuaufbau nach totalem Datenverlust | 3-7 Tage |
Bei WP-Repair liegt die durchschnittliche Behebungszeit für WordPress-Probleme bei etwa 3 Stunden, das gilt für typische Fälle. Schwere Sicherheitsvorfälle mit RCE-Kompromittierung dauern länger, weil jede Datei geprüft werden muss.
Was kostet die Wiederherstellung eines gehackten WooCommerce-Shops?
Die Kosten variieren erheblich je nach Komplexität des Angriffs und ob man professionelle Hilfe in Anspruch nimmt.
Grobe Kostenbereiche (Schätzwerte, abhängig vom Einzelfall):
- Einfache Bereinigung durch Fachmann: 200-500 € (leichter Angriff, klares Einfallstor)
- Mittelschwere Kompromittierung: 500-1.500 € (mehrere Backdoors, Datenbankbereinigung)
- Schwere RCE-Kompromittierung: 1.500-5.000 € (vollständiger Neuaufbau, forensische Analyse)
- DSGVO-Folgekosten bei Datenpanne: Ab 15.000 € Bußgeld möglich (laut Datenschutzbehörden)
- Ransomware-Schäden: Durchschnittlich rund 12.000 € Gesamtschaden
Zum Vergleich: Ein guter Wartungsvertrag mit regelmäßigen Updates und Backups kostet einen Bruchteil davon. Mehr zu den Kostenstrukturen erklärt unser Artikel zu den WordPress Shop Reparatur Kosten bei E-Commerce-Fehlern.
Selbst reparieren oder professionelle Hilfe holen?
Für leichte Fälle (Plugin-Update, kein Angriff nachweisbar) kann ein erfahrener WordPress-Nutzer selbst handeln. Bei allem, was darüber hinausgeht, ist professionelle Hilfe sinnvoll.
Selbst machen, geeignet wenn:
- Kein aktiver Angriff nachweisbar, nur veraltetes Plugin
- Technische WordPress-Kenntnisse vorhanden
- Sauberes Backup vorhanden, das sich problemlos einspielen lässt
- Kein Kundendaten-Abfluss zu befürchten
Professionelle Hilfe nötig wenn:
- RCE-Lücke ausgenutzt wurde (CVE-2026-18391, CVE-2026-27540)
- Unbekannte Dateien oder Admin-Benutzer gefunden wurden
- Kundendaten möglicherweise kompromittiert sind (DSGVO-Meldepflicht!)
- Der Shop seit mehr als 6 Stunden offline ist (SEO-Schäden drohen)
- Kein Backup vorhanden ist
WP-Repair bietet eine kostenlose Ersteinschätzung an, ohne Risiko und ohne versteckte Kosten. Wenn der Fehler nicht behoben werden kann, fällt nur eine Pauschale von 49 € an. Das macht es auch für kleine Shops erschwinglich, professionelle Hilfe zu holen.
Für Shops, die einen zuverlässigen Ansprechpartner für Notfälle brauchen, lohnt sich ein Blick auf unseren WordPress Notdienst für Shops.
Häufige Fehler bei der Wiederherstellung eines gehackten WooCommerce-Shops
Diese Fehler sehen wir immer wieder, und sie kosten Zeit, Geld und Kundenvertrauen:
- Nur das Plugin updaten, ohne auf Backdoors zu prüfen. Das schließt die Lücke, lässt aber den Angreifer weiterhin im System.
- Den Shop sofort wieder online stellen, ohne vollständige Bereinigung. Kunden werden dann weiterhin Malware ausgesetzt.
- Kein Backup vor der Bereinigung erstellen. Wenn die Bereinigung schiefläuft, gibt es keinen Rückweg.
- Nur sichtbare Dateien prüfen. Schadcode versteckt sich oft in
.htaccess,wp-config.phpoder in selten genutzten Plugin-Ordnern. - Passwörter nicht ändern. Wenn Zugangsdaten kompromittiert wurden, nützt die beste Bereinigung nichts.
- Die DSGVO-Meldepflicht ignorieren. Bei Datenpannen mit personenbezogenen Daten drohen empfindliche Bußgelder.
- Kein Monitoring nach der Wiederherstellung einrichten. Angreifer versuchen oft, über eine zweite, übersehene Backdoor zurückzukehren.
Wie verhindere ich WooCommerce-Plugin-Sicherheitslücken in Zukunft?
Prävention ist keine einmalige Maßnahme, sondern ein laufender Prozess. Die gute Nachricht: Die wichtigsten Schritte sind nicht kompliziert.
Checkliste für dauerhaft sichere WooCommerce-Shops:
- ✅ Automatische Plugin-Updates aktivieren (zumindest für Sicherheitsupdates)
- ✅ Plugins regelmäßig auf aktive Wartung prüfen, verwaiste Plugins sind ein hohes Risiko
- ✅ Nicht benötigte Plugins deaktivieren und löschen
- ✅ Tägliche Backups auf externem Speicher (nicht nur auf demselben Server)
- ✅ Web Application Firewall (WAF) einrichten
- ✅ Datei-Integritätsüberwachung aktivieren (z.B. Wordfence)
- ✅ Zwei-Faktor-Authentifizierung für alle Admin-Konten
- ✅ Regelmäßige Sicherheits-Scans (mindestens wöchentlich)
- ✅ Staging-Umgebung nutzen, Updates erst dort testen
- ✅ Wartungsvertrag mit einem WordPress-Experten, der proaktiv warnt
Wer die Absicherung nicht selbst managen möchte, findet in unserem Artikel zu WordPress Sicherheitspaketen für Shops einen guten Überblick über sinnvolle Wartungsverträge.
FAQ: Wiederherstellung kompromittierter WooCommerce-Shops
Muss ich meinen WooCommerce-Shop nach einem Hack komplett neu aufsetzen? Nicht immer. Bei leichten Kompromittierungen reicht eine gründliche Bereinigung. Bei RCE-Angriffen (CVE-2026-18391) ist ein Neuaufbau auf Basis eines sauberen Backups oft die sicherere Wahl.
Wie schnell muss ich nach einem Hack handeln? So schnell wie möglich. Bereits nach 6 Stunden Downtime beginnt das Google-Ranking zu leiden. Bei aktiven Angriffen auf Kundendaten gilt zusätzlich die 72-Stunden-Frist der DSGVO für die Behördenmeldung.
Kann ich einfach ein neues Plugin installieren, das das kompromittierte ersetzt? Nein. Das neue Plugin schließt die Lücke, aber bereits eingeschleuster Schadcode bleibt im System. Erst bereinigen, dann ersetzen.
Sind WooCommerce-Kerndateien selbst sicher? WooCommerce hat einen aktiven Patch-Zyklus [8]. Die meisten kritischen Lücken entstehen in Drittanbieter-Plugins, nicht im Kern. Trotzdem sollte auch WooCommerce selbst immer aktuell gehalten werden.
Was ist CVE-2026-77264 und bin ich betroffen? CVE-2026-77264 ist ein Authentifizierungs-Bypass im OTP/Notifications-Plugin für WooCommerce, der über einen „Magic Login Token“ ausgenutzt werden kann [2]. Betroffene Shops sollten das Plugin sofort aktualisieren und auf unbekannte Benutzer prüfen.
Verliere ich meine WooCommerce-Bestelldaten bei einer Wiederherstellung? Nicht wenn die Datenbank korrekt gesichert und sauber bereinigt wird. Bei einer Backup-Wiederherstellung gehen nur Bestellungen verloren, die nach dem Backup-Datum eingegangen sind.
Wie erkenne ich, ob ein Backup sauber ist? Das Backup-Datum mit dem Zeitpunkt des ersten verdächtigen Server-Log-Eintrags vergleichen. Liegt das Backup davor, ist es in der Regel sauber. Zur Sicherheit kann ein Malware-Scanner auf dem eingespielten Backup ausgeführt werden.
Brauche ich nach der Wiederherstellung eine neue SSL-Zertifizierung? Nein, das SSL-Zertifikat bleibt gültig. Allerdings sollten alle API-Keys und Zahlungsanbieter-Zugangsdaten erneuert werden, da diese möglicherweise kompromittiert wurden.
Was tun, wenn der Hosting-Anbieter den Account gesperrt hat? Den Hoster kontaktieren, den Vorfall erklären und nach einem temporären FTP/SFTP-Zugang fragen, um Backups zu sichern und die Bereinigung durchzuführen. Die meisten Hoster kooperieren bei nachgewiesener Bereinigung.
Soll ich meine Kunden über den Hack informieren? Bei Abfluss personenbezogener Daten: Ja, das ist in Deutschland gesetzlich vorgeschrieben. Bei rein technischen Kompromittierungen ohne Datenverlust: Eine transparente Kommunikation stärkt das Vertrauen, ist aber nicht zwingend gesetzlich gefordert.
Fazit: Handeln statt warten
Mehrere WooCommerce-Plugins werden 2026 aktiv ausgenutzt, mit Exploit-Versuchen im sechsstelligen Bereich [3] und Lücken, die ohne jeden Klick des Shopbetreibers zu vollständiger Serverübernahme führen können. Die Wiederherstellung kompromittierter WooCommerce-Shops nach kritischen Plugin-Sicherheitslücken ist kein theoretisches Szenario mehr, sondern tägliche Realität.
Die wichtigsten nächsten Schritte:
- Jetzt prüfen: Sind alle WooCommerce-Plugins aktuell? Gibt es unbekannte Admin-Benutzer?
- Backup einrichten: Wer noch kein automatisches tägliches Backup hat, sollte das heute ändern.
- Bei Verdacht sofort handeln: Shop offline nehmen, Passwörter ändern, Hilfe holen.
- Professionelle Unterstützung: Bei Unsicherheit lieber einmal zu viel fragen als zu wenig.
WP-Repair bietet eine kostenlose, unverbindliche Ersteinschätzung an. Kay Jaeger und sein Team haben über 890 WordPress-Seiten mit einer Erfolgsquote von 98,2 % gerettet, und kennen die aktuellen WooCommerce-Angriffsmuster aus der täglichen Praxis. Erreichbar per Telefon unter 0 23 32 – 96 70 35 8 oder per E-Mail an sos@wp-repair.de.
Wer seinen Shop grundsätzlich absichern möchte, findet in unserem Artikel zur WordPress Sicherheitslücke beheben einen guten Einstieg.
Referenzen
[1] WooCommerce CVE-Datenbank, https://app.opencve.io/cve/?vendor=woocommerce
[2] Automation Web Platform Notifications And OTP For WooCommerce, CVE-2026-77264, https://freshysites.com/security-bulletins/automation-web-platform-notifications-and-otp-for-woocommerce-advanced-country-code-plugin-vulnerability-cve-2026-77264/
[3] Ten IP Addresses Sent At Least 94,000 Attempts To Exploit A WooCommerce Plugin, https://webhosting.today/2026/09/15/ten-ip-addresses-sent-at-least-94000-attempts-to-exploit-a-woocommerce-plugin/
[4] WPScan Vulnerability: 191f76cf-e5bd-4a37-ac1c-9187cea2aa27, https://wpscan.com/vulnerability/191f76cf-e5bd-4a37-ac1c-9187cea2aa27/
[5] WordPress Vulnerability Report August 1-8, 2026, https://wpsentry.com/blog/wordpress-vulnerability-report-august-1-august-8-2026
[6] WordPress Vulnerability Report August 3-10, 2026, https://wpsentry.com/blog/wordpress-vulnerability-report-august-3-august-10-2026
[7] CyStack WooCommerce Vulnerability Database, https://cystack.net/vulnerability-database/providers/automattic/products/woocommerce
[8] Store API Vulnerability Patched In WooCommerce 5.4, https://developer.woocommerce.com/2026/03/02/store-api-vulnerability-patched-in-woocommerce-5-4/
[9] WordPress Vulnerability Report July 26, August 2, 2026, https://wpsentry.com/blog/wordpress-vulnerability-report-july-26-august-2-2026
[10] CVE-2026-8457 (Feedly), https://feedly.com/cve/CVE-2026-8457
References
- app.opencve
- Automation Web Platform Notifications And Otp For Woocommerce Advanced Country Code Plugin Vulnerability Cve 2026 77264
- Ten Ip Addresses Sent At Least 94000 Attempts To Exploit A Woocommerce Plugin
- 191f76cf E5bd 4a37 Ac1c 9187cea2aa27
- WordPress Vulnerability Report August 1 August 8 2026
- WordPress Vulnerability Report August 3 August 10 2026
- Woocommerce
- Store Api Vulnerability Patched In Woocommerce 5 4
- WordPress Vulnerability Report July 26 August 2 2026
- Cve 2026 8457
- Woocommerce
- Woocommerce Subscriptions Plugin Vulnerability Cve 2026 18391
- WordPress Vulnerability Report July 28 August 4 2026
- WordPress Vulnerability Report July 27 August 3 2026
- Attackers Exploit Woocommerce Wholesale