Zuletzt aktualisiert: 13. Oktober 2026
Quick Answer: Das AI-Engine-Plugin für WordPress weist mehrere kritische Sicherheitslücken auf, darunter unauthentifizierte API-Ausführung, Offenlegung von API-Schlüsseln und Privilegieneskalation via CSRF. Betreiber sollten sofort auf Version 3.8.1 oder höher aktualisieren, kompromittierte Installationen bereinigen und alle API-Schlüssel rotieren. Wer unsicher ist, ob die eigene Seite betroffen ist, sollte einen professionellen Sicherheits-Scan durchführen lassen.
Key Takeaways
- Mehrere CVEs gleichzeitig aktiv: Das AI-Engine-Plugin ist von mindestens acht dokumentierten Schwachstellen betroffen (CVE-2026-75798, CVE-2026-16954, CVE-2026-15988 u.a.) [1][2][8]
- Unauthentifizierter Zugriff möglich: Angreifer können ohne Login beliebige KI-Abfragen ausführen und dabei Serverressourcen missbrauchen [1]
- API-Schlüssel in Gefahr: Redakteure und Abonnenten können unter bestimmten Bedingungen OpenAI- und andere API-Schlüssel auslesen [2]
- Admin-Konten können angelegt werden: CSRF-Lücken ermöglichen die Erzeugung neuer Administratorkonten ohne Wissen des Seiteninhabers [8]
- Patch verfügbar: Version 3.8.1 schließt die bekannten Lücken, Update ist dringend erforderlich
- Nicht alle Versionen gleich betroffen: Ältere Versionen vor 3.5.0 tragen das höchste Risiko
- Multisite-Umgebungen besonders gefährdet: Account-Übernahmen über Netzwerkgrenzen hinweg sind dokumentiert [6]
- Sofortmaßnahme: Plugin deaktivieren, Backup erstellen, scannen, patchen, in dieser Reihenfolge
- Professionelle Hilfe sinnvoll: Bei Anzeichen einer Kompromittierung ist eine gründliche forensische Bereinigung notwendig
Was ist die Sicherheitslücke im AI-Engine-Plugin genau?
Das AI-Engine-Plugin (Entwickler: Jordy Meow) ist eines der meistgenutzten KI-Integrations-Plugins für WordPress mit über 60.000 aktiven Installationen laut WordPress.org [4]. Zwischen Juni und Oktober 2026 wurden mehrere kritische Schwachstellen öffentlich dokumentiert, die zusammen ein ernstes Sicherheitsrisiko darstellen.
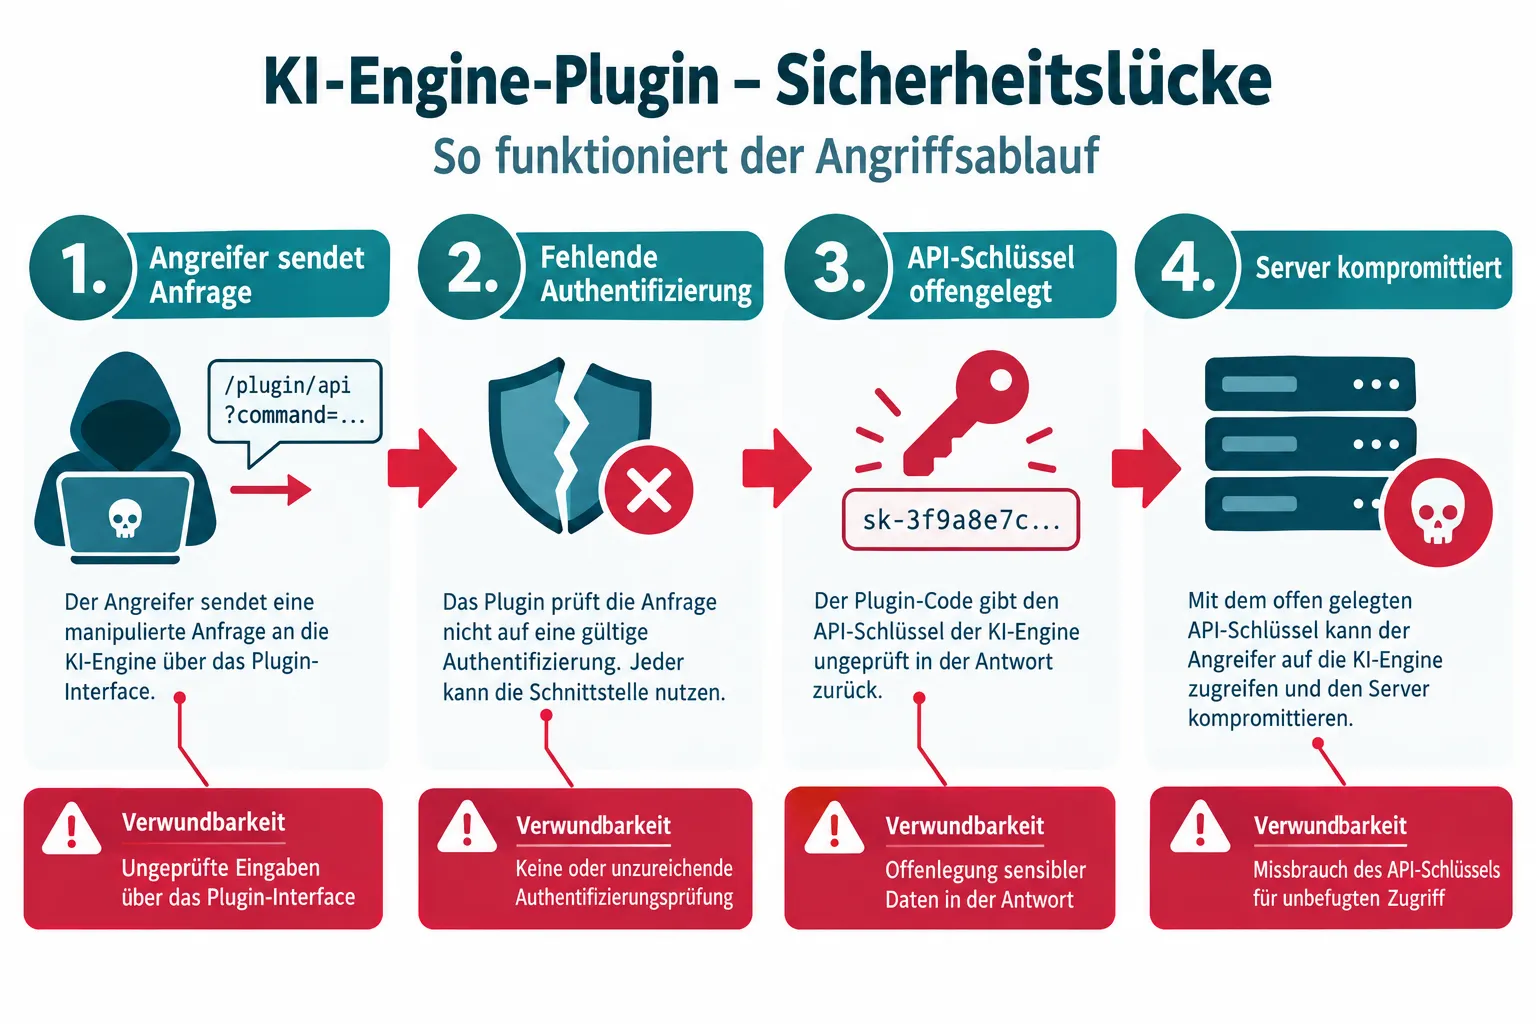
Die Sicherheitslücke im AI-Engine-Plugin umfasst folgende Angriffsvektoren:
| CVE-Nummer | Schweregrad | Beschreibung |
|---|---|---|
| CVE-2026-75798 | Kritisch | Unauthentifizierte Ausführung beliebiger AI-Abfragen [1] |
| CVE-2026-16954 | Hoch | Offenlegung von API-Schlüsseln für Redakteure [2] |
| CVE-2026-15988 | Hoch | Privilegieneskalation und Admin-Erzeugung per CSRF [8] |
| CVE-2026-8719 | Mittel | CSRF zur Manipulation von Plugin-Einstellungen [7] |
| CVE-2026-89141 | Hoch | Insecure Direct Object Reference, Offenlegung von Anhängen [5] |
| CVE-2026-16955 | Hoch | Beliebiger Dateizugriff auf dem Server [10] |
| CVE-2026-16953 | Mittel | Manipulation und Löschung von Chatbot-Dateien [10] |
| CVE-2026-75796 | Kritisch | Account-Übernahme in Multisite-Umgebungen [6] |
Wichtig: Diese Schwachstellen können kombiniert eingesetzt werden. Ein Angreifer, der zunächst einen API-Schlüssel stiehlt, kann diesen nutzen, um weitere Angriffe vorzubereiten.
Wann wurde die AI-Engine-Plugin-Sicherheitslücke entdeckt?
Die ersten Meldungen zu CVE-2026-75798 und CVE-2026-75796 wurden im Frühsommer 2026 an das NIST National Vulnerability Database gemeldet [1][6]. Weitere Lücken folgten in rascher Abfolge zwischen Juli und Oktober 2026, was darauf hindeutet, dass nach der ersten Entdeckung eine gründlichere Codeprüfung stattfand.
WPScan dokumentiert die Schwachstellen fortlaufend und listet alle bekannten CVEs für das AI-Engine-Plugin [3]. Sicherheitsanbieter wie Tenable haben ebenfalls eigene Analysen veröffentlicht [5][9][10].
Zeitlinie der Entdeckungen (2026):
- Frühsommer 2026: CVE-2026-75798 und CVE-2026-75796 gemeldet
- Juli 2026: CVE-2026-16953, CVE-2026-16954, CVE-2026-16955 dokumentiert
- August, Oktober 2026: CVE-2026-15988, CVE-2026-8719, CVE-2026-89141 veröffentlicht
- Oktober 2026: Patch-Version 3.8.1 als stabile Empfehlung bestätigt
Wie erkenne ich, ob meine WordPress-Seite betroffen ist?
Eine WordPress-Seite ist betroffen, wenn das AI-Engine-Plugin in einer Version vor 3.8.1 installiert ist, unabhängig davon, ob das Plugin aktiv oder deaktiviert ist. Deaktivierte Plugins können bei bestimmten Angriffsvektoren trotzdem ausgenutzt werden, solange die Dateien auf dem Server vorhanden sind.
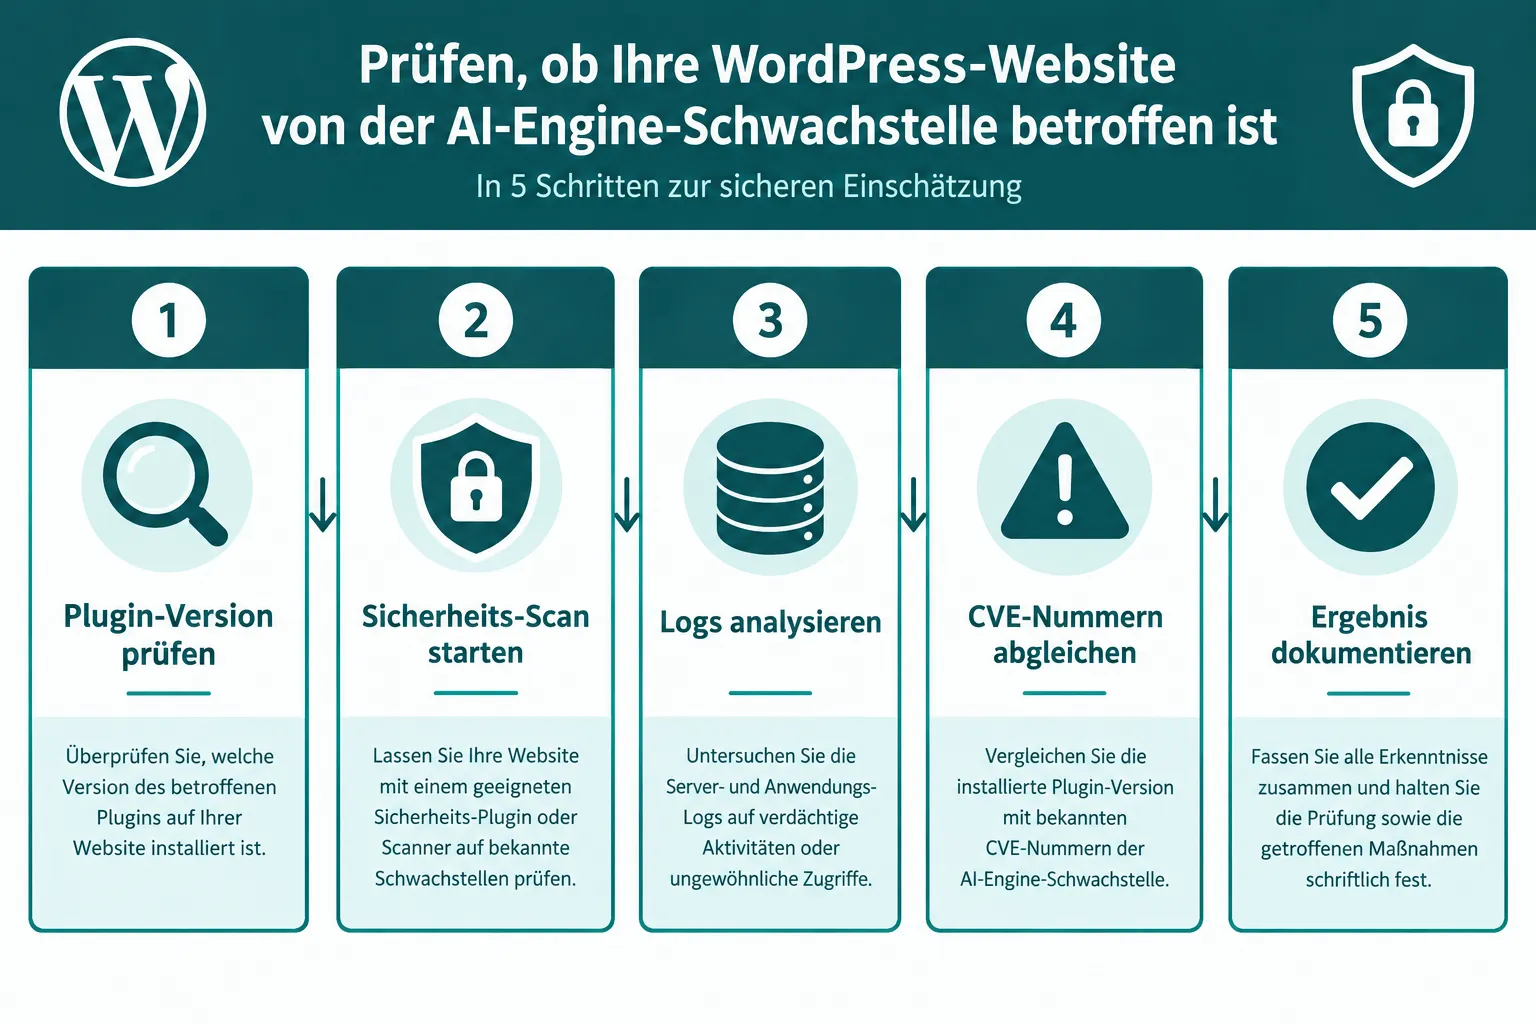
Checkliste zur Selbstprüfung:
- Plugin-Version prüfen: WordPress-Dashboard → Plugins → AI Engine → Versionsnummer ablesen. Alles unter 3.8.1 ist potenziell verwundbar.
- Aktivitätsprotokolle sichten: Ungewöhnliche API-Aufrufe oder neue Benutzerkonten sind Warnsignale.
- Server-Logs analysieren: Auffällige POST-Anfragen an
/wp-json/mwai/oder/wp-admin/admin-ajax.phpmit unbekannten Parametern prüfen. - Benutzerkonten kontrollieren: Unbekannte Administratoren im Dashboard sind ein klares Zeichen für CVE-2026-15988 [8].
- API-Schlüssel-Nutzung prüfen: Ungewöhnlich hohe Kosten bei OpenAI oder anderen KI-Diensten können auf Missbrauch hindeuten.
Wähle diesen Weg, wenn…:
- Du dir unsicher bist: Nutze einen automatisierten Scan-Dienst wie WPScan [3] oder Wordfence.
- Du Anzeichen einer Kompromittierung siehst: Sofort professionelle Hilfe holen, eine gehackte WordPress-Seite bereinigen erfordert mehr als nur ein Plugin-Update.
Welche Daten sind durch die AI-Engine-Plugin-Schwachstelle gefährdet?
Die Sicherheitslücke im AI-Engine-Plugin gefährdet mehrere Datenkategorien gleichzeitig. Das macht sie besonders ernst, und unterscheidet sie von einfachen XSS- oder CSRF-Lücken.
Gefährdete Daten im Überblick:
- API-Schlüssel: OpenAI, Anthropic, Google Gemini und andere KI-Dienst-Schlüssel können von Redakteuren oder sogar Abonnenten ausgelesen werden (CVE-2026-16954) [2]. Das führt zu unkontrollierten Kosten und möglichem Datenmissbrauch.
- Serverdateien: CVE-2026-16955 erlaubt beliebigen Dateizugriff auf dem Server [10], das betrifft
wp-config.php, Datenbankzugangsdaten und Konfigurationsdateien. - Benutzerdaten: In Multisite-Umgebungen können vollständige Account-Übernahmen stattfinden (CVE-2026-75796) [6], was alle gespeicherten Nutzerdaten gefährdet.
- Medien und Anhänge: CVE-2026-89141 ermöglicht den Zugriff auf nicht-öffentliche Anhänge über unsichere direkte Objektreferenzen [5].
- Chatbot-Konfigurationen: CVE-2026-16953 erlaubt die Manipulation oder Löschung von Chatbot-Dateien, was zu Datenverlust oder Fehlinformationen führt.
Für Shop-Betreiber besonders relevant: Wer WooCommerce einsetzt, riskiert bei einer Kompromittierung auch Kundendaten und Zahlungsinformationen. Mehr dazu in unserem Artikel zur Notfall-Reparatur nach WooCommerce-Hacks.
Betrifft die AI-Engine-Plugin-Sicherheitslücke alle Versionen?
Nicht alle Versionen sind gleich stark betroffen, aber grundsätzlich gilt: Jede Version vor 3.8.1 trägt ein messbares Risiko. Ältere Versionen vor 3.5.0 sind am stärksten exponiert, da dort mehrere der kritischen Lücken gleichzeitig offen sind.
Versionsübersicht:
- Vor 3.5.0: Alle acht CVEs potenziell aktiv, höchstes Risiko
- 3.5.0 bis 3.7.x: Einige Lücken geschlossen, aber CVE-2026-75798 und CVE-2026-16954 weiterhin aktiv [1][2]
- 3.8.0: Teilweise gepatcht, aber nicht alle Lücken vollständig behoben
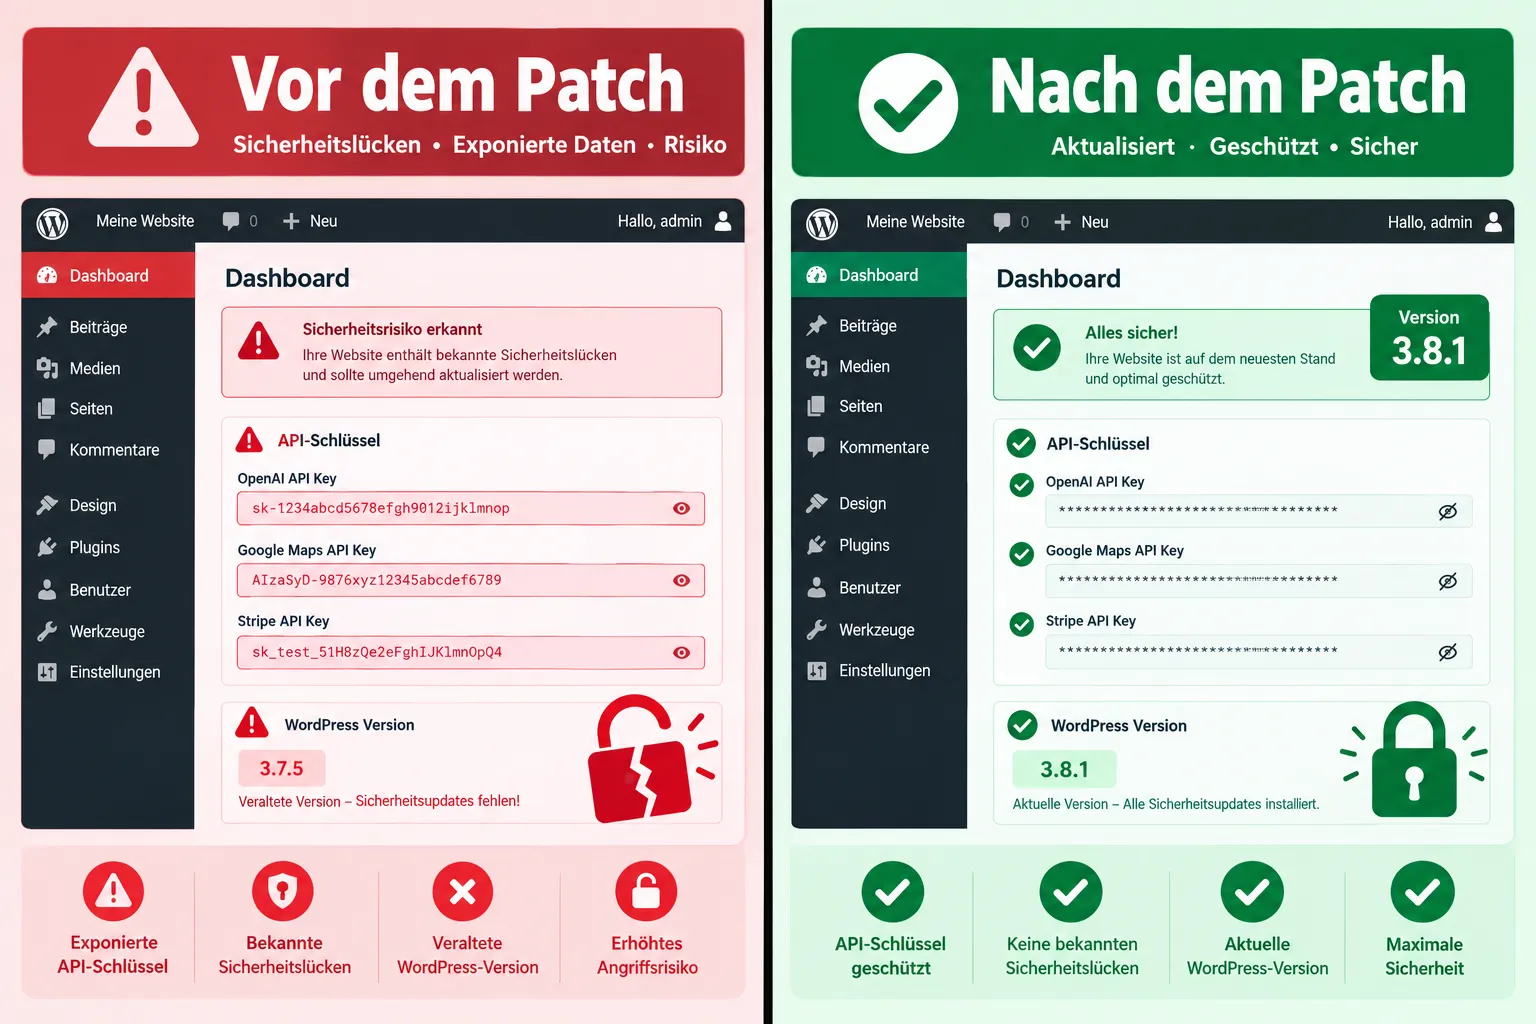
- 3.8.1 und höher: Aktuell empfohlene Version mit allen bekannten Fixes
Häufiger Fehler: Viele Betreiber aktualisieren auf 3.8.0 und glauben, sicher zu sein. Das stimmt nicht vollständig, erst 3.8.1 schließt den vollständigen Patch-Stand ab.
Schritt-für-Schritt: AI-Engine-Plugin-Sicherheitslücke beheben
Die Reparatur betroffener WordPress-Seiten folgt einer klaren Reihenfolge. Wer diese Schritte überspringt oder in der falschen Reihenfolge durchführt, riskiert entweder Datenverlust oder eine unvollständige Bereinigung.
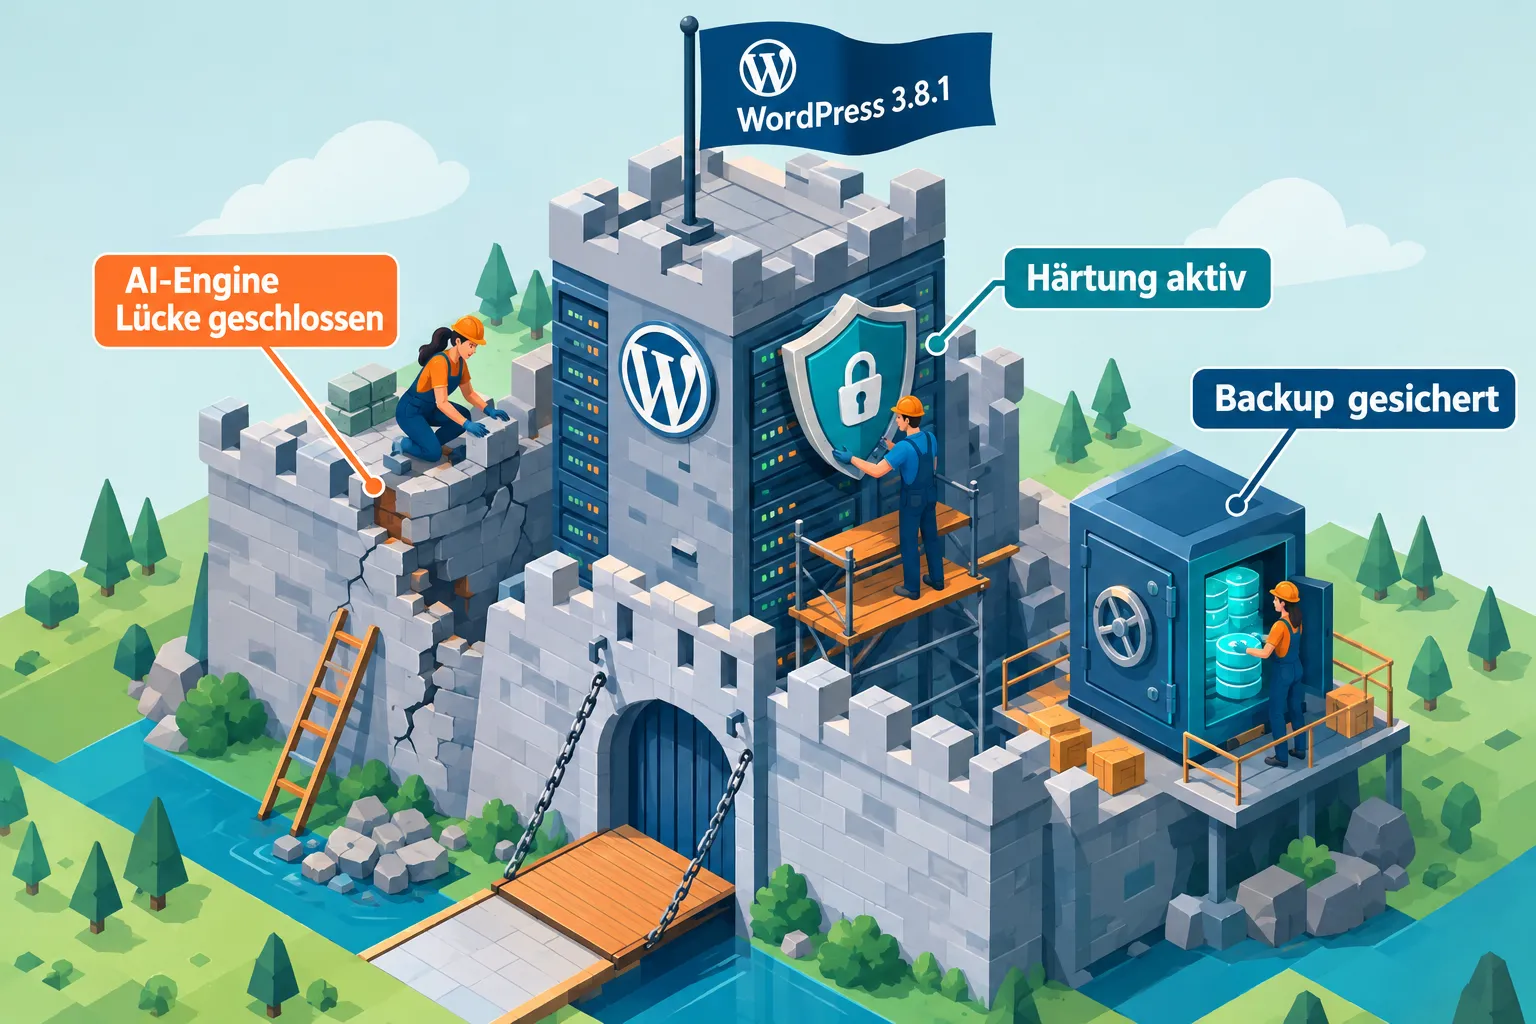
Schritt 1: Backup erstellen (vor allem anderen) Vor jeder Änderung ein vollständiges Backup der Datenbank und aller Dateien anlegen. Unsere Übersicht der WordPress Backup Plugins im Vergleich hilft bei der Wahl des richtigen Tools.
Schritt 2: Plugin deaktivieren Sofort deaktivieren, nicht nur updaten. Solange das Plugin aktiv ist, können laufende Angriffe fortgesetzt werden.
Schritt 3: Auf Kompromittierung prüfen
- Alle Benutzerkonten auf unbekannte Admins prüfen
- Server-Logs auf verdächtige Anfragen durchsuchen
- API-Schlüssel-Nutzung bei den jeweiligen Diensten kontrollieren
Schritt 4: Bereinigung durchführen Falls Anzeichen einer Kompromittierung vorliegen:
- Alle unbekannten Benutzerkonten löschen
- Manipulierte Dateien aus einem sauberen Backup wiederherstellen
wp-config.phpauf Veränderungen prüfen- Alle Passwörter und API-Schlüssel rotieren
Schritt 5: Update auf Version 3.8.1 oder höher Erst nach der Bereinigung das Plugin auf die aktuelle Version aktualisieren. Ein Update ohne vorherige Bereinigung schließt die Lücke, lässt aber bereits eingeschleuste Schadsoftware unberührt.
Schritt 6: Härtungsmaßnahmen umsetzen
- REST-API-Endpunkte für nicht authentifizierte Nutzer einschränken
- Benutzerrollen überprüfen: Redakteure sollten keinen Zugriff auf Plugin-Einstellungen haben
- Zwei-Faktor-Authentifizierung für alle Admin-Konten aktivieren
Wer sich bei diesen Schritten unsicher ist, findet in unserem ausführlichen Leitfaden zur WordPress Sicherheitslücke beheben weitere Details.
Wie scanne ich WordPress auf die AI-Engine-Plugin-Schwachstelle?
Für den Scan stehen mehrere Werkzeuge zur Verfügung. WPScan ist die erste Anlaufstelle, da es die AI-Engine-Plugin-Datenbank direkt pflegt [3].
Empfohlene Scan-Tools:
- WPScan CLI:
wpscan --url https://deine-seite.de --enumerate p --plugins-detection aggressive, liefert direkte CVE-Zuordnungen - Wordfence: Kostenloses Plugin mit Malware-Scan und Firewall-Funktion
- Sucuri SiteCheck: Online-Scanner für schnelle Ersteinschätzung
- Tenable.io: Für professionelle Umgebungen mit detaillierter CVE-Analyse [5][9]
Was ein guter Scan prüft:
- Plugin-Version gegen bekannte CVE-Datenbanken
- Vorhandensein verdächtiger Dateien im Plugin-Verzeichnis
- Ungewöhnliche Datenbankeinträge (z.B. neue Admin-Nutzer)
- Offene REST-API-Endpunkte ohne Authentifizierung
Wichtiger Hinweis: Kein automatischer Scanner erkennt alle Folgeschäden einer bereits erfolgten Kompromittierung zuverlässig. Bei konkretem Verdacht ist eine manuelle forensische Analyse notwendig. Unser Team bei WP-Repair bietet genau das an, kostenlose Ersteinschätzung inklusive.
AI-Engine-Plugin-Sicherheitslücke im Vergleich zu anderen WordPress-Plugin-Exploits
Die Sicherheitslücke im AI-Engine-Plugin ist ungewöhnlich, weil sie nicht eine einzelne Schwachstelle darstellt, sondern ein ganzes Bündel an Angriffsvektoren gleichzeitig öffnet. Das unterscheidet sie von typischen WordPress-Plugin-Exploits.
Vergleich mit typischen Plugin-Schwachstellen:
- Einfache XSS-Lücken (häufig): Betreffen meist nur angemeldete Nutzer, kein direkter Datenzugriff
- CSRF-Angriffe (mittel): Erfordern, dass ein Admin auf einen präparierten Link klickt
- AI-Engine-Lücken (kritisch): Kombinieren unauthentifizierten Zugriff, Dateilesen, Privilegieneskalation und Account-Übernahme in einem Plugin [1][6][8]
Was die AI-Engine-Situation besonders macht: KI-Plugins haben per Design Zugriff auf externe APIs mit echten Kosten. Ein gestohlener OpenAI-Schlüssel kann innerhalb von Stunden Rechnungen in vierstelliger Höhe verursachen.
Mehr zum Thema WordPress-Sicherheit im Allgemeinen: WordPress Sicherheit: Die 7 Lücken, die Angreifer wirklich nutzen.
Alternativen zum AI-Engine-Plugin nach der Sicherheitslücke
Wer das AI-Engine-Plugin nach der Sicherheitslücke dauerhaft ersetzen möchte, hat mehrere Optionen. Eine Deinstallation ist sinnvoll, wenn das Plugin nicht aktiv genutzt wird oder wenn die Sicherheitsanforderungen der Website eine Zero-Tolerance-Politik gegenüber KI-Plugins erfordern.
Sichere Deinstallation in 4 Schritten:
- Plugin deaktivieren
- Plugin-Daten aus der Datenbank entfernen (Einstellungen, Chatbot-Dateien)
- Plugin löschen
- Verzeichnis
/wp-content/plugins/ai-engine/auf Reste prüfen
Mögliche Alternativen:
- ChatBot by QuantumCloud: Schmalerer Funktionsumfang, aber geringere Angriffsfläche
- WP AI Chat: Fokus auf Datenschutz, DSGVO-konform
- Eigene API-Integration: Für technisch versierte Betreiber die sicherste Option
Wer KI-generierte Inhalte weiterhin nutzen möchte, sollte sich mit der Absicherung von KI-generierten WordPress-Seiten vertraut machen.
Auswirkungen der AI-Engine-Plugin-Sicherheitslücke auf die Website-Performance
Eine kompromittierte WordPress-Installation zeigt oft auch Performance-Probleme. Das liegt daran, dass Angreifer, die CVE-2026-75798 ausnutzen, beliebige KI-Abfragen auf Kosten des Seiteninhaber ausführen können [1], das belastet Server und erhöht Ladezeiten.
Typische Performance-Symptome nach einer Kompromittierung:
- Ungewöhnlich hohe Serverauslastung ohne erkennbaren Grund
- Langsame Ladezeiten trotz unveränderter Inhalte
- Erhöhter Datenbankverkehr durch automatisierte Abfragen
- Unerklärliche Spitzen im Traffic-Protokoll
Wenn die Seite nach dem Patch weiterhin langsam ist, lohnt sich ein Blick auf unsere Anleitung zu WordPress Seite langsam laden: Performance-Probleme systematisch diagnostizieren.
FAQ: Sicherheitslücke im AI-Engine-Plugin
Muss ich das AI-Engine-Plugin sofort deaktivieren? Ja, wenn die installierte Version unter 3.8.1 liegt. Solange das Plugin aktiv ist, können Angreifer die Lücken ausnutzen. Deaktivierung ist der erste Schritt, bevor das Update eingespielt wird.
Reicht ein Update auf 3.8.1 aus, oder muss ich die Seite komplett bereinigen? Ein Update allein reicht nur, wenn die Seite noch nicht kompromittiert wurde. Bei Anzeichen eines Angriffs (unbekannte Admins, veränderte Dateien, hohe API-Kosten) ist eine vollständige Bereinigung notwendig.
Sind auch deaktivierte Installationen des AI-Engine-Plugins gefährdet? Teilweise ja. Einige Angriffsvektoren setzen ein aktives Plugin voraus, andere können über direkte Dateiaufrufe auch bei deaktivierten Plugins funktionieren. Sicherheitshalber sollte das Plugin vollständig gelöscht werden, wenn es nicht benötigt wird.
Welche PHP-Version ist für den Patch erforderlich? Version 3.8.1 des AI-Engine-Plugins setzt PHP 7.4 oder höher voraus. Wer noch PHP 7.2 oder älter nutzt, sollte zuerst ein PHP-Update durchführen.
Wie lange dauert eine professionelle Bereinigung? Bei WP-Repair beträgt die durchschnittliche Behebungszeit etwa 3 Stunden. Komplexere Fälle mit tiefer Kompromittierung können länger dauern.
Kann ich die Bereinigung selbst durchführen? Technisch versierte Betreiber können die Schritte selbst umsetzen. Bei Unsicherheit oder konkretem Verdacht auf eine Kompromittierung ist professionelle Hilfe empfehlenswert, der Schaden durch eine unvollständige Bereinigung übersteigt die Kosten einer Profi-Reparatur schnell.
Was passiert, wenn ich nichts unternehme? Angreifer können API-Schlüssel stehlen, neue Admin-Konten anlegen, Dateien auslesen und in Multisite-Umgebungen andere Seiten übernehmen. Die Folgen reichen von hohen API-Kosten bis zu vollständigem Kontrollverlust über die Website.
Gibt es eine DSGVO-Relevanz? Ja. Wenn durch CVE-2026-89141 oder CVE-2026-75796 personenbezogene Daten von Nutzern abgeflossen sind [5][6], besteht unter DSGVO eine Meldepflicht gegenüber der zuständigen Datenschutzbehörde innerhalb von 72 Stunden.
Wie schütze ich meine Seite langfristig vor ähnlichen Lücken? Regelmäßige Updates, ein professioneller WordPress Wartung-Service, Zwei-Faktor-Authentifizierung und ein Web Application Firewall (WAF) reduzieren das Risiko erheblich.
Wo melde ich eine neu entdeckte Schwachstelle im AI-Engine-Plugin? Über das WordPress Security Team (security@wordpress.org), WPScan [3] oder direkt an das NIST NVD [1].
Fazit: Jetzt handeln, bevor der Schaden größer wird
Die Sicherheitslücke im AI-Engine-Plugin ist kein theoretisches Risiko, sie ist aktiv ausgenutzt worden und betrifft tausende WordPress-Installationen weltweit. Wer das Plugin einsetzt und noch nicht auf Version 3.8.1 aktualisiert hat, sollte das sofort nachholen.
Die wichtigsten nächsten Schritte auf einen Blick:
- ✅ Plugin-Version prüfen, ist sie unter 3.8.1?
- ✅ Backup erstellen, bevor irgendetwas geändert wird
- ✅ Plugin deaktivieren und auf Kompromittierung scannen
- ✅ Unbekannte Admin-Konten entfernen, API-Schlüssel rotieren
- ✅ Update auf 3.8.1 einspielen und Härtungsmaßnahmen umsetzen
- ✅ Regelmäßige Sicherheits-Checks einplanen
Wer sich bei einem dieser Schritte unsicher ist oder bereits Anzeichen einer Kompromittierung bemerkt hat, ist bei WP-Repair in guten Händen. Kay Jaeger und sein Team haben über 890 WordPress-Seiten erfolgreich gerettet, mit einer Erfolgsquote von 98,2 % und einer durchschnittlichen Behebungszeit von 3 Stunden. Die Ersteinschätzung ist komplett kostenlos und unverbindlich.
📞 Jetzt Sofort-Hilfe erhalten: 0 23 32 – 91 44 44 oder per E-Mail an sos@wp-repair.de
Referenzen
[1] CVE-2026-75798 – https://nvd.nist.gov/vuln/detail/cve-2026-75798 [2] CVE-2026-16954 – https://nvd.nist.gov/vuln/detail/cve-2026-16954 [3] AI Engine (WPScan) – https://wpscan.com/plugin/ai-engine/ [4] AI Engine (WordPress.org) – https://wordpress.org/plugins/ai-engine/ [5] CVE-2026-89141 (Tenable) – https://www.tenable.com/cve/CVE-2026-89141 [6] CVE-2026-75796 (CVE.org) – https://www.cve.org/CVERecord?id=CVE-2026-75796 [7] CVE-2026-8719 – https://nvd.nist.gov/vuln/detail/cve-2026-8719 [8] CVE-2026-15988 – https://nvd.nist.gov/vuln/detail/cve-2026-15988 [9] CVE-2026-15988 (Tenable) – https://www.tenable.com/cve/CVE-2026-15988 [10] CVE-2026-16955 (Tenable) – https://www.tenable.com/cve/CVE-2026-16955